Alternatives à Auth0 en 2026 : le guide de l'acheteur
Ce qu'il faut réellement vérifier avant de quitter Auth0, au-delà du prix.
Rowan Haddad
Responsable Contenu et SEO
Résumé
La meilleure alternative à Auth0 dépend de vos raisons de changer de solution : Clerk pour une prise en main ultra-rapide par les développeurs et pour les start-ups en phase de lancement, WorkOS pour le SSO d'entreprise, Amazon Cognito pour les équipes évoluant exclusivement sur AWS, Keycloak ou FusionAuth pour un contrôle total en auto-hébergement, et Prelude Auth lorsque l'authentification, les signaux de détection des fraudes et la confiance accordée aux sessions doivent fonctionner comme un système unique.
Si vous cherchez une alternative à Auth0, vous ne cherchez probablement pas seulement une solution d'authentification.
Vous cherchez plutôt à déterminer quelle part de votre stack d'identité confier à une plateforme unique, ce que vous préférez développer vous-même, et si votre système d'authentification saura s'adapter aux exigences de vos clients grands comptes, aux risques de fraude et aux agents IA agissant pour le compte de vos utilisateurs.
Auth0 reste l'une des plateformes d'identité les plus matures du marché, et pour de nombreuses équipes, elle demeure le choix idéal.
Mais le marché a nettement évolué ces dernières années. De nouvelles solutions sont apparues avec d'autres priorités : expérience développeur, SSO pour grands comptes, maîtrise de l'open source, ou encore une authentification intimement liée à la détection des fraudes et à la confiance de session plutôt que dépendante de systèmes tiers en aval.
Voici une grille d'évaluation des compromis proposés par ces différentes plateformes pour vous aider à choisir celle qui correspond le mieux à votre architecture.
Notre méthode d'évaluation
Plutôt que d'établir un simple classement par nombre de fonctionnalités, nous avons évalué ces plateformes selon six critères :
Capacités d'authentification
Autorisation
Contexte d'identité
Adéquation aux besoins des grands comptes
Expérience développeur
Coût total de possession (TCO)
Les tarifs, limites d'abonnements et fonctionnalités mentionnés ci-dessous reflètent les informations publiques disponibles à la mi-2026. Ce secteur évolue très vite : chaque acteur déploie régulièrement de nouvelles fonctionnalités et réajuste ses prix. Les six critères ci-dessus restent cependant valables dans le temps et vous permettront de comparer ces plateformes d'ici un an également. Les chiffres et détails techniques fournis sont un instantané, non une garantie : prenez le temps de confirmer tout point critique directement avec le fournisseur avant de faire votre choix.
Posez-vous d'abord la bonne question
Les équipes techniques cherchent généralement une alternative à Auth0 pour l'une de ces cinq raisons :
Une tarification qui devient difficile à anticiper avec la croissance du nombre d'utilisateurs ou de clients entreprises. Le forfait gratuit d'Auth0 couvre 25 000 MAU avec une seule connexion SSO entreprise ; le forfait B2B Essentials en inclut trois et Professional cinq, chaque connexion supplémentaire coûtant 100 $ par mois. La facture grimpe ainsi vite à chaque nouveau client entreprise ayant besoin du SSO.
L'authentification s'avère n'être qu'une facette d'un problème plus large incluant la détection des fraudes, la confiance accordée aux appareils et l'identité des agents IA.
Le besoin de davantage de contrôle sur l'infrastructure et la localisation des données utilisateurs.
La recherche d'une expérience développeur plus simple que celle d'une plateforme d'identité surchargée de tableaux de bord.
Le remplacement d'un système d'authentification maison sans vouloir recréer une usine à gaz.
L'essentiel est de réaliser qu'il s'agit de problématiques très différentes. Une équipe confrontée aux limites de connexions SSO d'Auth0 n'aura pas forcément intérêt à choisir la même alternative qu'une équipe cherchant à réduire ses pertes liées à la fraude ou à gérer des agents IA.
Comprendre pourquoi vous cherchez une alternative est souvent ce qui détermine la solution la plus adaptée.
Une grille d'évaluation des plateformes d'authentification
Pratiquement toutes les plateformes d'authentification matures prennent aujourd'hui en charge les passkeys, OAuth, SAML, le social login et le MFA. Les véritables différences se jouent ailleurs.
Critère d'évaluation | Questions à se poser |
Authentification | Prend-elle en charge toutes les méthodes de connexion dont vous avez besoin ? |
Autorisation | Est-elle capable d'exprimer votre modèle de permissions ? |
Contexte d'identité | Prend-elle en compte les appareils, les sessions et le risque, au-delà de la simple validation de la connexion ? |
Adéquation grands comptes | Gère-t-elle SAML, SCIM, les organisations et l'administration d'entreprise ? |
Expérience développeur | Quel est le niveau de complexité pour l'implémentation, la personnalisation et la migration ? |
Coût total de possession (TCO) | Au-delà des licences, quels coûts d'ingénierie et d'exploitation devrez-vous assumer ? |
Le contexte d'identité devient le véritable facteur de différenciation
Il y a cinq ans, les plateformes d'authentification se démarquaient principalement par leurs méthodes de connexion. Aujourd'hui, quasiment tous les acteurs reconnus prennent en charge les passkeys, la connexion sans mot de passe, le social login, le MFA, OAuth et le SSO d'entreprise.
La vraie difficulté réside désormais dans ce qui se passe après la connexion de l'utilisateur. La plateforme peut-elle reconnaître un appareil de confiance ? Repérer une session suspecte ? Différencier un humain d'un agent IA agissant en son nom ? Déterminer si une action sensible nécessite une réauthentification renforcée (step-up) ?
C'est tout l'enjeu du contexte d'identité. Il devient l'un des critères de différenciation majeurs entre les solutions, non pas parce que l'authentification elle-même a perdu de son importance, mais parce que les applications modernes ont de plus en plus besoin de contexte associé à l'authentification pour prendre des décisions de sécurité stratégiques.
Prelude Auth a été conçu autour de cette approche. Lorsqu'un utilisateur tente une action sensible, vous pouvez demander à Prelude de transmettre la requête à votre propre backend avec les informations sur l'appareil, la plateforme et l'adresse IP. Vos propres règles décident ainsi d'accorder l'accès, d'exiger une étape de vérification supplémentaire ou de bloquer la requête. Prelude Auth peut également faire office de serveur d'autorisation OAuth pour les clients MCP, permettant aux agents IA de se connecter via votre base d'utilisateurs existante.
Les principales alternatives à Auth0
Tour d'horizon comparatif des principales alternatives :
Plateforme | Idéal pour | Modèle de facturation | Auto-hébergeable | Signaux de fraude intégrés |
|---|---|---|---|---|
Auth0 (pour référence) | Plateforme d'identité polyvalente et mature | Par MAU ; gratuit jusqu'à 25 000 MAU avec une connexion entreprise | Non | Protection contre les attaques par force brute sur tous les forfaits ; détection de bots et MFA adaptatif en options |
Clerk | Expérience développeur rapide pour les startups | Gratuit jusqu'à 50 000 MRU sur l'offre Hobby | Non | Options activables contre les bots et le bourrage d'identifiants |
WorkOS | SSO d'entreprise et B2B | AuthKit gratuit jusqu'à 1 M de MAU ; SSO facturé par connexion | Non | Radar, intégré à la connexion AuthKit |
Amazon Cognito | Équipes opérant nativement sur AWS | Par MAU ; forfait gratuit variable selon les fonctionnalités et la méthode de connexion | Non | Authentification adaptative sur le forfait payant Plus |
Keycloak | Contrôle open source | Gratuit, open source | Oui | Verrouillage contre la force brute et reCAPTCHA |
FusionAuth | Contrôle en auto-hébergement | Édition Community gratuite en auto-hébergement ; forfaits payants | Oui | Détection des menaces sur les forfaits payants |
Stytch (Twilio) | API axées sur le sans mot de passe | Gratuit jusqu'à 10 000 MAU | Non | Empreinte d'appareil intégrée au MFA adaptatif |
Stack Auth | Authentification gérée pensée pour les startups | Open source | Oui | Pas au cœur de la solution |
Better Auth (Vercel) | Applications axées sur TypeScript | Open source (MIT) | Oui | Pas au cœur de la solution |
Prelude Auth | Auth, fraude et confiance de session unifiés | Par MAU, sans hausses brutales de paliers | Non (hébergé dans l'UE) | Partage de signaux avec les produits de vérification et de détection des fraudes de Prelude |
Clerk
Idéal pour : Une expérience développeur rapide, parfaite pour les startups et les équipes produit.
Clerk est une plateforme d'authentification hébergée qui mise sur la réduction des temps de développement grâce à des composants d'interface soignés, des SDK adaptés aux frameworks modernes et une expérience développeur difficile à égaler pour les nouveaux projets.
Ses tarifs sont également devenus nettement plus avantageux avec l'arrivée des utilisateurs mensuels conservés (MRU), rendant le forfait gratuit bien plus généreux que l'ancien modèle basé sur les MAU.
Clerk gère l'authentification renforcée (step-up) grâce à sa fonctionnalité de révérification, ce n'est donc pas une lacune. En revanche, la richesse des signaux exploitables pour déclencher cette vérification reste plus limitée : la protection contre les bots et le bourrage d'identifiants repose sur de simples options à activer dans le tableau de bord plutôt que sur un score de risque en continu. Il y a donc peu d'éléments contextuels sur lesquels baser une décision, hormis la détection d'un « nouvel appareil » ou du « MFA activé ». Si votre priorité absolue est de déployer rapidement l'authentification et que votre exposition à la fraude est minime, Clerk figure parmi les meilleures solutions.
WorkOS
Idéal pour : Le SSO d'entreprise et les infrastructures B2B.
WorkOS est une plateforme d'identité qui s'est fait un nom en simplifiant considérablement l'intégration des fonctionnalités d'entreprise, en particulier SAML, SCIM et la synchronisation d'annuaires. AuthKit, son interface utilisateur, est gratuit jusqu'à 1 million de MAU, les connexions SSO étant facturées à l'unité plutôt qu'incluses d'office dans un forfait.
WorkOS a lancé Step-Up Auth en juillet 2026, comblant ainsi un manque historique. Radar, sa solution anti-fraude, est directement intégrée au flux de connexion d'AuthKit au lieu d'être un module externe. Elle permet de bloquer, défier ou notifier lors d'une tentative suspecte de connexion ou d'inscription, même si elle n'intervient qu'au moment précis de l'authentification sans moduler l'accès de la session par la suite. Pour les équipes commercialisant leurs solutions auprès de grands comptes, WorkOS demeure une référence solide.
Amazon Cognito
Idéal pour : Les organisations déjà bien implantées sur AWS.
Amazon Cognito est le service managé d'authentification des utilisateurs d'AWS. Il propose des tarifs très avantageux pour les entreprises reposant déjà sur AWS, en particulier grâce à son intégration étroite avec Lambda, IAM et API Gateway. Son forfait gratuit dépend de la formule tarifaire et du mode de connexion : Essentials et Lite incluent 10 000 MAU gratuits pour les connexions directes et sociales, la formule Plus n'offre aucun palier gratuit, et les utilisateurs fédérés via SAML ou OIDC ne bénéficient que de 50 MAU gratuits. Les répertoires d'utilisateurs (user pools) créés le 22 novembre 2024 ou avant conservent le palier gratuit antérieur de 50 000 MAU.
La contrepartie réside dans sa complexité. L'authentification adaptative et la détection d'identifiants compromis sont réservées à la formule payante Plus, et la mise en place d'une véritable protection contre la fraude nécessite d'assembler plusieurs services complémentaires. AWS WAF gère la sécurité au niveau du trafic, mais ses règles de protection contre le piratage ou la création frauduleuse de comptes ne fonctionnent pas avec les répertoires d'utilisateurs Cognito. Quant à la fraude liée aux SMS, elle dépend d'une intégration documentée avec les outils d'authentification réseau et Fraud Defender de Vonage. Amazon Fraud Detector, qui était l'option naturelle pour le scoring par machine learning, a cessé d'accepter de nouveaux clients en novembre 2025.
Cette flexibilité s'avère précieuse pour certaines équipes, mais elle engendre une complexité opérationnelle bien plus élevée que celle des plateformes managées prêtes à l'emploi.
Keycloak et FusionAuth
Idéal pour : Les organisations qui privilégient l'indépendance et la maîtrise de leur infrastructure.
Keycloak et FusionAuth sont des plateformes d'identité auto-hébergeables (Keycloak est open source, et FusionAuth propose une édition Community gratuite) très appréciées des équipes d'ingénierie qui refusent la dépendance vis-à-vis d'un fournisseur et souhaitent garder le contrôle total de leurs données utilisateurs. Keycloak est devenu un projet en incubation au sein de la CNCF en 2023, tout en restant principalement développé et soutenu par Red Hat. FusionAuth est résolument orienté développeurs, avec des formules payantes apportant des fonctions avancées comme la détection des menaces. Les deux solutions sont matures et respectent rigoureusement les standards d'authentification.
Le revers de la médaille concerne la charge opérationnelle. La protection native contre les abus de Keycloak se limite au verrouillage en cas de force brute et à reCAPTCHA ; pour une détection plus poussée des fraudes, de la réputation des appareils ou une évaluation continue des sessions, il faut intégrer des outils tiers. Les équipes doivent donc assurer la maintenance de la plateforme d'identité elle-même, en plus de tous les services annexes greffés par-dessus.
Stytch
Idéal pour : Les API d'authentification flexibles et les applications misant sur le sans mot de passe.
Stytch est un fournisseur d'API d'authentification conçu pour les développeurs, qui a toujours mis l'accent sur la simplicité d'intégration et une prise en charge avancée du sans mot de passe. Son approche, qui intègre l'empreinte d'appareil directement dans le MFA adaptatif, offre aux développeurs un contexte d'identité bien plus riche que la majorité des plateformes. Cela en fait l'une des rares options axées sur le code à intégrer de véritables signaux de fraude en natif plutôt que sous forme de brique surajoutée.
Twilio a finalisé le rachat de Stytch le 14 novembre 2025. Le produit n'a pas changé pour autant, mais les entreprises qui l'évaluent aujourd'hui doivent garder à l'esprit qu'elles s'engagent désormais dans la feuille de route d'une grande plateforme de communication, et non plus auprès d'un outil pour développeurs indépendant.
Stack Auth et Better Auth
Idéal pour : Les startups modernes et les applications axées sur TypeScript.
Stack Auth est une bibliothèque d'authentification open source qui gagne en popularité grâce à son expérience développeur et à son positionnement sans dépendance propriétaire, se présentant comme une alternative open source complète à Auth0 et Clerk.
Better Auth a suivi le même chemin : un framework axé sur TypeScript qui tourne principalement sur votre propre backend plutôt que via un service hébergé, et qui avait déjà intégré Auth.js/NextAuth.js avant d'être racheté par Vercel en juillet 2026. L'annonce de Vercel précise que le projet restera open source et compatible avec tous les frameworks, tout en dévoilant sa prochaine priorité : la sécurisation des flux de travail des agents, via son Agent Auth Protocol initié avant le rachat. Si la gestion de l'identité des agents motive en partie votre recherche, ce point est crucial : Better Auth n'est plus un petit projet indépendant, il bénéficie désormais de la force de frappe de Vercel pour résoudre exactement ce défi.
Aucune de ces deux solutions ne place pour l'instant la détection intégrée de la fraude au centre de sa proposition de valeur. Pour beaucoup de jeunes équipes, ce choix se justifie pleinement, car ce n'est pas encore leur priorité. Le cas de Better Auth mérite néanmoins d'être suivi de près dès que ses travaux soutenus par Vercel sur l'authentification des agents sortiront, cette fonctionnalité étant en plein développement plutôt qu'absente du paysage.
La place de Prelude Auth
Chaque plateforme présentée plus haut fait des choix différents. Clerk privilégie la rapidité de développement. WorkOS mise sur l'identité en entreprise. Cognito optimise l'intégration à AWS et les coûts. Keycloak et FusionAuth mettent l'accent sur l'indépendance. Stack Auth et Better Auth privilégient l'ouverture et le contrôle offert aux développeurs.
Idéal pour : Les équipes qui souhaitent que l'authentification, la détection des fraudes et la confiance de session forment un seul système unifié plutôt que trois briques distinctes.
Cela se voit directement dans le produit, pas seulement sur le papier : le sélecteur d'outils en haut de l'interface vous permet de basculer entre Auth, Verify, Watch et les autres solutions sans changer de compte ni quitter votre tableau de bord. La vérification de numéros (Intel), la validation et l'anti-fraude côtoient directement l'authentification, au lieu d'être dispersées dans des outils séparés que vous devez relier vous-même.
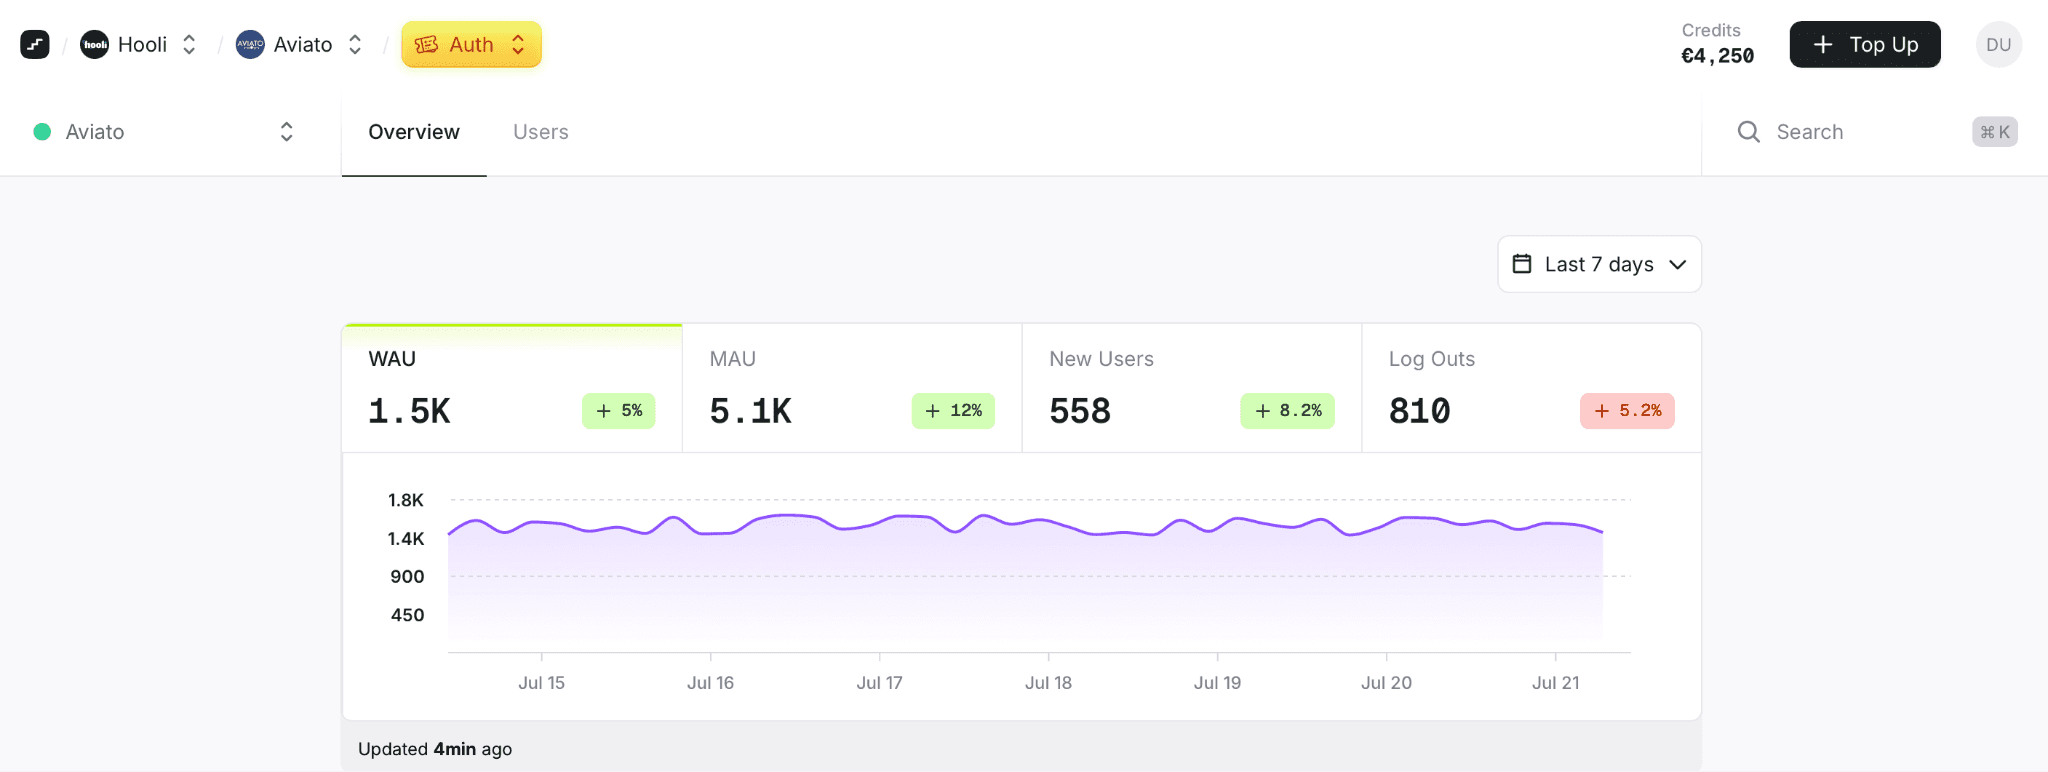
Prelude Auth est une API d'authentification prenant en charge les OTP par SMS et e-mail, les mots de passe, les passkeys, la connexion sociale (Google, Apple, Microsoft, GitHub et Okta) et le SSO SAML, tout en intégrant la gestion des sessions et la réauthentification renforcée pour les actions sensibles. Elle est conçue pour partager directement ses signaux avec les solutions de vérification de numéros et d'anti-fraude de Prelude, sans fonctionner comme une simple brique d'authentification isolée.
Le postulat de départ est différent : plutôt que de voir l'authentification, l'analyse des fraudes et la confiance de session comme des briques indépendantes qui se partagent des données après coup, Prelude les réunit au sein d'une seule et même décision d'identité.
L'idée clé est que la vérification ne doit pas s'arrêter une fois l'utilisateur connecté. Ses signaux (identité de l'appareil, empreinte réseau, vérifications antérieures et données de fraude Intel) continuent d'alimenter les décisions d'authentification futures. L'authentification devient ainsi cumulative et contextuelle plutôt que ponctuelle, une évolution que nous détaillons dans notre article expliquant pourquoi l'authentification, la détection des fraudes et la confiance accordée aux agents finissent toujours par former trois systèmes distincts.
Cette méthode fait toute la différence pour les applications s'adressant aux grands comptes, aux processus métier sensibles, aux opérations financières ou aux agents IA intervenant pour le compte d'utilisateurs. La question n'est plus seulement « Qui s'est connecté ? », mais « Quel niveau de confiance accorder à cette session à cet instant précis ? ».
En pratique, cela change la façon dont l'authentification opère.
Vous pouvez rediriger les demandes d'authentification renforcée vers votre propre backend afin de décider s'il faut défier l'utilisateur, bloquer la requête ou autoriser l'accès avec tout le contexte nécessaire, sans dépendre d'une règle rigide imposée par la plateforme.
Cela évite aussi les frictions inutiles. Les autorisations renforcées sont limitées dans le temps et peuvent rester associées à la session : un utilisateur ayant validé un défi ne sera pas sollicité de nouveau pour la même action tant que cette autorisation reste active.
La sécurité des jetons s'appuie nativement sur les protocoles RFC 9449 DPoP et PKCE, le SSO SAML est disponible d'entrée de jeu, et l'infrastructure est certifiée SOC 2 Type II, ISO 27001, conforme au RGPD et hébergée dans l'UE. Vos données d'authentification restent intégralement en Europe et sont à l'abri du CLOUD Act américain — un atout de taille si l'appartenance d'Auth0 à un groupe américain (Okta) pose question pour votre conformité. La tarification repose sur le même modèle par MAU qu'Auth0, mais sans hausses brutales de coûts lors du passage d'un palier d'utilisateurs ou de connexions.
Ce n'est pas la solution universelle pour tout le monde. Si votre priorité absolue est de déployer une interface de connexion soignée pour une nouvelle startup dès cet après-midi, Clerk sera probablement plus rapide. Si votre principal défi consiste à ajouter le SSO d'entreprise à un produit B2B existant, WorkOS reste un excellent choix. Prelude Auth s'impose dès lors que l'authentification, la fraude et le contexte d'identité s'entremêlent, et que vous ne voulez plus confier ces décisions à trois outils distincts.
Quelle plateforme choisir ?
Si votre priorité est... | Pensez à... |
Une infrastructure native AWS | Amazon Cognito |
L'identité d'entreprise (SSO/SCIM) | WorkOS |
La maîtrise de l'open source ou de l'auto-hébergement | Keycloak ou FusionAuth |
Une mise en œuvre rapide pour les startups | Clerk |
Des API d'authentification flexibles | Stytch |
Les applications TypeScript modernes | Better Auth |
Une authentification gérée adaptée aux startups | Stack Auth |
L'authentification couplée au contexte d'identité et à l'anti-fraude | Prelude Auth |
La question la plus pertinente n'est pas de savoir quelle plateforme compte le plus d'options. Il s'agit de trouver celle qui correspondra au modèle de sécurité dont votre application aura besoin d'ici six mois.
Les applications servant désormais autant des collaborateurs et des clients que des flux de travail automatisés et des agents IA, l'authentification n'est plus qu'un maillon d'un défi d'identité bien plus vaste. Les plateformes qui séparent l'authentification du contexte d'identité obligent les équipes d'ingénierie à faire le pont elles-mêmes. Celles qui associent l'authentification à la confiance de session et à l'analyse des fraudes allègent ce travail d'intégration tout en apportant aux équipes de sécurité un contexte précieux pour chaque décision d'accès.
FAQ
Quelle est la meilleure alternative à Auth0 pour les startups ?
Tout dépend de vos priorités. Clerk est le plus rapide à déployer si vous recherchez des composants d'interface soignés et prêts à l'emploi. Stack Auth et Better Auth sont gratuits et open source si vous préférez éviter toute dépendance vis-à-vis d'un fournisseur tant que vous n'êtes pas exposé aux risques de fraude.
Si votre startup est confrontée à la fraude dès le premier jour (inscriptions frauduleuses dans la fintech ou les applications grand public), Prelude Auth réunit l'authentification et les outils anti-fraude de Prelude pour vous éviter d'avoir à les combiner plus tard.
Quelle est la meilleure alternative à Auth0 pour un SaaS B2B ciblant les grands comptes ?
WorkOS, tout particulièrement pour sa rapidité d'implémentation de SAML et SCIM. La solution a par ailleurs lancé Step-Up Auth en juillet 2026, comblant ainsi un manque qui poussait auparavant à explorer d'autres pistes.
Existe-t-il une alternative gratuite et open source à Auth0 ?
Oui, il en existe plusieurs : Keycloak, Stack Auth et Better Auth sont open source, tandis que FusionAuth propose une édition Community gratuite à auto-héberger. La contrepartie réside dans la maintenance opérationnelle : l'infrastructure repose sur vos épaules et, dans la plupart des cas, vous devrez développer ou acheter une solution anti-fraude séparément.
Quelle est l'alternative à Auth0 la plus économique à grande échelle ?
AWS Cognito, si votre infrastructure tourne déjà sur AWS. Son offre gratuite et ses coûts par utilisateur peuvent être bien inférieurs à ceux d'Auth0, bien que l'authentification adaptative et une réelle protection contre la fraude nécessitent d'y associer d'autres services AWS.
Quelle alternative à Auth0 intègre la détection des fraudes directement dans l'authentification ?
C'est la catégorie la plus restreinte. Stytch a intégré dès le départ l'empreinte d'appareil au sein de son MFA adaptatif, bien qu'il fasse désormais partie de Twilio, et WorkOS intègre Radar au parcours de connexion d'AuthKit. Prelude Auth partage directement ses signaux avec ses propres solutions de vérification et d'anti-fraude, plutôt que de les commercialiser comme des produits à acheter séparément.
Peut-on quitter Auth0 sans obliger tous les utilisateurs à se reconnecter ?
Cela dépend de la plateforme. Prelude Auth, par exemple, dispose d'un hook de migration qui valide et importe les sessions existantes afin que les utilisateurs basculent sans être forcés de se reconnecter, ce qui permet une transition progressive plutôt qu'une bascule abrupte. Toutes les alternatives ne proposent pas cette approche : veillez donc à vérifier ce point sur la plateforme que vous envisagez avant de faire votre choix.
Découvrez comment Prelude Auth s'intègre à votre stack
Si l'exposition à la fraude, le trafic généré par des agents ou la confiance de session motivent votre recherche d'alternatives, échangez avec l'équipe Auth pour faire le point sur vos besoins spécifiques.
Si vous cherchez une alternative à Auth0, vous ne cherchez probablement pas seulement une solution d'authentification.
Vous cherchez plutôt à déterminer quelle part de votre stack d'identité confier à une plateforme unique, ce que vous préférez développer vous-même, et si votre système d'authentification saura s'adapter aux exigences de vos clients grands comptes, aux risques de fraude et aux agents IA agissant pour le compte de vos utilisateurs.
Auth0 reste l'une des plateformes d'identité les plus matures du marché, et pour de nombreuses équipes, elle demeure le choix idéal.
Mais le marché a nettement évolué ces dernières années. De nouvelles solutions sont apparues avec d'autres priorités : expérience développeur, SSO pour grands comptes, maîtrise de l'open source, ou encore une authentification intimement liée à la détection des fraudes et à la confiance de session plutôt que dépendante de systèmes tiers en aval.
Voici une grille d'évaluation des compromis proposés par ces différentes plateformes pour vous aider à choisir celle qui correspond le mieux à votre architecture.
Notre méthode d'évaluation
Plutôt que d'établir un simple classement par nombre de fonctionnalités, nous avons évalué ces plateformes selon six critères :
Capacités d'authentification
Autorisation
Contexte d'identité
Adéquation aux besoins des grands comptes
Expérience développeur
Coût total de possession (TCO)
Les tarifs, limites d'abonnements et fonctionnalités mentionnés ci-dessous reflètent les informations publiques disponibles à la mi-2026. Ce secteur évolue très vite : chaque acteur déploie régulièrement de nouvelles fonctionnalités et réajuste ses prix. Les six critères ci-dessus restent cependant valables dans le temps et vous permettront de comparer ces plateformes d'ici un an également. Les chiffres et détails techniques fournis sont un instantané, non une garantie : prenez le temps de confirmer tout point critique directement avec le fournisseur avant de faire votre choix.
Posez-vous d'abord la bonne question
Les équipes techniques cherchent généralement une alternative à Auth0 pour l'une de ces cinq raisons :
Une tarification qui devient difficile à anticiper avec la croissance du nombre d'utilisateurs ou de clients entreprises. Le forfait gratuit d'Auth0 couvre 25 000 MAU avec une seule connexion SSO entreprise ; le forfait B2B Essentials en inclut trois et Professional cinq, chaque connexion supplémentaire coûtant 100 $ par mois. La facture grimpe ainsi vite à chaque nouveau client entreprise ayant besoin du SSO.
L'authentification s'avère n'être qu'une facette d'un problème plus large incluant la détection des fraudes, la confiance accordée aux appareils et l'identité des agents IA.
Le besoin de davantage de contrôle sur l'infrastructure et la localisation des données utilisateurs.
La recherche d'une expérience développeur plus simple que celle d'une plateforme d'identité surchargée de tableaux de bord.
Le remplacement d'un système d'authentification maison sans vouloir recréer une usine à gaz.
L'essentiel est de réaliser qu'il s'agit de problématiques très différentes. Une équipe confrontée aux limites de connexions SSO d'Auth0 n'aura pas forcément intérêt à choisir la même alternative qu'une équipe cherchant à réduire ses pertes liées à la fraude ou à gérer des agents IA.
Comprendre pourquoi vous cherchez une alternative est souvent ce qui détermine la solution la plus adaptée.
Une grille d'évaluation des plateformes d'authentification
Pratiquement toutes les plateformes d'authentification matures prennent aujourd'hui en charge les passkeys, OAuth, SAML, le social login et le MFA. Les véritables différences se jouent ailleurs.
Critère d'évaluation | Questions à se poser |
Authentification | Prend-elle en charge toutes les méthodes de connexion dont vous avez besoin ? |
Autorisation | Est-elle capable d'exprimer votre modèle de permissions ? |
Contexte d'identité | Prend-elle en compte les appareils, les sessions et le risque, au-delà de la simple validation de la connexion ? |
Adéquation grands comptes | Gère-t-elle SAML, SCIM, les organisations et l'administration d'entreprise ? |
Expérience développeur | Quel est le niveau de complexité pour l'implémentation, la personnalisation et la migration ? |
Coût total de possession (TCO) | Au-delà des licences, quels coûts d'ingénierie et d'exploitation devrez-vous assumer ? |
Le contexte d'identité devient le véritable facteur de différenciation
Il y a cinq ans, les plateformes d'authentification se démarquaient principalement par leurs méthodes de connexion. Aujourd'hui, quasiment tous les acteurs reconnus prennent en charge les passkeys, la connexion sans mot de passe, le social login, le MFA, OAuth et le SSO d'entreprise.
La vraie difficulté réside désormais dans ce qui se passe après la connexion de l'utilisateur. La plateforme peut-elle reconnaître un appareil de confiance ? Repérer une session suspecte ? Différencier un humain d'un agent IA agissant en son nom ? Déterminer si une action sensible nécessite une réauthentification renforcée (step-up) ?
C'est tout l'enjeu du contexte d'identité. Il devient l'un des critères de différenciation majeurs entre les solutions, non pas parce que l'authentification elle-même a perdu de son importance, mais parce que les applications modernes ont de plus en plus besoin de contexte associé à l'authentification pour prendre des décisions de sécurité stratégiques.
Prelude Auth a été conçu autour de cette approche. Lorsqu'un utilisateur tente une action sensible, vous pouvez demander à Prelude de transmettre la requête à votre propre backend avec les informations sur l'appareil, la plateforme et l'adresse IP. Vos propres règles décident ainsi d'accorder l'accès, d'exiger une étape de vérification supplémentaire ou de bloquer la requête. Prelude Auth peut également faire office de serveur d'autorisation OAuth pour les clients MCP, permettant aux agents IA de se connecter via votre base d'utilisateurs existante.
Les principales alternatives à Auth0
Tour d'horizon comparatif des principales alternatives :
Plateforme | Idéal pour | Modèle de facturation | Auto-hébergeable | Signaux de fraude intégrés |
|---|---|---|---|---|
Auth0 (pour référence) | Plateforme d'identité polyvalente et mature | Par MAU ; gratuit jusqu'à 25 000 MAU avec une connexion entreprise | Non | Protection contre les attaques par force brute sur tous les forfaits ; détection de bots et MFA adaptatif en options |
Clerk | Expérience développeur rapide pour les startups | Gratuit jusqu'à 50 000 MRU sur l'offre Hobby | Non | Options activables contre les bots et le bourrage d'identifiants |
WorkOS | SSO d'entreprise et B2B | AuthKit gratuit jusqu'à 1 M de MAU ; SSO facturé par connexion | Non | Radar, intégré à la connexion AuthKit |
Amazon Cognito | Équipes opérant nativement sur AWS | Par MAU ; forfait gratuit variable selon les fonctionnalités et la méthode de connexion | Non | Authentification adaptative sur le forfait payant Plus |
Keycloak | Contrôle open source | Gratuit, open source | Oui | Verrouillage contre la force brute et reCAPTCHA |
FusionAuth | Contrôle en auto-hébergement | Édition Community gratuite en auto-hébergement ; forfaits payants | Oui | Détection des menaces sur les forfaits payants |
Stytch (Twilio) | API axées sur le sans mot de passe | Gratuit jusqu'à 10 000 MAU | Non | Empreinte d'appareil intégrée au MFA adaptatif |
Stack Auth | Authentification gérée pensée pour les startups | Open source | Oui | Pas au cœur de la solution |
Better Auth (Vercel) | Applications axées sur TypeScript | Open source (MIT) | Oui | Pas au cœur de la solution |
Prelude Auth | Auth, fraude et confiance de session unifiés | Par MAU, sans hausses brutales de paliers | Non (hébergé dans l'UE) | Partage de signaux avec les produits de vérification et de détection des fraudes de Prelude |
Clerk
Idéal pour : Une expérience développeur rapide, parfaite pour les startups et les équipes produit.
Clerk est une plateforme d'authentification hébergée qui mise sur la réduction des temps de développement grâce à des composants d'interface soignés, des SDK adaptés aux frameworks modernes et une expérience développeur difficile à égaler pour les nouveaux projets.
Ses tarifs sont également devenus nettement plus avantageux avec l'arrivée des utilisateurs mensuels conservés (MRU), rendant le forfait gratuit bien plus généreux que l'ancien modèle basé sur les MAU.
Clerk gère l'authentification renforcée (step-up) grâce à sa fonctionnalité de révérification, ce n'est donc pas une lacune. En revanche, la richesse des signaux exploitables pour déclencher cette vérification reste plus limitée : la protection contre les bots et le bourrage d'identifiants repose sur de simples options à activer dans le tableau de bord plutôt que sur un score de risque en continu. Il y a donc peu d'éléments contextuels sur lesquels baser une décision, hormis la détection d'un « nouvel appareil » ou du « MFA activé ». Si votre priorité absolue est de déployer rapidement l'authentification et que votre exposition à la fraude est minime, Clerk figure parmi les meilleures solutions.
WorkOS
Idéal pour : Le SSO d'entreprise et les infrastructures B2B.
WorkOS est une plateforme d'identité qui s'est fait un nom en simplifiant considérablement l'intégration des fonctionnalités d'entreprise, en particulier SAML, SCIM et la synchronisation d'annuaires. AuthKit, son interface utilisateur, est gratuit jusqu'à 1 million de MAU, les connexions SSO étant facturées à l'unité plutôt qu'incluses d'office dans un forfait.
WorkOS a lancé Step-Up Auth en juillet 2026, comblant ainsi un manque historique. Radar, sa solution anti-fraude, est directement intégrée au flux de connexion d'AuthKit au lieu d'être un module externe. Elle permet de bloquer, défier ou notifier lors d'une tentative suspecte de connexion ou d'inscription, même si elle n'intervient qu'au moment précis de l'authentification sans moduler l'accès de la session par la suite. Pour les équipes commercialisant leurs solutions auprès de grands comptes, WorkOS demeure une référence solide.
Amazon Cognito
Idéal pour : Les organisations déjà bien implantées sur AWS.
Amazon Cognito est le service managé d'authentification des utilisateurs d'AWS. Il propose des tarifs très avantageux pour les entreprises reposant déjà sur AWS, en particulier grâce à son intégration étroite avec Lambda, IAM et API Gateway. Son forfait gratuit dépend de la formule tarifaire et du mode de connexion : Essentials et Lite incluent 10 000 MAU gratuits pour les connexions directes et sociales, la formule Plus n'offre aucun palier gratuit, et les utilisateurs fédérés via SAML ou OIDC ne bénéficient que de 50 MAU gratuits. Les répertoires d'utilisateurs (user pools) créés le 22 novembre 2024 ou avant conservent le palier gratuit antérieur de 50 000 MAU.
La contrepartie réside dans sa complexité. L'authentification adaptative et la détection d'identifiants compromis sont réservées à la formule payante Plus, et la mise en place d'une véritable protection contre la fraude nécessite d'assembler plusieurs services complémentaires. AWS WAF gère la sécurité au niveau du trafic, mais ses règles de protection contre le piratage ou la création frauduleuse de comptes ne fonctionnent pas avec les répertoires d'utilisateurs Cognito. Quant à la fraude liée aux SMS, elle dépend d'une intégration documentée avec les outils d'authentification réseau et Fraud Defender de Vonage. Amazon Fraud Detector, qui était l'option naturelle pour le scoring par machine learning, a cessé d'accepter de nouveaux clients en novembre 2025.
Cette flexibilité s'avère précieuse pour certaines équipes, mais elle engendre une complexité opérationnelle bien plus élevée que celle des plateformes managées prêtes à l'emploi.
Keycloak et FusionAuth
Idéal pour : Les organisations qui privilégient l'indépendance et la maîtrise de leur infrastructure.
Keycloak et FusionAuth sont des plateformes d'identité auto-hébergeables (Keycloak est open source, et FusionAuth propose une édition Community gratuite) très appréciées des équipes d'ingénierie qui refusent la dépendance vis-à-vis d'un fournisseur et souhaitent garder le contrôle total de leurs données utilisateurs. Keycloak est devenu un projet en incubation au sein de la CNCF en 2023, tout en restant principalement développé et soutenu par Red Hat. FusionAuth est résolument orienté développeurs, avec des formules payantes apportant des fonctions avancées comme la détection des menaces. Les deux solutions sont matures et respectent rigoureusement les standards d'authentification.
Le revers de la médaille concerne la charge opérationnelle. La protection native contre les abus de Keycloak se limite au verrouillage en cas de force brute et à reCAPTCHA ; pour une détection plus poussée des fraudes, de la réputation des appareils ou une évaluation continue des sessions, il faut intégrer des outils tiers. Les équipes doivent donc assurer la maintenance de la plateforme d'identité elle-même, en plus de tous les services annexes greffés par-dessus.
Stytch
Idéal pour : Les API d'authentification flexibles et les applications misant sur le sans mot de passe.
Stytch est un fournisseur d'API d'authentification conçu pour les développeurs, qui a toujours mis l'accent sur la simplicité d'intégration et une prise en charge avancée du sans mot de passe. Son approche, qui intègre l'empreinte d'appareil directement dans le MFA adaptatif, offre aux développeurs un contexte d'identité bien plus riche que la majorité des plateformes. Cela en fait l'une des rares options axées sur le code à intégrer de véritables signaux de fraude en natif plutôt que sous forme de brique surajoutée.
Twilio a finalisé le rachat de Stytch le 14 novembre 2025. Le produit n'a pas changé pour autant, mais les entreprises qui l'évaluent aujourd'hui doivent garder à l'esprit qu'elles s'engagent désormais dans la feuille de route d'une grande plateforme de communication, et non plus auprès d'un outil pour développeurs indépendant.
Stack Auth et Better Auth
Idéal pour : Les startups modernes et les applications axées sur TypeScript.
Stack Auth est une bibliothèque d'authentification open source qui gagne en popularité grâce à son expérience développeur et à son positionnement sans dépendance propriétaire, se présentant comme une alternative open source complète à Auth0 et Clerk.
Better Auth a suivi le même chemin : un framework axé sur TypeScript qui tourne principalement sur votre propre backend plutôt que via un service hébergé, et qui avait déjà intégré Auth.js/NextAuth.js avant d'être racheté par Vercel en juillet 2026. L'annonce de Vercel précise que le projet restera open source et compatible avec tous les frameworks, tout en dévoilant sa prochaine priorité : la sécurisation des flux de travail des agents, via son Agent Auth Protocol initié avant le rachat. Si la gestion de l'identité des agents motive en partie votre recherche, ce point est crucial : Better Auth n'est plus un petit projet indépendant, il bénéficie désormais de la force de frappe de Vercel pour résoudre exactement ce défi.
Aucune de ces deux solutions ne place pour l'instant la détection intégrée de la fraude au centre de sa proposition de valeur. Pour beaucoup de jeunes équipes, ce choix se justifie pleinement, car ce n'est pas encore leur priorité. Le cas de Better Auth mérite néanmoins d'être suivi de près dès que ses travaux soutenus par Vercel sur l'authentification des agents sortiront, cette fonctionnalité étant en plein développement plutôt qu'absente du paysage.
La place de Prelude Auth
Chaque plateforme présentée plus haut fait des choix différents. Clerk privilégie la rapidité de développement. WorkOS mise sur l'identité en entreprise. Cognito optimise l'intégration à AWS et les coûts. Keycloak et FusionAuth mettent l'accent sur l'indépendance. Stack Auth et Better Auth privilégient l'ouverture et le contrôle offert aux développeurs.
Idéal pour : Les équipes qui souhaitent que l'authentification, la détection des fraudes et la confiance de session forment un seul système unifié plutôt que trois briques distinctes.
Cela se voit directement dans le produit, pas seulement sur le papier : le sélecteur d'outils en haut de l'interface vous permet de basculer entre Auth, Verify, Watch et les autres solutions sans changer de compte ni quitter votre tableau de bord. La vérification de numéros (Intel), la validation et l'anti-fraude côtoient directement l'authentification, au lieu d'être dispersées dans des outils séparés que vous devez relier vous-même.
Prelude Auth est une API d'authentification prenant en charge les OTP par SMS et e-mail, les mots de passe, les passkeys, la connexion sociale (Google, Apple, Microsoft, GitHub et Okta) et le SSO SAML, tout en intégrant la gestion des sessions et la réauthentification renforcée pour les actions sensibles. Elle est conçue pour partager directement ses signaux avec les solutions de vérification de numéros et d'anti-fraude de Prelude, sans fonctionner comme une simple brique d'authentification isolée.
Le postulat de départ est différent : plutôt que de voir l'authentification, l'analyse des fraudes et la confiance de session comme des briques indépendantes qui se partagent des données après coup, Prelude les réunit au sein d'une seule et même décision d'identité.
L'idée clé est que la vérification ne doit pas s'arrêter une fois l'utilisateur connecté. Ses signaux (identité de l'appareil, empreinte réseau, vérifications antérieures et données de fraude Intel) continuent d'alimenter les décisions d'authentification futures. L'authentification devient ainsi cumulative et contextuelle plutôt que ponctuelle, une évolution que nous détaillons dans notre article expliquant pourquoi l'authentification, la détection des fraudes et la confiance accordée aux agents finissent toujours par former trois systèmes distincts.
Cette méthode fait toute la différence pour les applications s'adressant aux grands comptes, aux processus métier sensibles, aux opérations financières ou aux agents IA intervenant pour le compte d'utilisateurs. La question n'est plus seulement « Qui s'est connecté ? », mais « Quel niveau de confiance accorder à cette session à cet instant précis ? ».
En pratique, cela change la façon dont l'authentification opère.
Vous pouvez rediriger les demandes d'authentification renforcée vers votre propre backend afin de décider s'il faut défier l'utilisateur, bloquer la requête ou autoriser l'accès avec tout le contexte nécessaire, sans dépendre d'une règle rigide imposée par la plateforme.
Cela évite aussi les frictions inutiles. Les autorisations renforcées sont limitées dans le temps et peuvent rester associées à la session : un utilisateur ayant validé un défi ne sera pas sollicité de nouveau pour la même action tant que cette autorisation reste active.
La sécurité des jetons s'appuie nativement sur les protocoles RFC 9449 DPoP et PKCE, le SSO SAML est disponible d'entrée de jeu, et l'infrastructure est certifiée SOC 2 Type II, ISO 27001, conforme au RGPD et hébergée dans l'UE. Vos données d'authentification restent intégralement en Europe et sont à l'abri du CLOUD Act américain — un atout de taille si l'appartenance d'Auth0 à un groupe américain (Okta) pose question pour votre conformité. La tarification repose sur le même modèle par MAU qu'Auth0, mais sans hausses brutales de coûts lors du passage d'un palier d'utilisateurs ou de connexions.
Ce n'est pas la solution universelle pour tout le monde. Si votre priorité absolue est de déployer une interface de connexion soignée pour une nouvelle startup dès cet après-midi, Clerk sera probablement plus rapide. Si votre principal défi consiste à ajouter le SSO d'entreprise à un produit B2B existant, WorkOS reste un excellent choix. Prelude Auth s'impose dès lors que l'authentification, la fraude et le contexte d'identité s'entremêlent, et que vous ne voulez plus confier ces décisions à trois outils distincts.
Quelle plateforme choisir ?
Si votre priorité est... | Pensez à... |
Une infrastructure native AWS | Amazon Cognito |
L'identité d'entreprise (SSO/SCIM) | WorkOS |
La maîtrise de l'open source ou de l'auto-hébergement | Keycloak ou FusionAuth |
Une mise en œuvre rapide pour les startups | Clerk |
Des API d'authentification flexibles | Stytch |
Les applications TypeScript modernes | Better Auth |
Une authentification gérée adaptée aux startups | Stack Auth |
L'authentification couplée au contexte d'identité et à l'anti-fraude | Prelude Auth |
La question la plus pertinente n'est pas de savoir quelle plateforme compte le plus d'options. Il s'agit de trouver celle qui correspondra au modèle de sécurité dont votre application aura besoin d'ici six mois.
Les applications servant désormais autant des collaborateurs et des clients que des flux de travail automatisés et des agents IA, l'authentification n'est plus qu'un maillon d'un défi d'identité bien plus vaste. Les plateformes qui séparent l'authentification du contexte d'identité obligent les équipes d'ingénierie à faire le pont elles-mêmes. Celles qui associent l'authentification à la confiance de session et à l'analyse des fraudes allègent ce travail d'intégration tout en apportant aux équipes de sécurité un contexte précieux pour chaque décision d'accès.
FAQ
Quelle est la meilleure alternative à Auth0 pour les startups ?
Tout dépend de vos priorités. Clerk est le plus rapide à déployer si vous recherchez des composants d'interface soignés et prêts à l'emploi. Stack Auth et Better Auth sont gratuits et open source si vous préférez éviter toute dépendance vis-à-vis d'un fournisseur tant que vous n'êtes pas exposé aux risques de fraude.
Si votre startup est confrontée à la fraude dès le premier jour (inscriptions frauduleuses dans la fintech ou les applications grand public), Prelude Auth réunit l'authentification et les outils anti-fraude de Prelude pour vous éviter d'avoir à les combiner plus tard.
Quelle est la meilleure alternative à Auth0 pour un SaaS B2B ciblant les grands comptes ?
WorkOS, tout particulièrement pour sa rapidité d'implémentation de SAML et SCIM. La solution a par ailleurs lancé Step-Up Auth en juillet 2026, comblant ainsi un manque qui poussait auparavant à explorer d'autres pistes.
Existe-t-il une alternative gratuite et open source à Auth0 ?
Oui, il en existe plusieurs : Keycloak, Stack Auth et Better Auth sont open source, tandis que FusionAuth propose une édition Community gratuite à auto-héberger. La contrepartie réside dans la maintenance opérationnelle : l'infrastructure repose sur vos épaules et, dans la plupart des cas, vous devrez développer ou acheter une solution anti-fraude séparément.
Quelle est l'alternative à Auth0 la plus économique à grande échelle ?
AWS Cognito, si votre infrastructure tourne déjà sur AWS. Son offre gratuite et ses coûts par utilisateur peuvent être bien inférieurs à ceux d'Auth0, bien que l'authentification adaptative et une réelle protection contre la fraude nécessitent d'y associer d'autres services AWS.
Quelle alternative à Auth0 intègre la détection des fraudes directement dans l'authentification ?
C'est la catégorie la plus restreinte. Stytch a intégré dès le départ l'empreinte d'appareil au sein de son MFA adaptatif, bien qu'il fasse désormais partie de Twilio, et WorkOS intègre Radar au parcours de connexion d'AuthKit. Prelude Auth partage directement ses signaux avec ses propres solutions de vérification et d'anti-fraude, plutôt que de les commercialiser comme des produits à acheter séparément.
Peut-on quitter Auth0 sans obliger tous les utilisateurs à se reconnecter ?
Cela dépend de la plateforme. Prelude Auth, par exemple, dispose d'un hook de migration qui valide et importe les sessions existantes afin que les utilisateurs basculent sans être forcés de se reconnecter, ce qui permet une transition progressive plutôt qu'une bascule abrupte. Toutes les alternatives ne proposent pas cette approche : veillez donc à vérifier ce point sur la plateforme que vous envisagez avant de faire votre choix.
Découvrez comment Prelude Auth s'intègre à votre stack
Si l'exposition à la fraude, le trafic généré par des agents ou la confiance de session motivent votre recherche d'alternatives, échangez avec l'équipe Auth pour faire le point sur vos besoins spécifiques.
Commencez à optimiser votre flux d'Auth
Envoyez des SMS de vérification partout dans le monde au meilleur tarif, avec la meilleure délivrabilité et sans aucun spam.