¿Qué es el SMS OTP? Funcionamiento, ventajas y claves de implementación
Un SMS OTP (contraseña de un solo uso) es un código temporal para verificar tu identidad al instante. Descubre cómo funciona, casos de uso clave, riesgos de seguridad y cómo configurarlo de forma óptima.
Rowan Haddad
Responsable de Contenido y SEO
Síntesis
El OTP por SMS es un código temporal y de un solo uso para verificar la identidad al iniciar sesión, registrarse o realizar acciones críticas; la autenticación en dos pasos más extendida. Su funcionamiento es simple: genera un código corto, lo envía vía redes móviles y lo valida en una ventana de tiempo ajustada. Prelude Verify resuelve todo ese flujo con una única API: enruta cada código entre más de 30 proveedores y analiza el riesgo de fraude antes de cada envío.
Un SMS OTP (One-Time Password) es un código temporal de un solo uso enviado por mensaje de texto para verificar la identidad del usuario al iniciar sesión, registrarse o realizar transacciones críticas. Es el método 2FA más usado hoy, pero entregarlo de forma fiable, segura y a escala no es tan sencillo como parece.
¿Qué es exactamente un SMS OTP y cómo funciona? Esta guía resume los fundamentos clave:
Qué es un SMS OTP y cómo funciona
Casos de uso comunes y aplicaciones reales
Ventajas, riesgos de seguridad y retos técnicos
Métodos alternativos de autenticación
Mejores prácticas para una implementación sólida
Qué evaluar al elegir un proveedor de OTP
Cómo integrar SMS OTP en tu aplicación
¿Qué es un SMS OTP?
Un SMS OTP es un código temporal y seguro enviado por SMS al móvil del usuario para validar su identidad durante la autenticación.
Son la forma más habitual de contraseñas de un solo uso, integradas dentro de un ecosistema de autenticación más amplio.
Por lo general, consiste en un código aleatorio de 4 a 8 dígitos, válido para un único uso y con caducidad corta, normalmente de pocos minutos.
Su adopción masiva responde a la fragilidad de las contraseñas tradicionales, a menudo cortas, simples y reutilizadas en múltiples servicios.
Integrar SMS OTP en flujos 2FA permite a las empresas reforzar de inmediato la protección de sus usuarios.
¿Cómo funciona un SMS OTP?
Su objetivo principal es añadir una capa extra de protección para evitar accesos no autorizados y robo de datos. Reduce el riesgo drásticamente: el atacante necesita tanto la contraseña como el acceso físico al terminal móvil.
El flujo es directo: genera un código de un solo uso, lo entrega mediante un proveedor de mensajería y lo valida en tiempo real cuando el usuario lo introduce.
Parece simple en superficie, pero por debajo interactúan sistemas backend, APIs, redes de telecomunicaciones y motores de validación instantánea.
Paso a paso técnico
Esto es lo que ocurre entre bastidores al emitir y verificar un SMS OTP:
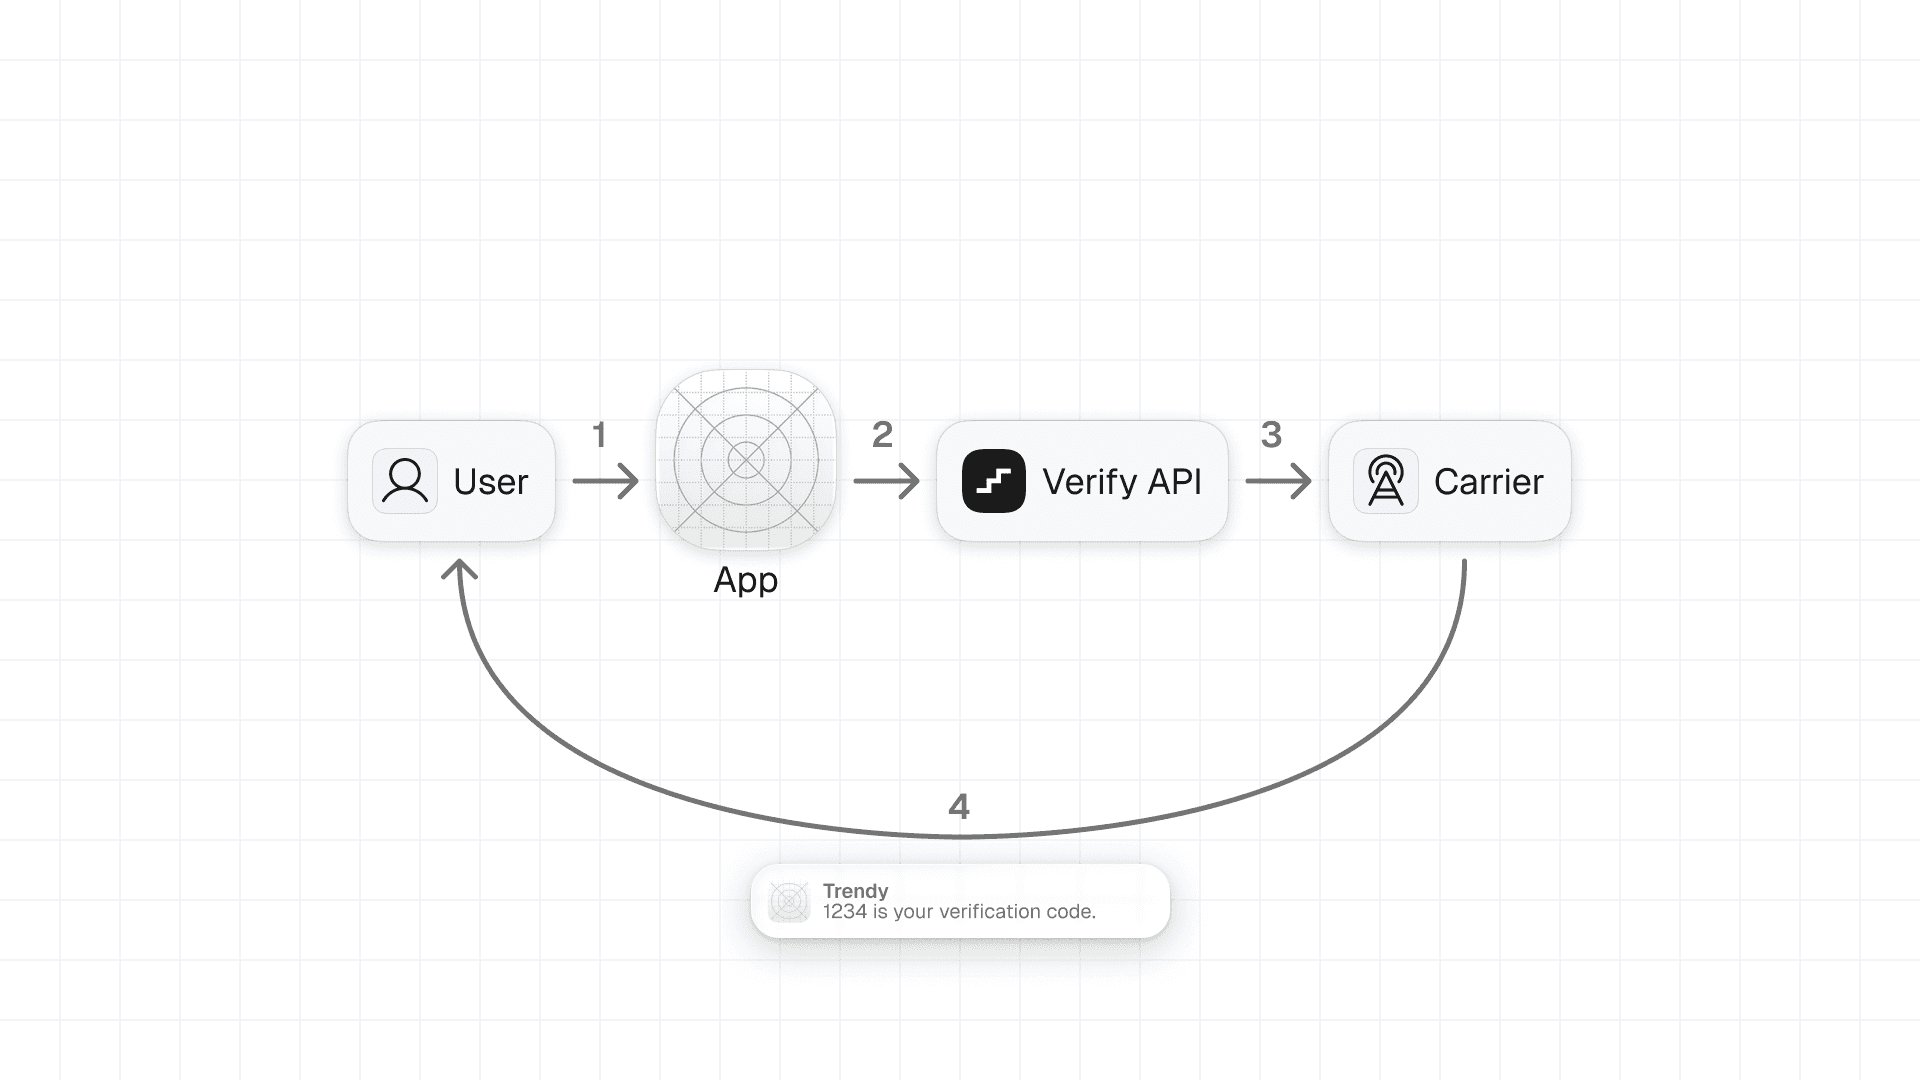
El usuario inicia una acción
El usuario realiza una acción sensible (registro, login, pago) que solicita su número de teléfono.
La aplicación recoge el número y envía la petición al backend.
Generación del OTP
El servidor backend genera un código aleatorio (de 4 a 8 dígitos). Por seguridad, tiene caducidad estricta, un único uso y suele almacenarse temporalmente hasheado.
Envío mediante API de SMS
El backend envía el OTP mediante una API a un gateway de mensajería, que formatea la petición y prepara el enrutamiento hacia el destinatario.
Enrutamiento por redes de operadores
El mensaje pasa del proveedor de mensajería a las redes de las operadoras móviles hasta alcanzar el dispositivo.
Aquí el rendimiento es crítico. La velocidad de entrega depende de la calidad de las rutas, la latencia por país y operador, y la estabilidad de la red móvil.
Recepción del código
El usuario recibe el código y lo introduce en la pantalla de autenticación. Una buena UX facilita la lectura, el copiado y el autocompletado nativo.
Validación en backend
El backend comprueba:
Que coincida con el código generado
Que siga dentro del tiempo de validez
Que no haya sido utilizado previamente
Si es correcto, se concede el acceso. Si no, se solicita un reintento o un nuevo código.
Con Prelude Verify, los pasos 2 al 6 se ejecutan en una sola API: genera el código, lo enruta entre más de 30 proveedores con fallback automático y lo valida al instante.
Ejemplo práctico
Pensemos en una app de citas donde la privacidad de los usuarios es crítica.
Cuando alguien inicia sesión desde un dispositivo nuevo:
La app detecta el nuevo dispositivo y solicita verificación vía SMS.
La app pide a su proveedor de OTP generar y enviar el código al número del usuario.
El motor genera un código aleatorio de 4 dígitos y lo envía al terminal con un formato claro:
{{Code}} es tu código de verificación para {{Name of the app}}.
El usuario introduce el código, el sistema lo valida en milisegundos y concede el acceso.

Todo ocurre en segundos, de forma transparente. El usuario mantiene su cuenta segura y la plataforma bloquea accesos no autorizados sin fricción innecesaria.
El proceso debe completarse en pocos segundos si la infraestructura está optimizada. Por debajo, la entrega de OTP exige coordinar:
Lógica de enrutamiento dinámico
Conexión directa con operadoras
Mecanismos de fallback inteligentes
Sistemas antifraude en tiempo real
En resumen: la calidad de la infraestructura técnica determina si un OTP llega al instante o falla en el intento.
TOTP vs HOTP: ¿cuál es la diferencia?
Los SMS OTP suelen generarse de forma aleatoria en el servidor. En cambio, HOTP (HMAC-Based One-Time Password) y TOTP (Time-Based One-Time Password) son los estándares tras las apps de autenticación y llaves hardware. La diferencia radica en su factor variable:
HOTP se basa en un contador que se incrementa con cada petición. El código sigue activo hasta que se utiliza o el contador avanza.
TOTP se basa en el tiempo y es válido solo durante una ventana temporal fija; al expirar, se genera uno nuevo.
TOTP calcula el código combinando una clave secreta compartida (seed) y la hora actual del sistema. Si el usuario no lo introduce dentro del intervalo, el código caduca y debe esperar al siguiente ciclo.
HOTP, al depender de un contador numérico, no caduca por tiempo. Esto da más margen para introducirlo, aunque amplía la ventana de exposición frente a intentos de intercepción.
La elección depende del entorno: TOTP domina en sistemas que exigen códigos de vida corta (banca o 2FA habitual), ya que reduce la ventana de ataque cuando cliente y servidor están sincronizados en hora.
Es el estándar en apps como Google Authenticator o Microsoft Authenticator, así como en banca online para mitigar riesgos de fraude inmediato.
HOTP encaja mejor donde no hay sincronización horaria garantizada, como tokens físicos sin reloj interno o entornos offline sin acceso constante a servidores de tiempo.
Más detalles en: TOTP vs. HOTP: diferencias y cuál elegir
Casos de uso habituales de SMS OTP
Casos clave donde las empresas implementan SMS OTP para blindar accesos:
Registro de usuarios: verificación de identidad y número real al crear la cuenta.
Autenticación en dos factores (2FA): segunda barrera sobre las credenciales tradicionales.
Recuperación de contraseña: validación segura para restablecer accesos comprometidos u olvidados.
Dispositivos no reconocidos: desafío de seguridad cuando se detecta un inicio de sesión inusual.
Acceso passwordless: inicio de sesión ágil y seguro utilizando únicamente el teléfono móvil.
Confirmación de transacciones: autorización crítica en pagos o transferencias bancarias.
Cambio de datos de cuenta: validación obligatoria al modificar email, teléfono o contraseña.
Activación de tarjetas bancarias: confirmación directa con el titular para desbloquear nuevos medios de pago.
Aplicaciones por sector
Cómo resuelven distintas industrias la verificación de usuarios en producción:
Operaciones críticas en banca y fintech
La banca gestiona datos de máximo impacto y sufre ataques constantes. El SMS OTP se ha consolidado como estándar operativo.
Los clientes ya lo integran con naturalidad: validan transferencias, accesos y operaciones sensibles al instante desde su móvil.
Exigir un OTP en transferencias y logins impide que credenciales filtradas basten para comprometer los fondos de un usuario.
Control de fraude en e-commerce y retail
El fraude digital es un reto operativo constante para el comercio electrónico.
El SMS OTP protege transacciones en checkout y cambios de cuenta, recortando el fraude con tarjeta no presente sin arruinar la conversión del embudo.
El equilibrio perfecto: mayor seguridad percibida y fricción mínima para el comprador legítimo.
Privacidad clínica en sanidad
Los historiales médicos exigen el máximo nivel de confidencialidad. Un OTP garantiza que solo el paciente o facultativo autorizado accede a portales de salud.
Añade una barrera indispensable frente a filtraciones de datos regulados (como GDPR o HIPAA).
Protección de datos en administraciones públicas
Las sedes electrónicas tramitan impuestos, censos y expedientes confidenciales que exigen verificación inequívoca de identidad.
El SMS OTP actúa como filtro accesible para cualquier ciudadano, blindando accesos gubernamentales sin exigir despliegues de hardware complejos.
Cumplimiento normativo y confianza ciudadana en un solo paso.
Defensa de cuentas en redes sociales
Plataformas masivas sufren intentos continuos de secuestro de cuentas, suplantación y granjas de bots.
Validar por OTP ante logins extraños o reseteos de contraseña frena accesos ilícitos aunque la contraseña esté expuesta.
Además, exigir teléfono verificado en el registro desincentiva la creación masiva de cuentas fantasma.
El resultado: cuentas protegidas, menos abuso automatizado y mayor confianza en la comunidad.
Integridad en plataformas de educación y exámenes online
Con el auge del e-learning, asegurar la identidad del alumno es prioritario.
El OTP confirma la identidad en exámenes en remoto y asegura que notas y expedientes solo sean accesibles por el estudiante.
Sector | Caso de uso | Ventajas del SMS OTP |
🏦 Banca y Fintech | Logins, transacciones, transferencias | ✅ Capa extra de validación de identidad ✅ Frena accesos ilegítimos por robo de credenciales |
🛒 E-commerce y Retail | Logins, pagos, autorizaciones | ✅ Reduce el fraude transaccional ✅ Aumenta la confianza del comprador ✅ Fricción mínima |
🏥 Salud | Portales de pacientes y gestión clínica | ✅ Acceso restringido a personal autorizado ✅ Blindaje de historiales médicos ✅ Cumplimiento de privacidad estricta |
🏛️ Sector Público | Tributos, censos, trámites oficiales | ✅ Protege datos altamente sensibles ✅ Cumplimiento regulatorio directo ✅ Garantía de confianza pública |
📱 Telecomunicaciones | Registro de SIM, cambios contractuales | ✅ Bloquea accesos indebidos ✅ Comprueba identidad en tiempo real ✅ Previene fraude y duplicados de SIM |
🎓 Educación Online | Acceso a exámenes, consulta de notas | ✅ Certifica la identidad del estudiante ✅ Garantiza autoría en evaluaciones ✅ Refuerza la validez del título |
¿Es seguro el SMS OTP? Riesgos, límites y cuándo evitarlo
Al tratarse de códigos efímeros aleatorios, mitigan el riesgo de forma muy eficaz. Adivinar 4 dígitos en menos de cinco minutos supone 1 posibilidad entre 10.000. Con 6 dígitos, la probabilidad cae a 1 entre 1.000.000.
Su corta caducidad y el hecho de ser válidos una sola vez reducen drásticamente la superficie de ataque frente a contraseñas estáticas.
Son además inmediatos de integrar y no requieren que el usuario instale nada adicional, lo que explica su éxito operativo.
Constituyen una capa imprescindible cuando dejar la seguridad en manos de contraseñas de usuario ya no es viable.
Aun así, ningún vector es invulnerable. Conviene vigilar los riesgos inherentes al canal SMS:
Problemas de entrega: retrasos o fallos de red dañan la UX
Costes operativos crecientes: especialmente a escala internacional
SIM swapping: secuestro del número móvil por ingeniería social sobre la operadora
Vulnerabilidades en SS7: debilidades en la señalización tradicional de telecomunicaciones
Ataques de phishing: usuarios engañados que facilitan su código voluntariamente
Son riesgos mitigables mediante concienciación y, sobre todo, utilizando un proveedor de OTP seguro con defensas antifraude activas.
La formación al usuario no basta: hace falta infraestructura técnica robusta, monitorización continua y detección preventiva de anomalías.
Cuándo descartar el SMS OTP
Aunque es óptimo para la mayoría de casos de uso diarios, puede resultar insuficiente para operaciones de riesgo crítico.
El smartphone es nuestro acceso principal al mundo digital, pero también está expuesto a malware e ingeniería social. Evalúa el riesgo según el valor de los activos protegidos.
A mayor valor transaccional, mayor incentivo para que un atacante intente vulnerar la línea móvil.
Caso de uso | ¿SMS OTP recomendado? | Motivo |
Registro de usuarios | ✅ Sí | Rápido y sin fricción |
Login (apps estándar) | ✅ Sí | Excelente equilibrio UX/seguridad |
Pagos | ⚠️ Según contexto | Conviene añadir capas biométricas |
Cripto / Alto riesgo | ❌ No | Demasiado expuesto a SIM swapping |
Acceso de administradores | ⚠️ Combinar con MFA | Requiere factores resistentes a phishing |
Para escenarios críticos, combina factores y no dependas del SMS como único vector, salvo que cuentes con un motor avanzado de mitigación de riesgos en tiempo real.
SMS OTP frente a otros métodos de autenticación
No todos los métodos de autenticación ofrecen el mismo nivel de resistencia. Opciones más recientes refuerzan la protección frente a phishing y ataques a la red telefónica.
Comparativa técnica:
Método | Seguridad | Facilidad de uso | Resistencia a phishing | Coste |
SMS OTP | ⚠️ Moderada | ✅ Muy alta | ❌ Baja | 💰 Medio-Alto (por SMS, variable por país) |
WhatsApp OTP | ⚠️ Moderada | ✅ Muy alta | ❌ Baja | 💰 Variable (por mensaje, según destino) |
Email OTP | ⚠️ Moderada | ✅ Alta | ❌ Baja | 💰 Bajo (coste marginal de envío) |
Apps autenticadoras | ✅ Alta | ⚠️ Media | ⚠️ Parcial | 💰 Bajo (configuración única, gratis para el usuario) |
Notificaciones Push | ✅ Alta | ✅ Fluida | ⚠️ Parcial | 💰 Bajo-Medio (según servidor propio) |
Passkeys (WebAuthn) | 🔒 Muy alta | ✅ Inmediata | ✅ Alta | 💰 Bajo-Medio (coste de dev, sin coste por uso) |
Llaves físicas (FIDO2) | 🔒 Muy alta | ⚠️ Menos práctica | ✅ Alta | 💰 Alto (compra de hardware por usuario) |
A diferencia de soluciones que obligan a configurar apps o comprar hardware, el SMS OTP destaca por su universalidad: funciona en cualquier teléfono sin instalación previa.
La clave está en encontrar el balance óptimo entre fricción operativa y nivel de blindaje.
Puntos críticos del SMS OTP: qué vigilar
A pesar de su practicidad, el SMS OTP presenta limitaciones operativas derivadas a menudo de arquitecturas de integración deficientes.
Vulnerabilidades de seguridad
Como señalamos, el SMS puede ser objeto de SIM swapping, debilidades SS7 o phishing directo.
Al validar la tenencia de una línea y no la identidad criptográfica del usuario, un atacante sofisticado con control del número puede superar el reto.
Impacto en costes
Fácil de lanzar, pero los costes escalan con rapidez si la base de usuarios crece a millones de registros.
Factores que incrementan la factura:
Tarificación por mensaje enviado: cada login o intento computa.
Rutas internacionales: disparan el coste unitario según operador y país de destino.
Reintentos y ataques de bombeo: envíos fantasma provocados por bots.
El gasto puede descontrolarse sin supervisión. Consulta precios reales y cálculos por verificación efectiva en nuestra guía sobre precios de APIs de SMS.
Entregabilidad: latencia, rutas y tasas de éxito
La entregabilidad mide el porcentaje de SMS emitidos que llegan efectivamente al terminal. El sistema solo sirve si el mensaje llega a tiempo.
Caídas de operadoras, congestión y fallos de infraestructura local pueden demorar la recepción.
Además, las operadoras aplican filtros antispam agresivos que pueden descartar códigos legítimos silenciosamente.
En envíos internacionales, la calidad varía mucho según los acuerdos directos del gateway con los operadores locales.
La mejor defensa es un motor multirruta inteligente y multicanal, capaz de seleccionar el camino más rápido para cada usuario de forma transparente.
Determinados países imponen normativas estrictas de contenido y remitente (Sender ID); si el mensaje no encaja con la regulación local, los operadores bloquean el tráfico.
Un OTP con latencia superior a la ventana de expiración deja de servir. El usuario se frustra y abandona el flujo.
Fricción en la experiencia de usuario
Aunque el canal es familiar, una mala ejecución técnica genera fricción innecesaria.
Un mensaje que no llega o tarda minutos degrada directamente la percepción de tu marca.
Problemas típicos que dañan la UX:
Retrasos que provocan múltiples clics de reintento y bloqueo por caducidad
Obligar a alternar manualmente entre aplicaciones para memorizar o copiar el código
Saturación del soporte técnico con incidencias evitables de recepción de SMS
El impacto final es la caída en tasas de conversión. El SMS OTP solo funciona si el código aterriza en segundos y el flujo de validación es impecable.
Optimizar este paso es crítico para asegurar que los usuarios completen su registro.
Para solventarlo, conviene apostar por capas de autenticación avanzadas que ofrezcan:
Enrutamiento dinámico para asignar la ruta con mejor rendimiento histórico
Fallback multicanal automático (SMS, WhatsApp, email) para asegurar la entrega
Detección de fraude en tiempo real para filtrar tráfico ilegítimo antes de emitir el mensaje
El objetivo: maximizar entregas reduciendo costes, latencia y fraude.
Ventajas de implementar SMS OTP
Pese a los retos técnicos descritos, el SMS OTP sigue aportando ventajas diferenciales cuando se ejecuta con la infraestructura adecuada.
Seguridad reforzada y menor fraude
Añade una barrera en tiempo real casi imposible de burlar por adivinación, protegiendo cuentas frente a filtraciones masivas de contraseñas de forma inmediata.
Mayor confianza del usuario
La falta de seguridad penaliza el negocio: según el estudio de checkout de Baymard Institute (2025), el 19 % de usuarios abandonó compras online por desconfianza en la pasarela. Controles visibles como el OTP transmiten seriedad y rigor técnico.
Alcance universal
Es el mecanismo 2FA más extendido del mundo: no exige smartphones de última generación ni apps instaladas, utilizando un protocolo presente en el 100 % de los teléfonos.
Compatible con todas las redes móviles del planeta, ideal para productos con vocación internacional.
Validación casi instantánea
Con tasas de apertura muy superiores al email, garantiza que el código sea leído e introducido al momento.
Integración rápida
Desplegarlo no exige rediseñar la arquitectura base de una plataforma ni consumir meses de desarrollo.
Con Prelude, emites y verificas tu primer código en 2 minutos y 3 pasos mediante SDKs para Node.js, Python, Go, Kotlin/Java y Ruby.
Escalabilidad sin fricción
Al no depender de conectividad constante a datos o apps propietarias, conecta con usuarios en cualquier región del mundo.
Permite abrir nuevos mercados de forma limpia y transparente.
Además, trabajar con un hub inteligente ahorra negociar individualmente con operadores de cada país.
Mejores prácticas para SMS OTP
Enviar códigos no basta: hay que optimizar entrega, gasto y experiencia. Pautas recomendadas:
Diseño del mensaje: los SMS se cobran por fragmento; sé breve y directo. Sitúa el código al principio para facilitar su lectura desde la notificación. Evita rodeos e identifica con claridad tu marca.
Tiempos estrictos: entrega el SMS en milisegundos y define ventanas de expiración cortas para minimizar riesgos.
Proveedor contrastado: elige infraestructura con alta reputación en entregabilidad, acuerdos directos y baja latencia.
Estrategia de fallback: si la cobertura móvil falla, deriva a canales alternativos como WhatsApp o Viber automáticamente.
Control de reintentos: permite solicitar un nuevo código si hay problemas, pero fija límites estrictos para bloquear ataques de fuerza bruta o bombeo de SMS.
Defensas activas contra el fraude: filtra el tráfico con scoring previo para detectar bots y números virtuales antes de generar el gasto del SMS.
La autenticación eficiente envía menos mensajes, pero más inteligentes: entrega máxima con coste y riesgo mínimos.
Sigue leyendo: Mejores prácticas de OTP para reducir costes y proteger a tus usuarios
Cómo elegir tu proveedor de OTP
Una solución profesional de OTP va más allá del simple envío: garantiza que el mensaje alcance únicamente al usuario legítimo y frena en seco a los atacantes.
Seleccionar el proveedor adecuado resulta determinante para blindar la operación técnica y controlar costes a escala. Estas son las claves a contrastar antes de tomar la decisión:
Seguridad y prevención del fraude
Con el crecimiento de la ingeniería social y el robo de cuentas, la protección debe ser nativa. Proveedores con carencias antifraude disparan los gastos por abuso y arruinan la conversión.
Busca más que un simple generador de códigos: exige encriptación sólida, certificaciones SOC 2 o ISO 27001 y cumplimiento RGPD estricto.
Comprueba que disponga de análisis de tráfico en tiempo real e inteligencia sobre números para frenar bots, granjas de clics y numeración sospechosa antes de disparar el envío.
El fraude se ataja antes de mandar el mensaje, no a posteriori.
Enrutamiento inteligente y multicanal
Depender de una sola ruta o canal añade un punto único de fallo inaceptable en producción. La plataforma debe elegir dinámicamente el mejor camino analizando rendimiento, coste y región.
La diversificación multirruta garantiza continuidad: si una troncal se degrada, el tráfico salta de inmediato a la siguiente vía óptima sin cortes.
Sumar alternativas como WhatsApp o RCS refuerza la entregabilidad y mantiene la conversión del producto alta en todo momento.
Entregabilidad y presencia global
En autenticación, la latencia es crítica. Un código demorado es un usuario perdido. Evalúa métricas reales de éxito y estabilidad internacional por operadora.
El proveedor debe acreditar rendimientos consistentes en tus geografías estratégicas, algo indispensable para cualquier negocio internacional.
Optimización de costes
El volumen dispara la factura con rapidez; busca siempre una ecuación limpia entre coste y fiabilidad operativa.
Prioriza modelos con precios transparentes y desglosados por destino. Ya sea prepago o recurrente, asegúrate de que el coste escale de forma predecible.
El enrutamiento inteligente y la detección temprana de fraude son los mecanismos más efectivos para eliminar envíos residuales innecesarios.
Rendimiento y escalabilidad
Cualquier cuello de botella en tu sistema de verificación impacta directamente en el acceso al servicio.
Tu infraestructura debe escalar sin esfuerzo ante picos súbitos de tráfico, respaldada por arquitecturas con autoescalado elástico.
En definitiva: capacidad probada para procesar volúmenes intensos y soportar restricciones técnicas globales sin degradación de servicio.
Soporte técnico directo
Si el flujo de login falla, el negocio se detiene. Contar con un equipo de soporte técnico resolutivo y con cobertura 24/7 es fundamental.
Las incidencias de autenticación afectan de lleno a la conversión y a los ingresos. Respuestas rápidas en diferentes zonas horarias resultan críticas.
Elige proveedores con ingenieros que conozcan tu arquitectura, ayuden a depurar en directo y anticipen incidencias con alertas proactivas.
Monitorización y analítica en tiempo real
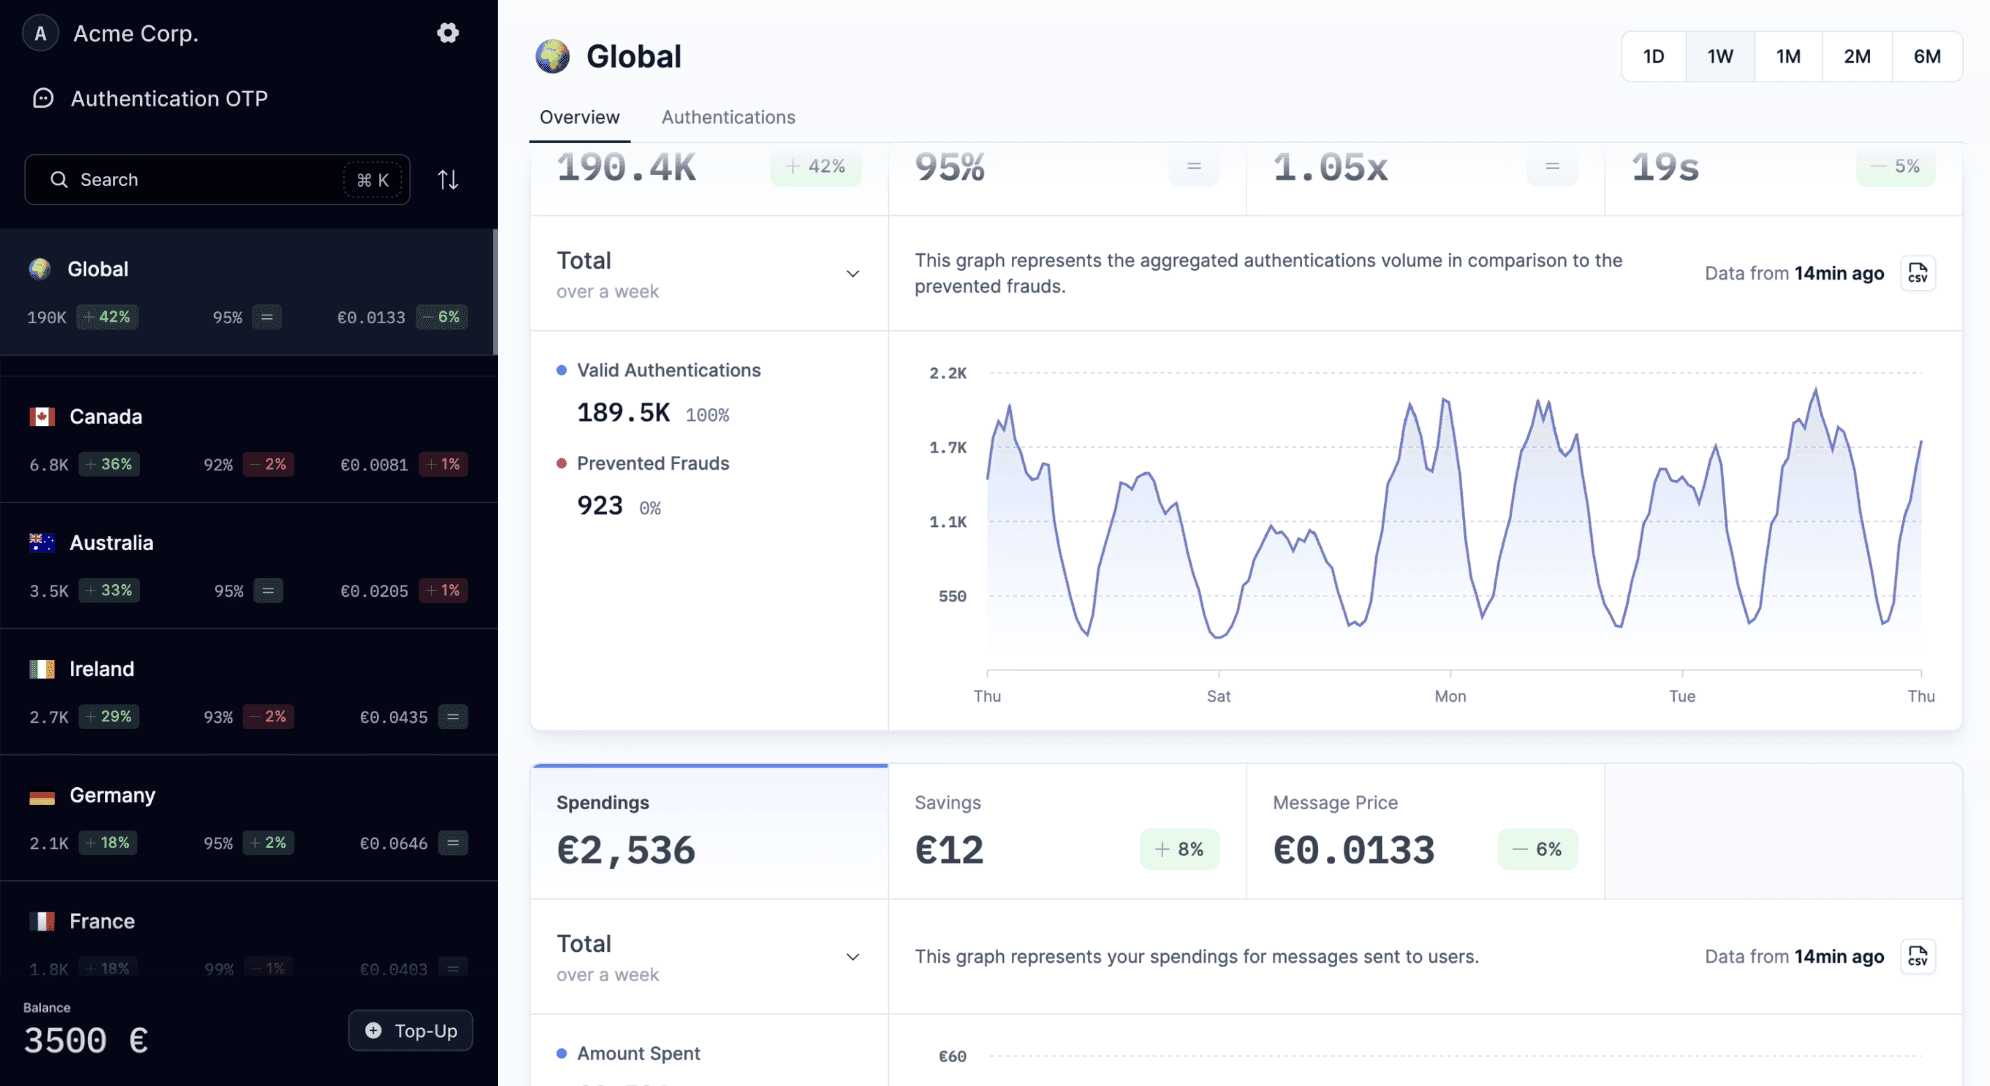
Un panel de control completo resulta clave para monitorizar y afinar el rendimiento del servicio.
Debe ofrecer visibilidad instantánea sobre entregabilidad, conversión, tiempos medios de verificación y volumen de peticiones por país y operador.
Datos claros para tomar decisiones técnicas rápidas, optimizar latencias y pulir la experiencia de usuario.
Facilidad de integración
La sencillez técnica acelera el tiempo de puesta en producción y simplifica el mantenimiento a largo plazo.
Exige APIs claras, bien estructuradas y con SDKs en tus lenguajes principales. Una arquitectura limpia permite integrar el servicio en tus flujos existentes en cuestión de horas.
Checklist rápida de evaluación
✅ ¿Incluye detección de fraude previa al envío? ✅ ¿Soporta entrega multicanal con fallback automático? ✅ ¿Optimiza rutas dinámicamente por coste y rendimiento? ✅ ¿Ofrece analítica y visibilidad en tiempo real? ✅ ¿Escala de forma elástica ante picos masivos? ✅ ¿Cuenta con soporte técnico especializado y resolutivo?
Cómo implementar SMS OTP en tu aplicación
Antes de picar código, conviene analizar el dilema entre desarrollar una solución interna o apoyarse en un proveedor especializado. Los costes de ingeniería, el riesgo de fraude y el time-to-market no siempre se calculan bien desde el inicio. Analizamos los detalles en nuestra guía sobre construir vs. comprar verificación OTP.
1. Selecciona tu proveedor de verificación
Evalúa el proveedor que mejor responda a tus necesidades de velocidad, entregabilidad, integraciones y costes transparentes, tal como vimos antes.
Comprueba también que ofrezca SDKs oficiales en tu stack habitual. Prelude dispone de SDKs para Node, Go, Python y más.
2. Integra la API de SMS
Con tu proveedor seleccionado, conecta su API de SMS a tu lógica de backend mediante tu API key o token de autenticación.
3. Prueba la integración en entornos de test
Antes de lanzar a producción, valida el flujo completo con números de prueba y audita las trazas en el dashboard para verificar latencias y entregas.
4. Monitoriza y escala
Con el sistema en marcha, vigila métricas de coste por verificación completada y volumen emitido. Plataformas como Prelude ofrecen cuadros de mando específicos para controlar conversiones y optimizar el embudo.
Empieza con SMS OTP usando Prelude Verify
Envía y valida códigos en 2 minutos y 3 pasos integrando la API de Prelude Verify desde cualquier stack técnico, con cobertura global y soporte multicanal.
Paso 1: Regístrate y genera tu API Key
Para empezar a operar necesitas tus credenciales:
Crea tu cuenta en Prelude.
En el dashboard de Prelude, navega a All Services > Configure > Keys.
Genera tu API key y guárdala de forma segura en tus variables de entorno.
Esta clave valida todas tus peticiones: mantenla siempre privada.
Paso 2: Envía un código de verificación
Usa el endpoint /v2/verification para disparar el envío al número de teléfono. Puedes personalizar parámetros como la longitud del código o el Sender ID en nuestra documentación.
Ejemplo de petición:
import os
from prelude_python_sdk import Prelude

client = Prelude()

verification = client.verification.create(
    target={
import os
from prelude_python_sdk import Prelude

client = Prelude()

verification = client.verification.create(
    target={
Un SMS OTP (One-Time Password) es un código temporal de un solo uso enviado por mensaje de texto para verificar la identidad del usuario al iniciar sesión, registrarse o realizar transacciones críticas. Es el método 2FA más usado hoy, pero entregarlo de forma fiable, segura y a escala no es tan sencillo como parece.
¿Qué es exactamente un SMS OTP y cómo funciona? Esta guía resume los fundamentos clave:
Qué es un SMS OTP y cómo funciona
Casos de uso comunes y aplicaciones reales
Ventajas, riesgos de seguridad y retos técnicos
Métodos alternativos de autenticación
Mejores prácticas para una implementación sólida
Qué evaluar al elegir un proveedor de OTP
Cómo integrar SMS OTP en tu aplicación
¿Qué es un SMS OTP?
Un SMS OTP es un código temporal y seguro enviado por SMS al móvil del usuario para validar su identidad durante la autenticación.
Son la forma más habitual de contraseñas de un solo uso, integradas dentro de un ecosistema de autenticación más amplio.
Por lo general, consiste en un código aleatorio de 4 a 8 dígitos, válido para un único uso y con caducidad corta, normalmente de pocos minutos.
Su adopción masiva responde a la fragilidad de las contraseñas tradicionales, a menudo cortas, simples y reutilizadas en múltiples servicios.
Integrar SMS OTP en flujos 2FA permite a las empresas reforzar de inmediato la protección de sus usuarios.
¿Cómo funciona un SMS OTP?
Su objetivo principal es añadir una capa extra de protección para evitar accesos no autorizados y robo de datos. Reduce el riesgo drásticamente: el atacante necesita tanto la contraseña como el acceso físico al terminal móvil.
El flujo es directo: genera un código de un solo uso, lo entrega mediante un proveedor de mensajería y lo valida en tiempo real cuando el usuario lo introduce.
Parece simple en superficie, pero por debajo interactúan sistemas backend, APIs, redes de telecomunicaciones y motores de validación instantánea.
Paso a paso técnico
Esto es lo que ocurre entre bastidores al emitir y verificar un SMS OTP:
El usuario inicia una acción
El usuario realiza una acción sensible (registro, login, pago) que solicita su número de teléfono.
La aplicación recoge el número y envía la petición al backend.
Generación del OTP
El servidor backend genera un código aleatorio (de 4 a 8 dígitos). Por seguridad, tiene caducidad estricta, un único uso y suele almacenarse temporalmente hasheado.
Envío mediante API de SMS
El backend envía el OTP mediante una API a un gateway de mensajería, que formatea la petición y prepara el enrutamiento hacia el destinatario.
Enrutamiento por redes de operadores
El mensaje pasa del proveedor de mensajería a las redes de las operadoras móviles hasta alcanzar el dispositivo.
Aquí el rendimiento es crítico. La velocidad de entrega depende de la calidad de las rutas, la latencia por país y operador, y la estabilidad de la red móvil.
Recepción del código
El usuario recibe el código y lo introduce en la pantalla de autenticación. Una buena UX facilita la lectura, el copiado y el autocompletado nativo.
Validación en backend
El backend comprueba:
Que coincida con el código generado
Que siga dentro del tiempo de validez
Que no haya sido utilizado previamente
Si es correcto, se concede el acceso. Si no, se solicita un reintento o un nuevo código.
Con Prelude Verify, los pasos 2 al 6 se ejecutan en una sola API: genera el código, lo enruta entre más de 30 proveedores con fallback automático y lo valida al instante.
Ejemplo práctico
Pensemos en una app de citas donde la privacidad de los usuarios es crítica.
Cuando alguien inicia sesión desde un dispositivo nuevo:
La app detecta el nuevo dispositivo y solicita verificación vía SMS.
La app pide a su proveedor de OTP generar y enviar el código al número del usuario.
El motor genera un código aleatorio de 4 dígitos y lo envía al terminal con un formato claro:
{{Code}} es tu código de verificación para {{Name of the app}}.
El usuario introduce el código, el sistema lo valida en milisegundos y concede el acceso.
Todo ocurre en segundos, de forma transparente. El usuario mantiene su cuenta segura y la plataforma bloquea accesos no autorizados sin fricción innecesaria.
El proceso debe completarse en pocos segundos si la infraestructura está optimizada. Por debajo, la entrega de OTP exige coordinar:
Lógica de enrutamiento dinámico
Conexión directa con operadoras
Mecanismos de fallback inteligentes
Sistemas antifraude en tiempo real
En resumen: la calidad de la infraestructura técnica determina si un OTP llega al instante o falla en el intento.
TOTP vs HOTP: ¿cuál es la diferencia?
Los SMS OTP suelen generarse de forma aleatoria en el servidor. En cambio, HOTP (HMAC-Based One-Time Password) y TOTP (Time-Based One-Time Password) son los estándares tras las apps de autenticación y llaves hardware. La diferencia radica en su factor variable:
HOTP se basa en un contador que se incrementa con cada petición. El código sigue activo hasta que se utiliza o el contador avanza.
TOTP se basa en el tiempo y es válido solo durante una ventana temporal fija; al expirar, se genera uno nuevo.
TOTP calcula el código combinando una clave secreta compartida (seed) y la hora actual del sistema. Si el usuario no lo introduce dentro del intervalo, el código caduca y debe esperar al siguiente ciclo.
HOTP, al depender de un contador numérico, no caduca por tiempo. Esto da más margen para introducirlo, aunque amplía la ventana de exposición frente a intentos de intercepción.
La elección depende del entorno: TOTP domina en sistemas que exigen códigos de vida corta (banca o 2FA habitual), ya que reduce la ventana de ataque cuando cliente y servidor están sincronizados en hora.
Es el estándar en apps como Google Authenticator o Microsoft Authenticator, así como en banca online para mitigar riesgos de fraude inmediato.
HOTP encaja mejor donde no hay sincronización horaria garantizada, como tokens físicos sin reloj interno o entornos offline sin acceso constante a servidores de tiempo.
Más detalles en: TOTP vs. HOTP: diferencias y cuál elegir
Casos de uso habituales de SMS OTP
Casos clave donde las empresas implementan SMS OTP para blindar accesos:
Registro de usuarios: verificación de identidad y número real al crear la cuenta.
Autenticación en dos factores (2FA): segunda barrera sobre las credenciales tradicionales.
Recuperación de contraseña: validación segura para restablecer accesos comprometidos u olvidados.
Dispositivos no reconocidos: desafío de seguridad cuando se detecta un inicio de sesión inusual.
Acceso passwordless: inicio de sesión ágil y seguro utilizando únicamente el teléfono móvil.
Confirmación de transacciones: autorización crítica en pagos o transferencias bancarias.
Cambio de datos de cuenta: validación obligatoria al modificar email, teléfono o contraseña.
Activación de tarjetas bancarias: confirmación directa con el titular para desbloquear nuevos medios de pago.
Aplicaciones por sector
Cómo resuelven distintas industrias la verificación de usuarios en producción:
Operaciones críticas en banca y fintech
La banca gestiona datos de máximo impacto y sufre ataques constantes. El SMS OTP se ha consolidado como estándar operativo.
Los clientes ya lo integran con naturalidad: validan transferencias, accesos y operaciones sensibles al instante desde su móvil.
Exigir un OTP en transferencias y logins impide que credenciales filtradas basten para comprometer los fondos de un usuario.
Control de fraude en e-commerce y retail
El fraude digital es un reto operativo constante para el comercio electrónico.
El SMS OTP protege transacciones en checkout y cambios de cuenta, recortando el fraude con tarjeta no presente sin arruinar la conversión del embudo.
El equilibrio perfecto: mayor seguridad percibida y fricción mínima para el comprador legítimo.
Privacidad clínica en sanidad
Los historiales médicos exigen el máximo nivel de confidencialidad. Un OTP garantiza que solo el paciente o facultativo autorizado accede a portales de salud.
Añade una barrera indispensable frente a filtraciones de datos regulados (como GDPR o HIPAA).
Protección de datos en administraciones públicas
Las sedes electrónicas tramitan impuestos, censos y expedientes confidenciales que exigen verificación inequívoca de identidad.
El SMS OTP actúa como filtro accesible para cualquier ciudadano, blindando accesos gubernamentales sin exigir despliegues de hardware complejos.
Cumplimiento normativo y confianza ciudadana en un solo paso.
Defensa de cuentas en redes sociales
Plataformas masivas sufren intentos continuos de secuestro de cuentas, suplantación y granjas de bots.
Validar por OTP ante logins extraños o reseteos de contraseña frena accesos ilícitos aunque la contraseña esté expuesta.
Además, exigir teléfono verificado en el registro desincentiva la creación masiva de cuentas fantasma.
El resultado: cuentas protegidas, menos abuso automatizado y mayor confianza en la comunidad.
Integridad en plataformas de educación y exámenes online
Con el auge del e-learning, asegurar la identidad del alumno es prioritario.
El OTP confirma la identidad en exámenes en remoto y asegura que notas y expedientes solo sean accesibles por el estudiante.
Sector | Caso de uso | Ventajas del SMS OTP |
🏦 Banca y Fintech | Logins, transacciones, transferencias | ✅ Capa extra de validación de identidad ✅ Frena accesos ilegítimos por robo de credenciales |
🛒 E-commerce y Retail | Logins, pagos, autorizaciones | ✅ Reduce el fraude transaccional ✅ Aumenta la confianza del comprador ✅ Fricción mínima |
🏥 Salud | Portales de pacientes y gestión clínica | ✅ Acceso restringido a personal autorizado ✅ Blindaje de historiales médicos ✅ Cumplimiento de privacidad estricta |
🏛️ Sector Público | Tributos, censos, trámites oficiales | ✅ Protege datos altamente sensibles ✅ Cumplimiento regulatorio directo ✅ Garantía de confianza pública |
📱 Telecomunicaciones | Registro de SIM, cambios contractuales | ✅ Bloquea accesos indebidos ✅ Comprueba identidad en tiempo real ✅ Previene fraude y duplicados de SIM |
🎓 Educación Online | Acceso a exámenes, consulta de notas | ✅ Certifica la identidad del estudiante ✅ Garantiza autoría en evaluaciones ✅ Refuerza la validez del título |
¿Es seguro el SMS OTP? Riesgos, límites y cuándo evitarlo
Al tratarse de códigos efímeros aleatorios, mitigan el riesgo de forma muy eficaz. Adivinar 4 dígitos en menos de cinco minutos supone 1 posibilidad entre 10.000. Con 6 dígitos, la probabilidad cae a 1 entre 1.000.000.
Su corta caducidad y el hecho de ser válidos una sola vez reducen drásticamente la superficie de ataque frente a contraseñas estáticas.
Son además inmediatos de integrar y no requieren que el usuario instale nada adicional, lo que explica su éxito operativo.
Constituyen una capa imprescindible cuando dejar la seguridad en manos de contraseñas de usuario ya no es viable.
Aun así, ningún vector es invulnerable. Conviene vigilar los riesgos inherentes al canal SMS:
Problemas de entrega: retrasos o fallos de red dañan la UX
Costes operativos crecientes: especialmente a escala internacional
SIM swapping: secuestro del número móvil por ingeniería social sobre la operadora
Vulnerabilidades en SS7: debilidades en la señalización tradicional de telecomunicaciones
Ataques de phishing: usuarios engañados que facilitan su código voluntariamente
Son riesgos mitigables mediante concienciación y, sobre todo, utilizando un proveedor de OTP seguro con defensas antifraude activas.
La formación al usuario no basta: hace falta infraestructura técnica robusta, monitorización continua y detección preventiva de anomalías.
Cuándo descartar el SMS OTP
Aunque es óptimo para la mayoría de casos de uso diarios, puede resultar insuficiente para operaciones de riesgo crítico.
El smartphone es nuestro acceso principal al mundo digital, pero también está expuesto a malware e ingeniería social. Evalúa el riesgo según el valor de los activos protegidos.
A mayor valor transaccional, mayor incentivo para que un atacante intente vulnerar la línea móvil.
Caso de uso | ¿SMS OTP recomendado? | Motivo |
Registro de usuarios | ✅ Sí | Rápido y sin fricción |
Login (apps estándar) | ✅ Sí | Excelente equilibrio UX/seguridad |
Pagos | ⚠️ Según contexto | Conviene añadir capas biométricas |
Cripto / Alto riesgo | ❌ No | Demasiado expuesto a SIM swapping |
Acceso de administradores | ⚠️ Combinar con MFA | Requiere factores resistentes a phishing |
Para escenarios críticos, combina factores y no dependas del SMS como único vector, salvo que cuentes con un motor avanzado de mitigación de riesgos en tiempo real.
SMS OTP frente a otros métodos de autenticación
No todos los métodos de autenticación ofrecen el mismo nivel de resistencia. Opciones más recientes refuerzan la protección frente a phishing y ataques a la red telefónica.
Comparativa técnica:
Método | Seguridad | Facilidad de uso | Resistencia a phishing | Coste |
SMS OTP | ⚠️ Moderada | ✅ Muy alta | ❌ Baja | 💰 Medio-Alto (por SMS, variable por país) |
WhatsApp OTP | ⚠️ Moderada | ✅ Muy alta | ❌ Baja | 💰 Variable (por mensaje, según destino) |
Email OTP | ⚠️ Moderada | ✅ Alta | ❌ Baja | 💰 Bajo (coste marginal de envío) |
Apps autenticadoras | ✅ Alta | ⚠️ Media | ⚠️ Parcial | 💰 Bajo (configuración única, gratis para el usuario) |
Notificaciones Push | ✅ Alta | ✅ Fluida | ⚠️ Parcial | 💰 Bajo-Medio (según servidor propio) |
Passkeys (WebAuthn) | 🔒 Muy alta | ✅ Inmediata | ✅ Alta | 💰 Bajo-Medio (coste de dev, sin coste por uso) |
Llaves físicas (FIDO2) | 🔒 Muy alta | ⚠️ Menos práctica | ✅ Alta | 💰 Alto (compra de hardware por usuario) |
A diferencia de soluciones que obligan a configurar apps o comprar hardware, el SMS OTP destaca por su universalidad: funciona en cualquier teléfono sin instalación previa.
La clave está en encontrar el balance óptimo entre fricción operativa y nivel de blindaje.
Puntos críticos del SMS OTP: qué vigilar
A pesar de su practicidad, el SMS OTP presenta limitaciones operativas derivadas a menudo de arquitecturas de integración deficientes.
Vulnerabilidades de seguridad
Como señalamos, el SMS puede ser objeto de SIM swapping, debilidades SS7 o phishing directo.
Al validar la tenencia de una línea y no la identidad criptográfica del usuario, un atacante sofisticado con control del número puede superar el reto.
Impacto en costes
Fácil de lanzar, pero los costes escalan con rapidez si la base de usuarios crece a millones de registros.
Factores que incrementan la factura:
Tarificación por mensaje enviado: cada login o intento computa.
Rutas internacionales: disparan el coste unitario según operador y país de destino.
Reintentos y ataques de bombeo: envíos fantasma provocados por bots.
El gasto puede descontrolarse sin supervisión. Consulta precios reales y cálculos por verificación efectiva en nuestra guía sobre precios de APIs de SMS.
Entregabilidad: latencia, rutas y tasas de éxito
La entregabilidad mide el porcentaje de SMS emitidos que llegan efectivamente al terminal. El sistema solo sirve si el mensaje llega a tiempo.
Caídas de operadoras, congestión y fallos de infraestructura local pueden demorar la recepción.
Además, las operadoras aplican filtros antispam agresivos que pueden descartar códigos legítimos silenciosamente.
En envíos internacionales, la calidad varía mucho según los acuerdos directos del gateway con los operadores locales.
La mejor defensa es un motor multirruta inteligente y multicanal, capaz de seleccionar el camino más rápido para cada usuario de forma transparente.
Determinados países imponen normativas estrictas de contenido y remitente (Sender ID); si el mensaje no encaja con la regulación local, los operadores bloquean el tráfico.
Un OTP con latencia superior a la ventana de expiración deja de servir. El usuario se frustra y abandona el flujo.
Fricción en la experiencia de usuario
Aunque el canal es familiar, una mala ejecución técnica genera fricción innecesaria.
Un mensaje que no llega o tarda minutos degrada directamente la percepción de tu marca.
Problemas típicos que dañan la UX:
Retrasos que provocan múltiples clics de reintento y bloqueo por caducidad
Obligar a alternar manualmente entre aplicaciones para memorizar o copiar el código
Saturación del soporte técnico con incidencias evitables de recepción de SMS
El impacto final es la caída en tasas de conversión. El SMS OTP solo funciona si el código aterriza en segundos y el flujo de validación es impecable.
Optimizar este paso es crítico para asegurar que los usuarios completen su registro.
Para solventarlo, conviene apostar por capas de autenticación avanzadas que ofrezcan:
Enrutamiento dinámico para asignar la ruta con mejor rendimiento histórico
Fallback multicanal automático (SMS, WhatsApp, email) para asegurar la entrega
Detección de fraude en tiempo real para filtrar tráfico ilegítimo antes de emitir el mensaje
El objetivo: maximizar entregas reduciendo costes, latencia y fraude.
Ventajas de implementar SMS OTP
Pese a los retos técnicos descritos, el SMS OTP sigue aportando ventajas diferenciales cuando se ejecuta con la infraestructura adecuada.
Seguridad reforzada y menor fraude
Añade una barrera en tiempo real casi imposible de burlar por adivinación, protegiendo cuentas frente a filtraciones masivas de contraseñas de forma inmediata.
Mayor confianza del usuario
La falta de seguridad penaliza el negocio: según el estudio de checkout de Baymard Institute (2025), el 19 % de usuarios abandonó compras online por desconfianza en la pasarela. Controles visibles como el OTP transmiten seriedad y rigor técnico.
Alcance universal
Es el mecanismo 2FA más extendido del mundo: no exige smartphones de última generación ni apps instaladas, utilizando un protocolo presente en el 100 % de los teléfonos.
Compatible con todas las redes móviles del planeta, ideal para productos con vocación internacional.
Validación casi instantánea
Con tasas de apertura muy superiores al email, garantiza que el código sea leído e introducido al momento.
Integración rápida
Desplegarlo no exige rediseñar la arquitectura base de una plataforma ni consumir meses de desarrollo.
Con Prelude, emites y verificas tu primer código en 2 minutos y 3 pasos mediante SDKs para Node.js, Python, Go, Kotlin/Java y Ruby.
Escalabilidad sin fricción
Al no depender de conectividad constante a datos o apps propietarias, conecta con usuarios en cualquier región del mundo.
Permite abrir nuevos mercados de forma limpia y transparente.
Además, trabajar con un hub inteligente ahorra negociar individualmente con operadores de cada país.
Mejores prácticas para SMS OTP
Enviar códigos no basta: hay que optimizar entrega, gasto y experiencia. Pautas recomendadas:
Diseño del mensaje: los SMS se cobran por fragmento; sé breve y directo. Sitúa el código al principio para facilitar su lectura desde la notificación. Evita rodeos e identifica con claridad tu marca.
Tiempos estrictos: entrega el SMS en milisegundos y define ventanas de expiración cortas para minimizar riesgos.
Proveedor contrastado: elige infraestructura con alta reputación en entregabilidad, acuerdos directos y baja latencia.
Estrategia de fallback: si la cobertura móvil falla, deriva a canales alternativos como WhatsApp o Viber automáticamente.
Control de reintentos: permite solicitar un nuevo código si hay problemas, pero fija límites estrictos para bloquear ataques de fuerza bruta o bombeo de SMS.
Defensas activas contra el fraude: filtra el tráfico con scoring previo para detectar bots y números virtuales antes de generar el gasto del SMS.
La autenticación eficiente envía menos mensajes, pero más inteligentes: entrega máxima con coste y riesgo mínimos.
Sigue leyendo: Mejores prácticas de OTP para reducir costes y proteger a tus usuarios
Cómo elegir tu proveedor de OTP
Una solución profesional de OTP va más allá del simple envío: garantiza que el mensaje alcance únicamente al usuario legítimo y frena en seco a los atacantes.
Seleccionar el proveedor adecuado resulta determinante para blindar la operación técnica y controlar costes a escala. Estas son las claves a contrastar antes de tomar la decisión:
Seguridad y prevención del fraude
Con el crecimiento de la ingeniería social y el robo de cuentas, la protección debe ser nativa. Proveedores con carencias antifraude disparan los gastos por abuso y arruinan la conversión.
Busca más que un simple generador de códigos: exige encriptación sólida, certificaciones SOC 2 o ISO 27001 y cumplimiento RGPD estricto.
Comprueba que disponga de análisis de tráfico en tiempo real e inteligencia sobre números para frenar bots, granjas de clics y numeración sospechosa antes de disparar el envío.
El fraude se ataja antes de mandar el mensaje, no a posteriori.
Enrutamiento inteligente y multicanal
Depender de una sola ruta o canal añade un punto único de fallo inaceptable en producción. La plataforma debe elegir dinámicamente el mejor camino analizando rendimiento, coste y región.
La diversificación multirruta garantiza continuidad: si una troncal se degrada, el tráfico salta de inmediato a la siguiente vía óptima sin cortes.
Sumar alternativas como WhatsApp o RCS refuerza la entregabilidad y mantiene la conversión del producto alta en todo momento.
Entregabilidad y presencia global
En autenticación, la latencia es crítica. Un código demorado es un usuario perdido. Evalúa métricas reales de éxito y estabilidad internacional por operadora.
El proveedor debe acreditar rendimientos consistentes en tus geografías estratégicas, algo indispensable para cualquier negocio internacional.
Optimización de costes
El volumen dispara la factura con rapidez; busca siempre una ecuación limpia entre coste y fiabilidad operativa.
Prioriza modelos con precios transparentes y desglosados por destino. Ya sea prepago o recurrente, asegúrate de que el coste escale de forma predecible.
El enrutamiento inteligente y la detección temprana de fraude son los mecanismos más efectivos para eliminar envíos residuales innecesarios.
Rendimiento y escalabilidad
Cualquier cuello de botella en tu sistema de verificación impacta directamente en el acceso al servicio.
Tu infraestructura debe escalar sin esfuerzo ante picos súbitos de tráfico, respaldada por arquitecturas con autoescalado elástico.
En definitiva: capacidad probada para procesar volúmenes intensos y soportar restricciones técnicas globales sin degradación de servicio.
Soporte técnico directo
Si el flujo de login falla, el negocio se detiene. Contar con un equipo de soporte técnico resolutivo y con cobertura 24/7 es fundamental.
Las incidencias de autenticación afectan de lleno a la conversión y a los ingresos. Respuestas rápidas en diferentes zonas horarias resultan críticas.
Elige proveedores con ingenieros que conozcan tu arquitectura, ayuden a depurar en directo y anticipen incidencias con alertas proactivas.
Monitorización y analítica en tiempo real
Un panel de control completo resulta clave para monitorizar y afinar el rendimiento del servicio.
Debe ofrecer visibilidad instantánea sobre entregabilidad, conversión, tiempos medios de verificación y volumen de peticiones por país y operador.
Datos claros para tomar decisiones técnicas rápidas, optimizar latencias y pulir la experiencia de usuario.
Facilidad de integración
La sencillez técnica acelera el tiempo de puesta en producción y simplifica el mantenimiento a largo plazo.
Exige APIs claras, bien estructuradas y con SDKs en tus lenguajes principales. Una arquitectura limpia permite integrar el servicio en tus flujos existentes en cuestión de horas.
Checklist rápida de evaluación
✅ ¿Incluye detección de fraude previa al envío? ✅ ¿Soporta entrega multicanal con fallback automático? ✅ ¿Optimiza rutas dinámicamente por coste y rendimiento? ✅ ¿Ofrece analítica y visibilidad en tiempo real? ✅ ¿Escala de forma elástica ante picos masivos? ✅ ¿Cuenta con soporte técnico especializado y resolutivo?
Cómo implementar SMS OTP en tu aplicación
Antes de picar código, conviene analizar el dilema entre desarrollar una solución interna o apoyarse en un proveedor especializado. Los costes de ingeniería, el riesgo de fraude y el time-to-market no siempre se calculan bien desde el inicio. Analizamos los detalles en nuestra guía sobre construir vs. comprar verificación OTP.
1. Selecciona tu proveedor de verificación
Evalúa el proveedor que mejor responda a tus necesidades de velocidad, entregabilidad, integraciones y costes transparentes, tal como vimos antes.
Comprueba también que ofrezca SDKs oficiales en tu stack habitual. Prelude dispone de SDKs para Node, Go, Python y más.
2. Integra la API de SMS
Con tu proveedor seleccionado, conecta su API de SMS a tu lógica de backend mediante tu API key o token de autenticación.
3. Prueba la integración en entornos de test
Antes de lanzar a producción, valida el flujo completo con números de prueba y audita las trazas en el dashboard para verificar latencias y entregas.
4. Monitoriza y escala
Con el sistema en marcha, vigila métricas de coste por verificación completada y volumen emitido. Plataformas como Prelude ofrecen cuadros de mando específicos para controlar conversiones y optimizar el embudo.
Empieza con SMS OTP usando Prelude Verify
Envía y valida códigos en 2 minutos y 3 pasos integrando la API de Prelude Verify desde cualquier stack técnico, con cobertura global y soporte multicanal.
Paso 1: Regístrate y genera tu API Key
Para empezar a operar necesitas tus credenciales:
Crea tu cuenta en Prelude.
En el dashboard de Prelude, navega a All Services > Configure > Keys.
Genera tu API key y guárdala de forma segura en tus variables de entorno.
Esta clave valida todas tus peticiones: mantenla siempre privada.
Paso 2: Envía un código de verificación
Usa el endpoint /v2/verification para disparar el envío al número de teléfono. Puedes personalizar parámetros como la longitud del código o el Sender ID en nuestra documentación.
Ejemplo de petición:
import os
from prelude_python_sdk import Prelude

client = Prelude()

verification = client.verification.create(
    target={
Optimiza tu flujo de autenticación ahora
Envía SMS de verificación a todo el mundo: al mejor precio, con entrega garantizada y sin spam.