Alternative ad Auth0 nel 2026: una guida alla scelta per gli acquirenti
Cosa verificare concretamente prima di disattivare Auth0, al di là del prezzo.
Rowan Haddad
Content & SEO Manager
Riepilogo
La migliore alternativa ad Auth0 dipende dal motivo del passaggio: Clerk offre la migliore developer experience ed è ideale per le startup in fase iniziale, WorkOS è perfetta per l'SSO enterprise, Amazon Cognito per i team che operano nativamente su AWS, Keycloak o FusionAuth per il massimo controllo con soluzioni self-hosted, e Prelude Auth quando autenticazione, segnali antifrode e session trust devono funzionare come un unico sistema.
Se stai cercando un'alternativa ad Auth0, probabilmente non ti serve solo l'autenticazione.
Stai valutando quanto del tuo stack di gestione delle identità affidare a un'unica piattaforma, quanto sviluppare internamente e se il tuo sistema di autenticazione sia in grado di stare al passo con clienti enterprise, frodi e agenti AI che agiscono per conto dei tuoi utenti.
Auth0 rimane una delle piattaforme di identità più mature sul mercato e, per molti team, rappresenta ancora la scelta ideale.
Tuttavia, negli ultimi anni il panorama è cambiato radicalmente. Sono emerse nuove soluzioni con priorità diverse: migliore developer experience, SSO di livello enterprise, controllo dell'open source oppure un'autenticazione strettamente integrata con la prevenzione delle frodi e il trust delle sessioni, senza dover ricorrere a sistemi separati a valle.
Di seguito troverai una guida per valutare i compromessi delle varie piattaforme, così da scegliere quella più adatta alla tua architettura.
Come abbiamo valutato queste piattaforme
Invece di stilare una classifica basata sul semplice numero di funzionalità, le abbiamo analizzate lungo sei dimensioni:
Funzionalità di autenticazione
Autorizzazione
Contesto dell'identità
Funzionalità enterprise
Developer experience
Costo totale di proprietà (TCO)
I prezzi specifici, i limiti dei piani e i rilasci di funzionalità menzionati di seguito riflettono le informazioni pubbliche disponibili a metà 2026. Questo settore evolve rapidamente: ogni provider introduce regolarmente nuove funzionalità e aggiorna i listini. Le sei dimensioni illustrate sopra rimangono comunque un riferimento valido per confrontare queste piattaforme anche a distanza di un anno. Dati e funzionalità riportati di seguito sono da considerarsi un'istantanea e non una garanzia: verifica sempre le informazioni cruciali direttamente con il fornitore prima di prendere una decisione.
Parti dalla vera esigenza di fondo
I team iniziano solitamente a cercare un'alternativa ad Auth0 per uno di questi cinque motivi:
I costi diventano difficili da prevedere con la crescita degli utenti o dei clienti enterprise. Il piano gratuito di Auth0 include 25.000 MAU con una sola connessione SSO enterprise; B2B Essentials ne include tre e Professional cinque, e ogni connessione aggiuntiva costa 100 $ al mese: le spese aumentano così per ogni cliente enterprise che richiede l'SSO.
L'autenticazione si rivela solo un tassello di una sfida più ampia che comprende rilevamento delle frodi, affidabilità dei dispositivi e identità degli agenti AI.
Si desidera maggior controllo sull'infrastruttura e sulla localizzazione dei dati degli utenti.
Si cerca una developer experience più snella rispetto a una piattaforma basata pesantemente su dashboard.
Si vuole sostituire un sistema di autenticazione proprietario senza rischiare di crearne un altro da manutenere.
Il punto fondamentale è che si tratta di esigenze molto diverse. Un team che ha superato i limiti di connessione SSO di Auth0 non sceglierà necessariamente la stessa soluzione di chi punta a ridurre le perdite dovute a frodi o a gestire agenti AI.
Capire a fondo il perché stai cercando una nuova soluzione è il modo migliore per individuare l'alternativa giusta.
Un modello per valutare le piattaforme di autenticazione
Oggi quasi tutte le piattaforme di autenticazione consolidate supportano passkey, OAuth, SAML, social login e MFA. Le vere differenze risiedono altrove.
Area di valutazione | Domande da porsi |
Autenticazione | Supporta tutti i metodi di accesso di cui hai bisogno? |
Autorizzazione | È in grado di mappare il tuo modello di permessi? |
Contesto dell'identità | Riconosce dispositivi, sessioni e livelli di rischio, oltre ai semplici accessi riusciti? |
Funzionalità enterprise | Supporta SAML, SCIM, organizzazioni e strumenti di amministrazione enterprise? |
Developer experience | Quanto sono complesse l'implementazione, la personalizzazione e la migrazione? |
Costo totale di proprietà (TCO) | Oltre al canone, quali costi operativi e di sviluppo comporta? |
Il contesto dell'identità è il vero elemento differenziante
Cinque anni fa, le piattaforme di autenticazione competevano soprattutto sui metodi di accesso. Oggi quasi tutti i provider affermati supportano passkey, autenticazione passwordless, social login, MFA, OAuth e SSO enterprise.
La vera sfida è capire cosa succede dopo l'accesso. La piattaforma è in grado di riconoscere un dispositivo affidabile? Di individuare una sessione sospetta? Di distinguere un utente in carne e ossa da un agente AI che agisce per suo conto? Di stabilire se un'operazione critica richieda una step-up authentication?
È questo che intendiamo per contesto dell'identità. Sta diventando una delle discriminanti chiave tra le piattaforme di autenticazione: non perché l'autenticazione sia diventata meno importante, ma perché le applicazioni moderne hanno sempre più bisogno di contesto, oltre all'autenticazione, prima di autorizzare operazioni ad alto rischio.
Prelude Auth nasce proprio per rispondere a questa esigenza. Quando un utente tenta un'azione sensibile, puoi fare in modo che Prelude invii la richiesta al tuo backend con i dettagli sul dispositivo, la piattaforma e l'indirizzo IP, lasciando alle tue regole stabilire se concedere l'accesso, richiedere un passaggio di verifica aggiuntivo o bloccarlo. Prelude Auth può fungere anche da server di autorizzazione OAuth per client MCP, consentendo agli agenti AI di autenticarsi con gli utenti esistenti.
Le principali alternative ad Auth0
Ecco un confronto sintetico tra le alternative più diffuse:
Piattaforma | Ideale per | Modello di prezzo | Self-hostable | Segnali antifrode integrati |
|---|---|---|---|---|
Auth0 (per confronto) | Piattaforma di identità completa e consolidata | Per MAU; gratuita fino a 25.000 MAU con una connessione enterprise | No | Protezione da brute-force su tutti i piani; bot detection e MFA adattiva come add-on |
Clerk | Developer experience rapida per startup | Gratuito fino a 50.000 MRU nel piano Hobby | No | Opzioni attivabili per bot e credential stuffing |
WorkOS | SSO enterprise e B2B | AuthKit gratuito fino a 1M di MAU; SSO tariffato per connessione | No | Radar, integrato nel login di AuthKit |
Amazon Cognito | Team incentrati sull'ecosistema AWS | Per MAU; piano gratuito variabile in base al piano e al metodo di accesso | No | Autenticazione adattiva disponibile nel piano a pagamento Plus |
Keycloak | Massimo controllo grazie all'open source | Gratuito, open source | Sì | Blocco brute-force e reCAPTCHA |
FusionAuth | Controllo in ambienti self-hosted | Community edition gratuita in self-hosting; piani a pagamento | Sì | Threat detection nei piani a pagamento |
Stytch (Twilio) | API incentrate sul passwordless | Gratuito fino a 10.000 MAU | No | Fingerprinting dei dispositivi integrato con MFA adattiva |
Stack Auth | Autenticazione gestita ideale per startup | Open source | Sì | Non è una funzionalità principale |
Better Auth (Vercel) | App sviluppate con approccio TypeScript-first | Open source (MIT) | Sì | Non è una funzionalità principale |
Prelude Auth | Auth, antifrode e trust delle sessioni in un unico sistema | Per MAU, senza rincari improvvisi al cambio di scaglione | No (hosting in UE) | Condivide i segnali con i prodotti di verifica e antifrode di Prelude |
Clerk
Ideale per: un'esperienza di sviluppo rapida per startup e team di prodotto.
Clerk è una piattaforma di autenticazione gestita pensata per ridurre al minimo i tempi di integrazione grazie a componenti UI curati, SDK nativi per i vari framework e una developer experience difficile da eguagliare nei progetti da zero.
Il modello di prezzo è diventato molto più conveniente con l'introduzione dei Monthly Retained Users (MRU), rendendo la quota gratuita effettiva nettamente più generosa rispetto al precedente calcolo basato sui MAU.
Clerk supporta la step-up authentication tramite la funzionalità di Reverification. Il punto debole riguarda piuttosto la profondità dei segnali che attivano questa verifica: la protezione da bot e credential stuffing si limita a interruttori nella dashboard anziché a uno score di rischio dinamico. Di conseguenza, la step-up authentication ha pochi parametri su cui basarsi oltre a "nuovo dispositivo" o "MFA abilitata". Se la priorità assoluta è integrare l'autenticazione in tempi brevissimi e l'esposizione alle frodi è ridotta, Clerk è senza dubbio una delle opzioni più valide.
WorkOS
Ideale per: SSO enterprise e infrastruttura B2B.
WorkOS è una piattaforma di identità aziendale affermatasi semplificando notevolmente l'adozione di protocolli enterprise, in particolare SAML, SCIM e la sincronizzazione delle directory. AuthKit, il layer dedicato all'interfaccia utente, è gratuito fino a 1 milione di MAU, con le connessioni SSO tariffate singolarmente anziché incluse a pacchetto.
A luglio 2026 WorkOS ha rilasciato la Step-Up Auth, colmando un'importante lacuna. Il suo prodotto antifrode, Radar, è integrato direttamente nel flusso di accesso di AuthKit: può bloccare, lanciare challenge o inviare notifiche in caso di accessi o registrazioni sospette, agendo però al momento del login e senza ricalibrare i permessi della sessione in un secondo momento. Per i team che vendono al mercato enterprise, WorkOS rimane una scelta di prim'ordine.
Amazon Cognito
Ideale per: realtà che hanno già investito nell'ecosistema AWS.
Amazon Cognito è il servizio gestito di autenticazione utenti di AWS e continua a offrire vantaggi economici importanti per le aziende con un'infrastruttura già basata su AWS, soprattutto grazie alla perfetta integrazione con Lambda, IAM e API Gateway. La soglia gratuita dipende dal piano tariffario e dal metodo di accesso: Essentials e Lite offrono 10.000 MAU gratuiti per accessi diretti e social, il piano Plus non prevede una quota gratuita, mentre gli utenti federati via SAML o OIDC hanno a disposizione solo 50 MAU gratuiti. Gli user pool creati entro il 22 novembre 2024 mantengono la precedente soglia gratuita di 50.000 MAU.
Il rovescio della medaglia è la complessità. L'autenticazione adattiva e il rilevamento delle credenziali compromesse sono riservati al piano Plus a pagamento, e una vera protezione antifrode richiede la configurazione di più servizi. AWS WAF si occupa della sicurezza a livello di traffico, ma i suoi gruppi di regole contro takeover e creazione fraudolenta di account non sono compatibili con gli user pool di Cognito; per le frodi via SMS, invece, serve un'integrazione documentata con i sistemi di autenticazione di rete e Fraud Defender di Vonage. Amazon Fraud Detector, l'opzione naturale per lo scoring basato su machine learning, non accetta nuovi clienti da novembre 2025.
Questa flessibilità è preziosa per alcuni team, ma comporta una complessità operativa nettamente superiore rispetto a piattaforme gestite più mirate.
Keycloak e FusionAuth
Ideale per: organizzazioni che puntano sulla totale autonomia e sul controllo dell'infrastruttura.
Keycloak e FusionAuth sono piattaforme di identità che supportano il self-hosting (Keycloak è open source, mentre FusionAuth mette a disposizione una Community edition gratuita) pensate per i team di sviluppo che vogliono evitare il vendor lock-in e mantenere il pieno controllo sui dati degli utenti. Keycloak è diventato un progetto incubato da CNCF nel 2023, pur continuando a essere sviluppato e sponsorizzato principalmente da Red Hat; FusionAuth nasce con un approccio developer-first, offrendo piani a pagamento con funzionalità evolute come il rilevamento avanzato delle minacce. Entrambe le soluzioni sono mature e pienamente conformi agli standard di autenticazione fondamentali.
Il compromesso risiede nella gestione operativa. La protezione integrata contro gli abusi di Keycloak gestisce i blocchi per brute-force e reCAPTCHA, ma un rilevamento frodi più evoluto, la reputazione dei dispositivi o il monitoraggio continuo delle sessioni richiedono l'integrazione di sistemi esterni. La responsabilità della gestione della piattaforma di identità e di tutti i servizi a corredo ricade interamente sui team interni.
Stytch
Ideale per: API di autenticazione flessibili e applicazioni orientate al passwordless.
Stytch è un fornitore di API di autenticazione per sviluppatori che ha sempre puntato su API intuitive e un solido supporto all'accesso senza password. L'integrazione del fingerprinting dei dispositivi direttamente con la MFA adattiva garantisce un contesto di identità superiore rispetto a gran parte delle piattaforme concorrenti: è una delle poche soluzioni developer-first a proporre un segnale antifrode nativo, anziché integrato a posteriori.
Il 14 novembre 2025 Twilio ha finalizzato l'acquisizione di Stytch. Il prodotto non ha subito stravolgimenti, ma chi valuta Stytch oggi deve tenere presente che sta scegliendo un componente integrato nella roadmap di una piattaforma di comunicazione ben più ampia, e non più un tool per sviluppatori indipendente.
Stack Auth e Better Auth
Ideale per: startup moderne e progetti incentrati su TypeScript.
Stack Auth è una libreria di autenticazione open source cresciuta puntando sull'esperienza di sviluppo e sull'eliminazione del vendor lock-in, posizionandosi come un'alternativa completa e open source ad Auth0 e Clerk.
Anche Better Auth è nata con lo stesso spirito: un framework TypeScript-first eseguibile direttamente sul proprio backend anziché come servizio gestito. Aveva già inglobato Auth.js/NextAuth.js prima di essere acquisita da Vercel a luglio 2026. L'annuncio ufficiale di Vercel precisa che il progetto resterà open source e indipendente dal framework utilizzato, indicando chiaramente il prossimo obiettivo: proteggere i workflow basati su agenti, sfruttando un Agent Auth Protocol avviato già prima dell'acquisizione. Se l'identità degli agenti AI è uno dei motivi per cui stai cercando un'alternativa, è bene saperlo: Better Auth non è più un piccolo progetto autonomo, ma può contare sulle risorse di Vercel per affrontare proprio questa sfida.
Nessuna delle due soluzioni include a oggi l'analisi integrata delle frodi come funzionalità cardine. Per molte realtà in fase iniziale si tratta di un compromesso del tutto accettabile, dato che non è una priorità immediata. Better Auth merita tuttavia di essere monitorata con attenzione non appena saranno disponibili le novità sull'agent-auth supportate da Vercel, un ambito dinamico e in piena evoluzione.
La proposta di Prelude Auth
Ognuna delle piattaforme descritte privilegia un aspetto specifico. Clerk punta sulla velocità di sviluppo. WorkOS sull'identità enterprise. Cognito sull'integrazione con l'ecosistema AWS e sul contenimento dei costi. Keycloak e FusionAuth sul controllo dell'infrastruttura. Stack Auth e Better Auth sull'open source e sulla libertà di sviluppo.
Ideale per: team che cercano un unico sistema integrato per autenticazione, rilevamento frodi e affidabilità della sessione, anziché tre componenti disgiunti.
Un vantaggio visibile direttamente nel prodotto, non solo a parole: il menu di navigazione superiore ti permette di passare da Auth a Verify, Watch e agli altri moduli senza mai abbandonare la dashboard né cambiare account. Phone intelligence, verifica e protezione antifrode sono integrate nell'autenticazione, senza costringerti a raccordare prodotti separati.
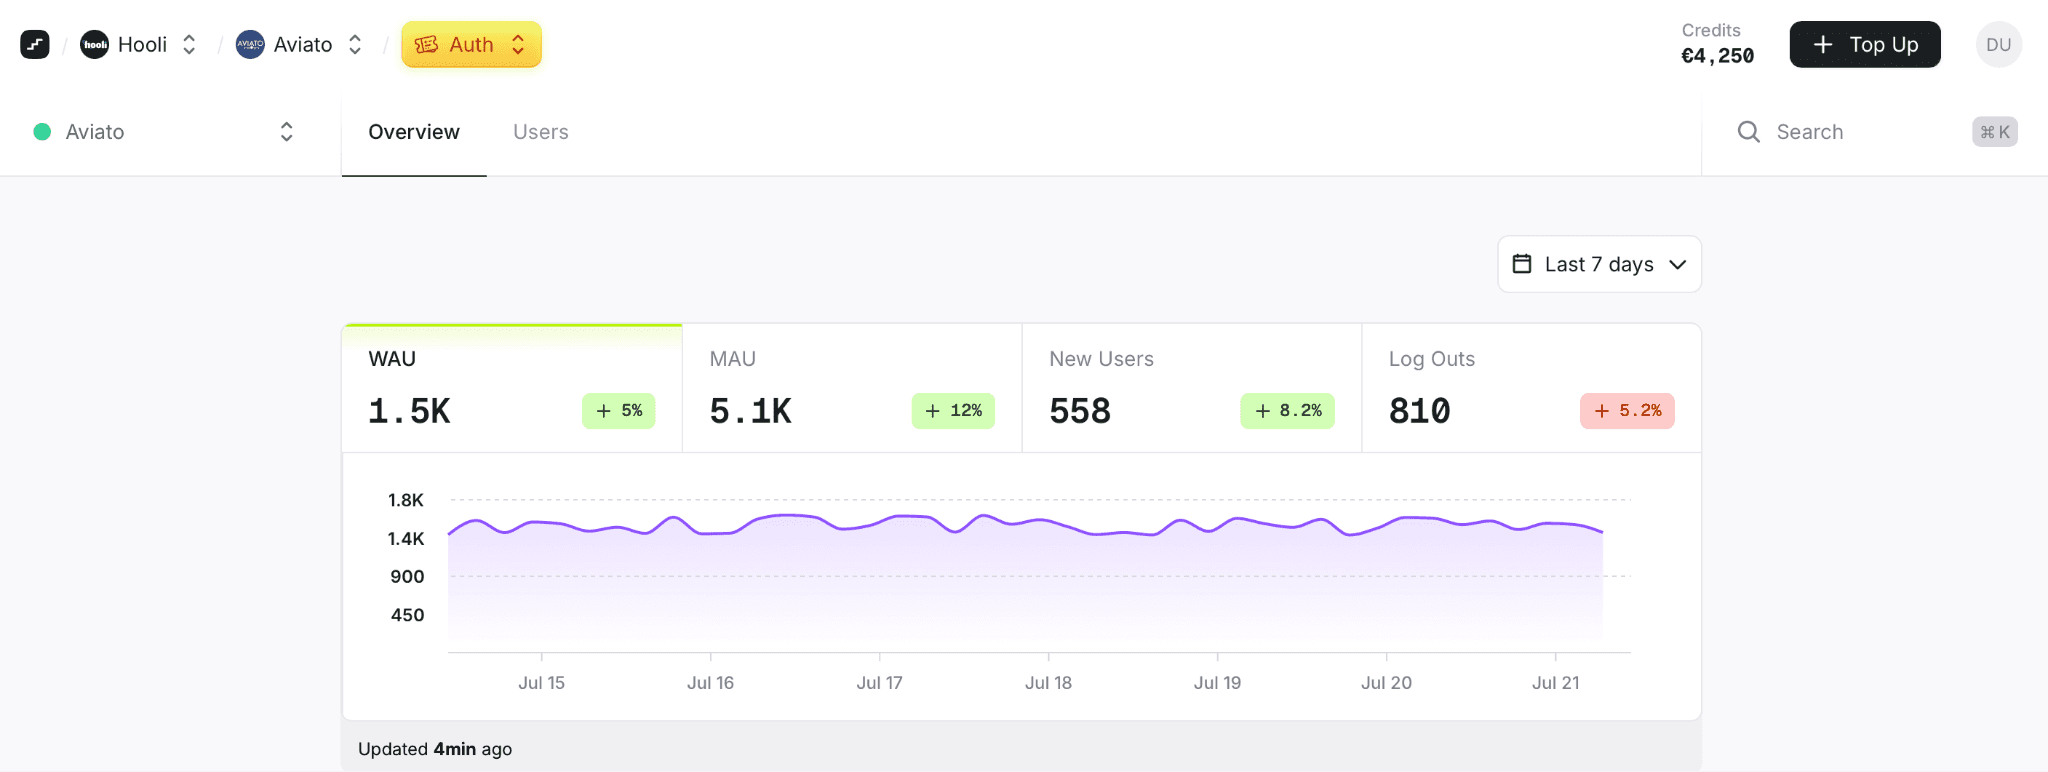
Prelude Auth è un'API di autenticazione che gestisce OTP via SMS ed email, password, passkey, social login (Google, Apple, Microsoft, GitHub e Okta) e SAML SSO, oltre alla gestione delle sessioni e alla step-up authentication per le operazioni più critiche. È studiata per condividere i segnali direttamente con i moduli proprietari di verifica telefonica e antifrode di Prelude, superando la logica del semplice layer di autenticazione isolato.
Il punto di partenza è profondamente diverso: invece di trattare autenticazione, analisi delle frodi e trust delle sessioni come blocchi separati che dialogano solo dopo il login, Prelude li unifica in un'unica decisione di identità.
L'idea di fondo è che la verifica non debba esaurirsi al momento dell'accesso. I segnali raccolti — come l'identità del dispositivo, il fingerprint di rete, gli eventi di verifica precedenti e i dati antifrode — accompagnano le successive decisioni di sicurezza. L'autenticazione diventa così incrementale anziché stateless, un passaggio spiegato nel dettaglio nell'articolo su perché autenticazione, rilevamento frodi e trust degli agenti continuano a essere gestiti come tre sistemi separati.
Questo approccio si rivela particolarmente strategico per applicazioni con clienti enterprise, operazioni ad alto valore, piattaforme finanziarie o agenti AI che agiscono per conto degli utenti: contesti in cui non basta chiedersi "Chi ha effettuato l'accesso?", ma serve sapere "Quanto possiamo fidarci di questa sessione in questo preciso istante?".
All'atto pratico, questo trasforma le logiche dell'autenticazione.
Puoi reindirizzare le richieste di step-up verso il tuo backend, decidendo con un quadro informativo completo se richiedere una verifica, bloccare l'azione o autorizzarla, senza subire regole rigide imposte dalla piattaforma.
Inoltre, riduce gli attriti superflui. Le autorizzazioni di step-up hanno una durata temporale definita e possono rimanere associate alla sessione: l'utente che ha superato la verifica non dovrà ripeterla per la medesima azione fino alla scadenza del permesso.
La sicurezza dei token sfrutta RFC 9449 DPoP e PKCE a livello di protocollo, il SAML SSO è disponibile fin dal primo giorno e la conformità è garantita da certificazioni SOC 2 Type II, ISO 27001, requisiti GDPR e hosting europeo. I dati di autenticazione risiedono interamente in Europa, al riparo dal CLOUD Act statunitense: un dettaglio rilevante se l'appartenenza di Auth0 a un gruppo USA (Okta) incide sui tuoi obblighi di compliance. Il modello di prezzo è basato sui MAU come Auth0, ma senza aumenti improvvisi al superamento delle soglie di connessioni o di utenti.
Non è la soluzione universale per qualsiasi esigenza. Se la tua urgenza è pubblicare oggi stesso un'esperienza di login curata per una nuova startup, Clerk potrebbe risultare più rapido. Se l'obiettivo principale è aggiungere l'SSO enterprise a un prodotto B2B consolidato, WorkOS rimane un'opzione eccellente. Prelude Auth diventa la scelta naturale quando autenticazione, prevenzione frodi e contesto dell'identità si intrecciano, e preferisci non delegare queste verifiche a tre sistemi separati.
Qual è la piattaforma più adatta alle tue esigenze?
Se cerchi soprattutto... | Prendi in considerazione... |
Infrastruttura nativa su AWS | Amazon Cognito |
Identità di livello enterprise | WorkOS |
Controllo completo con self-hosting o open source | Keycloak o FusionAuth |
Massima rapidità di sviluppo per startup | Clerk |
API di autenticazione flessibili | Stytch |
Applicazioni moderne in TypeScript | Better Auth |
Autenticazione gestita su misura per le startup | Stack Auth |
Autenticazione unificata con contesto d'identità e valutazione del rischio | Prelude Auth |
La domanda da farsi non è quale strumento offra il maggior numero di funzionalità. È quale piattaforma rispecchi al meglio il modello di sicurezza che servirà alla tua applicazione tra sei mesi.
Le applicazioni moderne devono gestire contemporaneamente dipendenti, clienti finali, flussi automatizzati e agenti AI: l'autenticazione è diventata solo una parte di una gestione delle identità ben più articolata. I prodotti che separano l'autenticazione dal contesto lasciano ai team di sviluppo l'onere di collegare i vari pezzi. Quelli che integrano autenticazione, affidabilità delle sessioni e strumenti antifrode alleggeriscono questo carico di lavoro, offrendo al contempo ai team di sicurezza un quadro molto più ricco per ogni autorizzazione di accesso.
FAQ
Qual è la migliore alternativa ad Auth0 per le startup?
Dipende dalle tue priorità immediate. Clerk è il più veloce da integrare se ti servono componenti UI già pronti e rifiniti. Stack Auth e Better Auth sono gratuiti e open source se preferisci evitare vincoli con un fornitore esterno in una fase in cui il rischio frodi è ancora marginale.
Se la tua startup deve affrontare le frodi fin dal primo giorno — pensiamo alle registrazioni fasulle in un'app fintech o consumer —, Prelude Auth integra l'autenticazione con i moduli antifrode proprietari, evitandoti di doverli raccordare in seguito.
Qual è la migliore alternativa ad Auth0 per le soluzioni SaaS B2B rivolte a grandi aziende?
WorkOS, in particolare per implementare SAML e SCIM in tempi record. A luglio 2026 ha inoltre introdotto la Step-Up Auth, colmando una lacuna che in passato spingeva verso altre soluzioni.
Esiste un'alternativa ad Auth0 gratuita e open source?
Sì, ne esistono diverse: Keycloak, Stack Auth e Better Auth sono open source, mentre FusionAuth mette a disposizione una Community edition gratuita in self-hosting. Il prezzo da pagare riguarda la gestione operativa: dovrai occuparti dell'infrastruttura e, nella maggior parte dei casi, sviluppare o acquistare sistemi antifrode dedicati.
Qual è l'alternativa ad Auth0 più economica su larga scala?
AWS Cognito, se utilizzi già l'infrastruttura AWS. La sua quota gratuita e i costi per utente possono risultare inferiori rispetto ad Auth0, anche se l'autenticazione adattiva e una copertura antifrode completa richiedono l'integrazione di altri servizi AWS.
Quale alternativa ad Auth0 integra l'antifrode nell'autenticazione invece di offrirla come prodotto separato?
È una cerchia molto ristretta. Stytch ha integrato fin dall'inizio il fingerprinting dei dispositivi nella MFA adattiva, pur facendo oggi parte di Twilio, e WorkOS include Radar nel flusso di login di AuthKit. Prelude Auth condivide nativamente i segnali con i propri strumenti di verifica e rilevamento frodi, senza considerarli prodotti a parte da acquistare separatamente.
È possibile migrare da Auth0 senza costringere tutti gli utenti a rieseguire l'accesso?
Dipende dalla soluzione scelta. Prelude Auth, ad esempio, include un migration hook che convalida e importa le sessioni attive: gli utenti passano alla nuova piattaforma senza dover ripetere il login, consentendo una transizione graduale senza interruzioni di servizio. Non tutte le alternative gestiscono la migrazione in questo modo: accertati di questo aspetto prima di scegliere.
Scopri come integrare Prelude Auth nel tuo stack
Se la prevenzione delle frodi, il traffico generato da agenti o l'affidabilità delle sessioni sono tra i motivi per cui stai valutando una nuova piattaforma, contatta il team di Auth per approfondire la tua architettura.
Se stai cercando un'alternativa ad Auth0, probabilmente non ti serve solo l'autenticazione.
Stai valutando quanto del tuo stack di gestione delle identità affidare a un'unica piattaforma, quanto sviluppare internamente e se il tuo sistema di autenticazione sia in grado di stare al passo con clienti enterprise, frodi e agenti AI che agiscono per conto dei tuoi utenti.
Auth0 rimane una delle piattaforme di identità più mature sul mercato e, per molti team, rappresenta ancora la scelta ideale.
Tuttavia, negli ultimi anni il panorama è cambiato radicalmente. Sono emerse nuove soluzioni con priorità diverse: migliore developer experience, SSO di livello enterprise, controllo dell'open source oppure un'autenticazione strettamente integrata con la prevenzione delle frodi e il trust delle sessioni, senza dover ricorrere a sistemi separati a valle.
Di seguito troverai una guida per valutare i compromessi delle varie piattaforme, così da scegliere quella più adatta alla tua architettura.
Come abbiamo valutato queste piattaforme
Invece di stilare una classifica basata sul semplice numero di funzionalità, le abbiamo analizzate lungo sei dimensioni:
Funzionalità di autenticazione
Autorizzazione
Contesto dell'identità
Funzionalità enterprise
Developer experience
Costo totale di proprietà (TCO)
I prezzi specifici, i limiti dei piani e i rilasci di funzionalità menzionati di seguito riflettono le informazioni pubbliche disponibili a metà 2026. Questo settore evolve rapidamente: ogni provider introduce regolarmente nuove funzionalità e aggiorna i listini. Le sei dimensioni illustrate sopra rimangono comunque un riferimento valido per confrontare queste piattaforme anche a distanza di un anno. Dati e funzionalità riportati di seguito sono da considerarsi un'istantanea e non una garanzia: verifica sempre le informazioni cruciali direttamente con il fornitore prima di prendere una decisione.
Parti dalla vera esigenza di fondo
I team iniziano solitamente a cercare un'alternativa ad Auth0 per uno di questi cinque motivi:
I costi diventano difficili da prevedere con la crescita degli utenti o dei clienti enterprise. Il piano gratuito di Auth0 include 25.000 MAU con una sola connessione SSO enterprise; B2B Essentials ne include tre e Professional cinque, e ogni connessione aggiuntiva costa 100 $ al mese: le spese aumentano così per ogni cliente enterprise che richiede l'SSO.
L'autenticazione si rivela solo un tassello di una sfida più ampia che comprende rilevamento delle frodi, affidabilità dei dispositivi e identità degli agenti AI.
Si desidera maggior controllo sull'infrastruttura e sulla localizzazione dei dati degli utenti.
Si cerca una developer experience più snella rispetto a una piattaforma basata pesantemente su dashboard.
Si vuole sostituire un sistema di autenticazione proprietario senza rischiare di crearne un altro da manutenere.
Il punto fondamentale è che si tratta di esigenze molto diverse. Un team che ha superato i limiti di connessione SSO di Auth0 non sceglierà necessariamente la stessa soluzione di chi punta a ridurre le perdite dovute a frodi o a gestire agenti AI.
Capire a fondo il perché stai cercando una nuova soluzione è il modo migliore per individuare l'alternativa giusta.
Un modello per valutare le piattaforme di autenticazione
Oggi quasi tutte le piattaforme di autenticazione consolidate supportano passkey, OAuth, SAML, social login e MFA. Le vere differenze risiedono altrove.
Area di valutazione | Domande da porsi |
Autenticazione | Supporta tutti i metodi di accesso di cui hai bisogno? |
Autorizzazione | È in grado di mappare il tuo modello di permessi? |
Contesto dell'identità | Riconosce dispositivi, sessioni e livelli di rischio, oltre ai semplici accessi riusciti? |
Funzionalità enterprise | Supporta SAML, SCIM, organizzazioni e strumenti di amministrazione enterprise? |
Developer experience | Quanto sono complesse l'implementazione, la personalizzazione e la migrazione? |
Costo totale di proprietà (TCO) | Oltre al canone, quali costi operativi e di sviluppo comporta? |
Il contesto dell'identità è il vero elemento differenziante
Cinque anni fa, le piattaforme di autenticazione competevano soprattutto sui metodi di accesso. Oggi quasi tutti i provider affermati supportano passkey, autenticazione passwordless, social login, MFA, OAuth e SSO enterprise.
La vera sfida è capire cosa succede dopo l'accesso. La piattaforma è in grado di riconoscere un dispositivo affidabile? Di individuare una sessione sospetta? Di distinguere un utente in carne e ossa da un agente AI che agisce per suo conto? Di stabilire se un'operazione critica richieda una step-up authentication?
È questo che intendiamo per contesto dell'identità. Sta diventando una delle discriminanti chiave tra le piattaforme di autenticazione: non perché l'autenticazione sia diventata meno importante, ma perché le applicazioni moderne hanno sempre più bisogno di contesto, oltre all'autenticazione, prima di autorizzare operazioni ad alto rischio.
Prelude Auth nasce proprio per rispondere a questa esigenza. Quando un utente tenta un'azione sensibile, puoi fare in modo che Prelude invii la richiesta al tuo backend con i dettagli sul dispositivo, la piattaforma e l'indirizzo IP, lasciando alle tue regole stabilire se concedere l'accesso, richiedere un passaggio di verifica aggiuntivo o bloccarlo. Prelude Auth può fungere anche da server di autorizzazione OAuth per client MCP, consentendo agli agenti AI di autenticarsi con gli utenti esistenti.
Le principali alternative ad Auth0
Ecco un confronto sintetico tra le alternative più diffuse:
Piattaforma | Ideale per | Modello di prezzo | Self-hostable | Segnali antifrode integrati |
|---|---|---|---|---|
Auth0 (per confronto) | Piattaforma di identità completa e consolidata | Per MAU; gratuita fino a 25.000 MAU con una connessione enterprise | No | Protezione da brute-force su tutti i piani; bot detection e MFA adattiva come add-on |
Clerk | Developer experience rapida per startup | Gratuito fino a 50.000 MRU nel piano Hobby | No | Opzioni attivabili per bot e credential stuffing |
WorkOS | SSO enterprise e B2B | AuthKit gratuito fino a 1M di MAU; SSO tariffato per connessione | No | Radar, integrato nel login di AuthKit |
Amazon Cognito | Team incentrati sull'ecosistema AWS | Per MAU; piano gratuito variabile in base al piano e al metodo di accesso | No | Autenticazione adattiva disponibile nel piano a pagamento Plus |
Keycloak | Massimo controllo grazie all'open source | Gratuito, open source | Sì | Blocco brute-force e reCAPTCHA |
FusionAuth | Controllo in ambienti self-hosted | Community edition gratuita in self-hosting; piani a pagamento | Sì | Threat detection nei piani a pagamento |
Stytch (Twilio) | API incentrate sul passwordless | Gratuito fino a 10.000 MAU | No | Fingerprinting dei dispositivi integrato con MFA adattiva |
Stack Auth | Autenticazione gestita ideale per startup | Open source | Sì | Non è una funzionalità principale |
Better Auth (Vercel) | App sviluppate con approccio TypeScript-first | Open source (MIT) | Sì | Non è una funzionalità principale |
Prelude Auth | Auth, antifrode e trust delle sessioni in un unico sistema | Per MAU, senza rincari improvvisi al cambio di scaglione | No (hosting in UE) | Condivide i segnali con i prodotti di verifica e antifrode di Prelude |
Clerk
Ideale per: un'esperienza di sviluppo rapida per startup e team di prodotto.
Clerk è una piattaforma di autenticazione gestita pensata per ridurre al minimo i tempi di integrazione grazie a componenti UI curati, SDK nativi per i vari framework e una developer experience difficile da eguagliare nei progetti da zero.
Il modello di prezzo è diventato molto più conveniente con l'introduzione dei Monthly Retained Users (MRU), rendendo la quota gratuita effettiva nettamente più generosa rispetto al precedente calcolo basato sui MAU.
Clerk supporta la step-up authentication tramite la funzionalità di Reverification. Il punto debole riguarda piuttosto la profondità dei segnali che attivano questa verifica: la protezione da bot e credential stuffing si limita a interruttori nella dashboard anziché a uno score di rischio dinamico. Di conseguenza, la step-up authentication ha pochi parametri su cui basarsi oltre a "nuovo dispositivo" o "MFA abilitata". Se la priorità assoluta è integrare l'autenticazione in tempi brevissimi e l'esposizione alle frodi è ridotta, Clerk è senza dubbio una delle opzioni più valide.
WorkOS
Ideale per: SSO enterprise e infrastruttura B2B.
WorkOS è una piattaforma di identità aziendale affermatasi semplificando notevolmente l'adozione di protocolli enterprise, in particolare SAML, SCIM e la sincronizzazione delle directory. AuthKit, il layer dedicato all'interfaccia utente, è gratuito fino a 1 milione di MAU, con le connessioni SSO tariffate singolarmente anziché incluse a pacchetto.
A luglio 2026 WorkOS ha rilasciato la Step-Up Auth, colmando un'importante lacuna. Il suo prodotto antifrode, Radar, è integrato direttamente nel flusso di accesso di AuthKit: può bloccare, lanciare challenge o inviare notifiche in caso di accessi o registrazioni sospette, agendo però al momento del login e senza ricalibrare i permessi della sessione in un secondo momento. Per i team che vendono al mercato enterprise, WorkOS rimane una scelta di prim'ordine.
Amazon Cognito
Ideale per: realtà che hanno già investito nell'ecosistema AWS.
Amazon Cognito è il servizio gestito di autenticazione utenti di AWS e continua a offrire vantaggi economici importanti per le aziende con un'infrastruttura già basata su AWS, soprattutto grazie alla perfetta integrazione con Lambda, IAM e API Gateway. La soglia gratuita dipende dal piano tariffario e dal metodo di accesso: Essentials e Lite offrono 10.000 MAU gratuiti per accessi diretti e social, il piano Plus non prevede una quota gratuita, mentre gli utenti federati via SAML o OIDC hanno a disposizione solo 50 MAU gratuiti. Gli user pool creati entro il 22 novembre 2024 mantengono la precedente soglia gratuita di 50.000 MAU.
Il rovescio della medaglia è la complessità. L'autenticazione adattiva e il rilevamento delle credenziali compromesse sono riservati al piano Plus a pagamento, e una vera protezione antifrode richiede la configurazione di più servizi. AWS WAF si occupa della sicurezza a livello di traffico, ma i suoi gruppi di regole contro takeover e creazione fraudolenta di account non sono compatibili con gli user pool di Cognito; per le frodi via SMS, invece, serve un'integrazione documentata con i sistemi di autenticazione di rete e Fraud Defender di Vonage. Amazon Fraud Detector, l'opzione naturale per lo scoring basato su machine learning, non accetta nuovi clienti da novembre 2025.
Questa flessibilità è preziosa per alcuni team, ma comporta una complessità operativa nettamente superiore rispetto a piattaforme gestite più mirate.
Keycloak e FusionAuth
Ideale per: organizzazioni che puntano sulla totale autonomia e sul controllo dell'infrastruttura.
Keycloak e FusionAuth sono piattaforme di identità che supportano il self-hosting (Keycloak è open source, mentre FusionAuth mette a disposizione una Community edition gratuita) pensate per i team di sviluppo che vogliono evitare il vendor lock-in e mantenere il pieno controllo sui dati degli utenti. Keycloak è diventato un progetto incubato da CNCF nel 2023, pur continuando a essere sviluppato e sponsorizzato principalmente da Red Hat; FusionAuth nasce con un approccio developer-first, offrendo piani a pagamento con funzionalità evolute come il rilevamento avanzato delle minacce. Entrambe le soluzioni sono mature e pienamente conformi agli standard di autenticazione fondamentali.
Il compromesso risiede nella gestione operativa. La protezione integrata contro gli abusi di Keycloak gestisce i blocchi per brute-force e reCAPTCHA, ma un rilevamento frodi più evoluto, la reputazione dei dispositivi o il monitoraggio continuo delle sessioni richiedono l'integrazione di sistemi esterni. La responsabilità della gestione della piattaforma di identità e di tutti i servizi a corredo ricade interamente sui team interni.
Stytch
Ideale per: API di autenticazione flessibili e applicazioni orientate al passwordless.
Stytch è un fornitore di API di autenticazione per sviluppatori che ha sempre puntato su API intuitive e un solido supporto all'accesso senza password. L'integrazione del fingerprinting dei dispositivi direttamente con la MFA adattiva garantisce un contesto di identità superiore rispetto a gran parte delle piattaforme concorrenti: è una delle poche soluzioni developer-first a proporre un segnale antifrode nativo, anziché integrato a posteriori.
Il 14 novembre 2025 Twilio ha finalizzato l'acquisizione di Stytch. Il prodotto non ha subito stravolgimenti, ma chi valuta Stytch oggi deve tenere presente che sta scegliendo un componente integrato nella roadmap di una piattaforma di comunicazione ben più ampia, e non più un tool per sviluppatori indipendente.
Stack Auth e Better Auth
Ideale per: startup moderne e progetti incentrati su TypeScript.
Stack Auth è una libreria di autenticazione open source cresciuta puntando sull'esperienza di sviluppo e sull'eliminazione del vendor lock-in, posizionandosi come un'alternativa completa e open source ad Auth0 e Clerk.
Anche Better Auth è nata con lo stesso spirito: un framework TypeScript-first eseguibile direttamente sul proprio backend anziché come servizio gestito. Aveva già inglobato Auth.js/NextAuth.js prima di essere acquisita da Vercel a luglio 2026. L'annuncio ufficiale di Vercel precisa che il progetto resterà open source e indipendente dal framework utilizzato, indicando chiaramente il prossimo obiettivo: proteggere i workflow basati su agenti, sfruttando un Agent Auth Protocol avviato già prima dell'acquisizione. Se l'identità degli agenti AI è uno dei motivi per cui stai cercando un'alternativa, è bene saperlo: Better Auth non è più un piccolo progetto autonomo, ma può contare sulle risorse di Vercel per affrontare proprio questa sfida.
Nessuna delle due soluzioni include a oggi l'analisi integrata delle frodi come funzionalità cardine. Per molte realtà in fase iniziale si tratta di un compromesso del tutto accettabile, dato che non è una priorità immediata. Better Auth merita tuttavia di essere monitorata con attenzione non appena saranno disponibili le novità sull'agent-auth supportate da Vercel, un ambito dinamico e in piena evoluzione.
La proposta di Prelude Auth
Ognuna delle piattaforme descritte privilegia un aspetto specifico. Clerk punta sulla velocità di sviluppo. WorkOS sull'identità enterprise. Cognito sull'integrazione con l'ecosistema AWS e sul contenimento dei costi. Keycloak e FusionAuth sul controllo dell'infrastruttura. Stack Auth e Better Auth sull'open source e sulla libertà di sviluppo.
Ideale per: team che cercano un unico sistema integrato per autenticazione, rilevamento frodi e affidabilità della sessione, anziché tre componenti disgiunti.
Un vantaggio visibile direttamente nel prodotto, non solo a parole: il menu di navigazione superiore ti permette di passare da Auth a Verify, Watch e agli altri moduli senza mai abbandonare la dashboard né cambiare account. Phone intelligence, verifica e protezione antifrode sono integrate nell'autenticazione, senza costringerti a raccordare prodotti separati.
Prelude Auth è un'API di autenticazione che gestisce OTP via SMS ed email, password, passkey, social login (Google, Apple, Microsoft, GitHub e Okta) e SAML SSO, oltre alla gestione delle sessioni e alla step-up authentication per le operazioni più critiche. È studiata per condividere i segnali direttamente con i moduli proprietari di verifica telefonica e antifrode di Prelude, superando la logica del semplice layer di autenticazione isolato.
Il punto di partenza è profondamente diverso: invece di trattare autenticazione, analisi delle frodi e trust delle sessioni come blocchi separati che dialogano solo dopo il login, Prelude li unifica in un'unica decisione di identità.
L'idea di fondo è che la verifica non debba esaurirsi al momento dell'accesso. I segnali raccolti — come l'identità del dispositivo, il fingerprint di rete, gli eventi di verifica precedenti e i dati antifrode — accompagnano le successive decisioni di sicurezza. L'autenticazione diventa così incrementale anziché stateless, un passaggio spiegato nel dettaglio nell'articolo su perché autenticazione, rilevamento frodi e trust degli agenti continuano a essere gestiti come tre sistemi separati.
Questo approccio si rivela particolarmente strategico per applicazioni con clienti enterprise, operazioni ad alto valore, piattaforme finanziarie o agenti AI che agiscono per conto degli utenti: contesti in cui non basta chiedersi "Chi ha effettuato l'accesso?", ma serve sapere "Quanto possiamo fidarci di questa sessione in questo preciso istante?".
All'atto pratico, questo trasforma le logiche dell'autenticazione.
Puoi reindirizzare le richieste di step-up verso il tuo backend, decidendo con un quadro informativo completo se richiedere una verifica, bloccare l'azione o autorizzarla, senza subire regole rigide imposte dalla piattaforma.
Inoltre, riduce gli attriti superflui. Le autorizzazioni di step-up hanno una durata temporale definita e possono rimanere associate alla sessione: l'utente che ha superato la verifica non dovrà ripeterla per la medesima azione fino alla scadenza del permesso.
La sicurezza dei token sfrutta RFC 9449 DPoP e PKCE a livello di protocollo, il SAML SSO è disponibile fin dal primo giorno e la conformità è garantita da certificazioni SOC 2 Type II, ISO 27001, requisiti GDPR e hosting europeo. I dati di autenticazione risiedono interamente in Europa, al riparo dal CLOUD Act statunitense: un dettaglio rilevante se l'appartenenza di Auth0 a un gruppo USA (Okta) incide sui tuoi obblighi di compliance. Il modello di prezzo è basato sui MAU come Auth0, ma senza aumenti improvvisi al superamento delle soglie di connessioni o di utenti.
Non è la soluzione universale per qualsiasi esigenza. Se la tua urgenza è pubblicare oggi stesso un'esperienza di login curata per una nuova startup, Clerk potrebbe risultare più rapido. Se l'obiettivo principale è aggiungere l'SSO enterprise a un prodotto B2B consolidato, WorkOS rimane un'opzione eccellente. Prelude Auth diventa la scelta naturale quando autenticazione, prevenzione frodi e contesto dell'identità si intrecciano, e preferisci non delegare queste verifiche a tre sistemi separati.
Qual è la piattaforma più adatta alle tue esigenze?
Se cerchi soprattutto... | Prendi in considerazione... |
Infrastruttura nativa su AWS | Amazon Cognito |
Identità di livello enterprise | WorkOS |
Controllo completo con self-hosting o open source | Keycloak o FusionAuth |
Massima rapidità di sviluppo per startup | Clerk |
API di autenticazione flessibili | Stytch |
Applicazioni moderne in TypeScript | Better Auth |
Autenticazione gestita su misura per le startup | Stack Auth |
Autenticazione unificata con contesto d'identità e valutazione del rischio | Prelude Auth |
La domanda da farsi non è quale strumento offra il maggior numero di funzionalità. È quale piattaforma rispecchi al meglio il modello di sicurezza che servirà alla tua applicazione tra sei mesi.
Le applicazioni moderne devono gestire contemporaneamente dipendenti, clienti finali, flussi automatizzati e agenti AI: l'autenticazione è diventata solo una parte di una gestione delle identità ben più articolata. I prodotti che separano l'autenticazione dal contesto lasciano ai team di sviluppo l'onere di collegare i vari pezzi. Quelli che integrano autenticazione, affidabilità delle sessioni e strumenti antifrode alleggeriscono questo carico di lavoro, offrendo al contempo ai team di sicurezza un quadro molto più ricco per ogni autorizzazione di accesso.
FAQ
Qual è la migliore alternativa ad Auth0 per le startup?
Dipende dalle tue priorità immediate. Clerk è il più veloce da integrare se ti servono componenti UI già pronti e rifiniti. Stack Auth e Better Auth sono gratuiti e open source se preferisci evitare vincoli con un fornitore esterno in una fase in cui il rischio frodi è ancora marginale.
Se la tua startup deve affrontare le frodi fin dal primo giorno — pensiamo alle registrazioni fasulle in un'app fintech o consumer —, Prelude Auth integra l'autenticazione con i moduli antifrode proprietari, evitandoti di doverli raccordare in seguito.
Qual è la migliore alternativa ad Auth0 per le soluzioni SaaS B2B rivolte a grandi aziende?
WorkOS, in particolare per implementare SAML e SCIM in tempi record. A luglio 2026 ha inoltre introdotto la Step-Up Auth, colmando una lacuna che in passato spingeva verso altre soluzioni.
Esiste un'alternativa ad Auth0 gratuita e open source?
Sì, ne esistono diverse: Keycloak, Stack Auth e Better Auth sono open source, mentre FusionAuth mette a disposizione una Community edition gratuita in self-hosting. Il prezzo da pagare riguarda la gestione operativa: dovrai occuparti dell'infrastruttura e, nella maggior parte dei casi, sviluppare o acquistare sistemi antifrode dedicati.
Qual è l'alternativa ad Auth0 più economica su larga scala?
AWS Cognito, se utilizzi già l'infrastruttura AWS. La sua quota gratuita e i costi per utente possono risultare inferiori rispetto ad Auth0, anche se l'autenticazione adattiva e una copertura antifrode completa richiedono l'integrazione di altri servizi AWS.
Quale alternativa ad Auth0 integra l'antifrode nell'autenticazione invece di offrirla come prodotto separato?
È una cerchia molto ristretta. Stytch ha integrato fin dall'inizio il fingerprinting dei dispositivi nella MFA adattiva, pur facendo oggi parte di Twilio, e WorkOS include Radar nel flusso di login di AuthKit. Prelude Auth condivide nativamente i segnali con i propri strumenti di verifica e rilevamento frodi, senza considerarli prodotti a parte da acquistare separatamente.
È possibile migrare da Auth0 senza costringere tutti gli utenti a rieseguire l'accesso?
Dipende dalla soluzione scelta. Prelude Auth, ad esempio, include un migration hook che convalida e importa le sessioni attive: gli utenti passano alla nuova piattaforma senza dover ripetere il login, consentendo una transizione graduale senza interruzioni di servizio. Non tutte le alternative gestiscono la migrazione in questo modo: accertati di questo aspetto prima di scegliere.
Scopri come integrare Prelude Auth nel tuo stack
Se la prevenzione delle frodi, il traffico generato da agenti o l'affidabilità delle sessioni sono tra i motivi per cui stai valutando una nuova piattaforma, contatta il team di Auth per approfondire la tua architettura.
Inizia a ottimizzare il tuo flusso di Auth
Invia SMS di verifica in tutto il mondo al miglior prezzo, con la massima recapitabilità e senza spam.