Cos'è l'SMS OTP? Come funziona, vantaggi, implementazione e best practice
L'SMS OTP (one-time password) è un codice temporaneo inviato tramite messaggio di testo per verificare l'identità di un utente. Scopri come funziona, i casi d'uso più comuni, i rischi per la sicurezza e le migliori pratiche di configurazione.
Rowan Haddad
Content & SEO Manager
Riepilogo
L'SMS OTP è un codice temporaneo monouso inviato tramite SMS per verificare l'identità di un utente al momento dell'accesso, della registrazione o durante un'operazione delicata, ed è una delle forme più diffuse di autenticazione a due fattori. Il suo funzionamento è semplice: genera un breve codice, lo recapita attraverso le reti degli operatori telefonici e ne controlla la validità entro una finestra temporale ristretta. Prelude Verify gestisce l'intero flusso con una sola API, instradando ogni codice attraverso oltre 30 provider e valutando il rischio di frode per ciascuna richiesta prima ancora di inviare il codice.
L'OTP via SMS (One-Time Password) è un codice temporaneo monouso inviato tramite SMS per verificare l'identità di un utente durante l'accesso, la registrazione o una transazione sensibile. Oggi rappresenta la forma di autenticazione a due fattori più diffusa, ma recapitarlo in modo affidabile, sicuro e su larga scala è più complicato di quanto sembri.
Ma cos'è esattamente l'OTP via SMS e come funziona? Questa guida ti illustrerà i principi fondamentali degli OTP via SMS, tra cui:
Cos'è l'OTP via SMS e come funziona
Casi d'uso comuni e applicazioni pratiche dell'OTP via SMS
Vantaggi, potenziali rischi per la sicurezza e sfide legate all'uso degli OTP via SMS
Metodi di autenticazione alternativi
Best practice per un'implementazione efficace dell'OTP via SMS
Cosa valutare nella scelta di un provider di OTP
Come integrare l'OTP via SMS nella tua applicazione
Cos'è l'OTP via SMS?
Un OTP (One-Time Password) via SMS è un codice temporaneo e sicuro inviato tramite SMS (Short Message Service) al telefono cellulare di un utente. Viene utilizzato per verificare l'identità dell'utente durante il processo di autenticazione.
Gli OTP via SMS sono la forma di password monouso più utilizzata, ma costituiscono solo una parte di un ecosistema di autenticazione ben più ampio.
In genere, un OTP è un codice casuale di cifre compreso tra 4 e 8 cifre, valido una sola volta e con una scadenza molto breve, spesso di pochi minuti.
Gli OTP via SMS sono diventati un metodo di autenticazione estremamente diffuso a causa della crescente vulnerabilità delle password, che gli utenti tendono a scegliere troppo corte, semplici o che riutilizzano per più account.
Di conseguenza, le aziende possono proteggere meglio i propri clienti integrando gli OTP via SMS nei loro sistemi di autenticazione a due fattori (2FA).
Come funziona l'OTP via SMS?
Lo scopo principale di un OTP via SMS è aggiungere un ulteriore livello di protezione per i clienti, impedendo agli hacker di accedere agli account e sottrarre informazioni sensibili. Gli OTP via SMS riducono il rischio di questi attacchi, poiché i malintenzionati avrebbero bisogno non solo della password dell'utente, ma anche dell'accesso al suo dispositivo mobile.
Un sistema di OTP via SMS genera un codice monouso, lo recapita tramite un provider di messaggistica e lo verifica in tempo reale quando l'utente lo inserisce.
Sebbene all'apparenza sembri un processo semplice, si basa su un'infrastruttura articolata su più livelli, che comprende sistemi di backend, API, reti di telecomunicazione e meccanismi di convalida in tempo reale.
Funzionamento dettagliato, passaggio dopo passaggio
Ecco cosa accade concretamente dietro le quinte quando un OTP via SMS viene inviato e verificato:
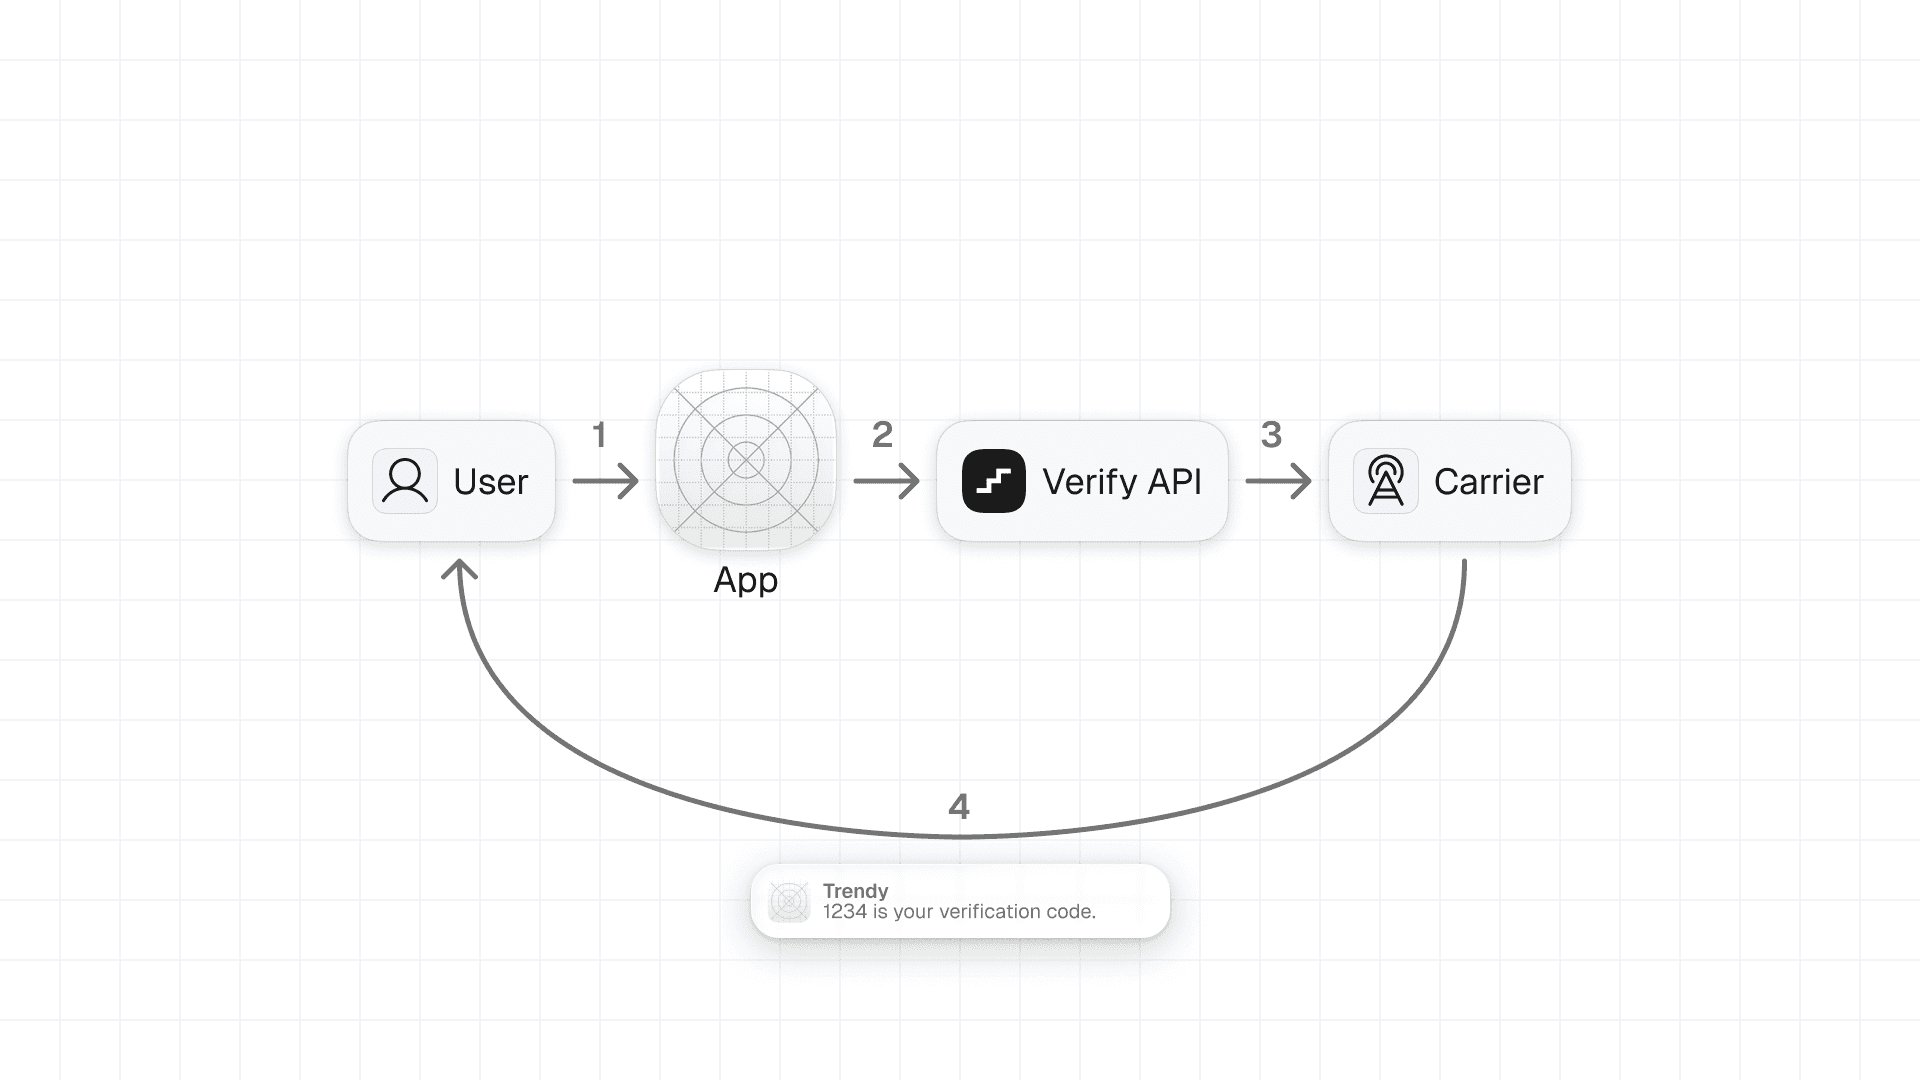
L'utente avvia una richiesta
Il processo inizia quando un utente esegue un'azione che richiede una verifica (come la registrazione, l'accesso o la conferma di una transazione), chiedendogli di fornire il proprio numero di telefono.
L'applicazione raccoglie il numero di telefono dell'utente e invia una richiesta al backend.
Generazione dell'OTP
Il server di backend genera un OTP, composto solitamente da un numero casuale da 4 a 8 cifre. Per motivi di sicurezza, questo codice ha una validità temporale limitata, può essere usato una sola volta e viene spesso memorizzato temporaneamente in formato hash.
Invio dell'SMS tramite un'API per SMS
Il backend invia l'OTP all'utente tramite un gateway SMS utilizzando un'API. In questa fase, l'API gestisce la formattazione del messaggio, quindi la richiesta viene instradata a un provider SMS che predispone il messaggio per la consegna all'utente.
L'OTP viene instradato attraverso le reti degli operatori telefonici
Una volta uscito dal provider SMS, il messaggio transita attraverso le reti degli operatori mobili per raggiungere il dispositivo dell'utente.
In questo passaggio, le prestazioni sono fondamentali poiché diversi fattori possono compromettere la recapitabilità degli SMS. La velocità di consegna dipende spesso dalla qualità dell'instradamento; inoltre, paesi e operatori diversi incidono sulla latenza, senza contare che qualsiasi disservizio di rete può ostacolare il recapito.
L'utente riceve il codice
A questo punto, l'utente riceve il codice sul proprio dispositivo e lo inserisce nella schermata di accesso per autenticarsi. In questa fase, un'esperienza utente ottimale rende il codice facile da leggere e copiare, supportando la compilazione automatica e offrendo la possibilità di riprovare in caso di necessità.
Il backend verifica l'OTP
Infine, il backend convalida il codice inserito dall'utente verificando:
Se corrisponde all'OTP generato
Se il codice è ancora valido o è scaduto
Se l'OTP è già stato utilizzato con successo
Se la verifica ha esito positivo, l'utente viene autenticato e ottiene l'accesso. In caso contrario, gli viene chiesto di riprovare o di richiedere un nuovo codice.
Con Prelude Verify, i passaggi dal 2 al 6 vengono gestiti tramite un'unica API: Prelude genera il codice (da 4 a 8 cifre), lo instrada attraverso oltre 30 provider con fallback automatico e lo convalida nel momento in cui l'utente lo inserisce.
Esempio di OTP via SMS: come appare in concreto
Prendiamo il caso di un'app di incontri che fa della privacy il suo punto di forza, soprattutto per chi preferisce non rendere pubbliche le proprie strategie di corteggiamento.
Quando un utente avvia un'azione che richiede un OTP, come l'accesso all'app da un nuovo dispositivo, ecco cosa succede:
L'app non riconosce il dispositivo e propone l'invio di un codice di verifica tramite SMS per confermare l'identità dell'utente.
L'app richiede automaticamente al proprio provider di OTP via SMS di generare e recapitare un OTP al numero di cellulare dell'utente.
L'algoritmo del provider genera un codice casuale di 4 cifre e lo invia al telefono dell'utente, come mostrato nell'immagine qui sotto. I testi degli OTP via SMS seguono solitamente un modello fisso:
{{Code}} è il tuo codice di verifica per {{Name of the app}}.
L'utente inserisce questo codice nell'app di incontri. L'algoritmo del generatore di OTP convalida istantaneamente il codice, se corretto. A quel punto, l'utente ottiene l'accesso all'app.

E il grande vantaggio è che tutto avviene automaticamente, in meno di un minuto. Ci guadagnano tutti: l'utente, che vede i propri dati protetti con chiarezza, e l'app di incontri, che resta al sicuro dai malintenzionati.
Idealmente, il processo dovrebbe richiedere solo pochi secondi, purché il sistema utilizzato sia perfettamente ottimizzato. Anche se il flusso può sembrare lineare, la consegna dell'OTP dipende dalla sinergia tra diversi sistemi complessi:
Logiche di instradamento
Accordi diretti con gli operatori telefonici
Meccanismi di fallback
Sistemi di rilevamento delle frodi
Per questo, la qualità dell'infrastruttura determina se gli OTP arrivano all'istante o non vengono recapitati affatto.
TOTP o HOTP: qual è la differenza?
I codici OTP via SMS sono in genere codici casuali generati e memorizzati dal server. HOTP (HMAC-Based One-Time Password) e TOTP (Time-Based One-Time Password) sono i due algoritmi standard alla base delle app di autenticazione e dei token fisici; la differenza principale risiede nel fattore variabile utilizzato da ciascuno.
L'HOTP si basa su un contatore. Il contatore aumenta ogni volta che viene richiesto un OTP. Ciò significa che il codice resta valido finché non viene utilizzato o finché il contatore non avanza.
Il TOTP si basa invece sul tempo ed è valido solo per un intervallo specifico. Trascorso tale intervallo, può essere generato un nuovo OTP.
In questo senso, il TOTP è un algoritmo che genera password monouso univoche basandosi su un segreto condiviso (seed) e sull'ora corrente. Ciò significa che quando un utente prova ad accedere, l'app o il sito web genererà un codice a partire dal seed e da un fattore variabile. Se l'utente non inserisce il codice entro il tempo limite stabilito, il codice scade e sarà necessario richiederne uno nuovo.
A differenza del TOTP, che impiega l'orologio di sistema come fattore variabile, l'HOTP si affida a un contatore che si incrementa a ogni utilizzo. Di conseguenza, una password monouso tramite HOTP dura più a lungo rispetto a un TOTP, offrendo potenzialmente maggiore comodità agli utenti, che hanno più tempo per effettuare l'accesso prima che il codice scada, migliorando così l'esperienza d'uso.
La scelta tra i due dipende da vari elementi. Il TOTP è ampiamente utilizzato nei sistemi che richiedono codici di autenticazione temporanei a brevissima durata, come le piattaforme bancarie o i sistemi di accesso protetti da autenticazione a due fattori. Poiché i codici TOTP scadono rapidamente, riducono la finestra temporale in cui un codice intercettato può essere riutilizzato. Questo li rende particolarmente pratici per gli scenari di autenticazione in tempo reale in cui gli orologi del client e del server sono sincronizzati.
Ad esempio, il TOTP è comunemente impiegato per il login con 2FA tramite app come Google Authenticator o Microsoft Authenticator, oltre che per le verifiche nell'online banking, dove i codici a scadenza ravvicinata aiutano a mitigare il rischio di frode.
L'HOTP, d'altro canto, si adatta meglio ad ambienti in cui la sincronizzazione oraria è inaffidabile o assente, come i sistemi offline o i token hardware privi di orologio interno. Essendo basato su un contatore e non sul tempo, l'HOTP consente l'autenticazione senza richiedere una comunicazione costante con una sorgente oraria.
Continua a leggere: TOTP vs HOTP: qual è la differenza (e quale scegliere)?
I (numerosi) casi d'uso dell'OTP via SMS
Le aziende possono sfruttare gli OTP via SMS in molteplici modi per aumentare la sicurezza e la fiducia dei propri utenti. Tra i casi d'uso più frequenti troviamo:
Registrazione utenti: verifica l'identità dei nuovi iscritti e il loro numero di telefono durante la creazione dell'account.
Autenticazione a due fattori: aggiungi un ulteriore livello di protezione all'accesso con nome utente e password.
Reimpostazione password: rendi sicuro il ripristino di una password dimenticata o compromessa, evitando che gli utenti restino bloccati fuori dai loro profili.
Autenticazione da nuovi dispositivi: quando gli utenti accedono da dispositivi sconosciuti o mai usati prima, richiedere un OTP via SMS garantisce che siano i legittimi proprietari dell'account.
Autenticazione senza password (passwordless): se desideri consentire la registrazione solo tramite numero di cellulare, l'invio di un OTP ti aiuta a proteggere l'accesso.
Verifica delle transazioni: per qualsiasi operazione critica, come un bonifico o un pagamento online, l'OTP via SMS serve a confermare la validità della transazione.
Modifica dei dati dell'account: quando un utente desidera aggiornare informazioni sensibili, come l'indirizzo email o la password, verifica l'autenticità della richiesta con un OTP.
Attivazione di carte di pagamento: le nuove carte bancarie richiedono spesso l'attivazione tramite OTP per verificare che siano state effettivamente recapitate al legittimo titolare. Questo passaggio garantisce che solo il proprietario possa abilitare e usare la carta.
Applicazioni nel mondo reale
Abbiamo visto i principali scenari d'uso degli OTP via SMS, ed è per questo che le aziende di diversi settori li integrano oggi nei propri flussi di autenticazione per verificare l'identità degli utenti. Ecco come alcuni settori utilizzano gli OTP via SMS per proteggere i propri dati.
Transazioni sicure nel settore bancario e nel Fintech
Le banche gestiscono dati finanziari estremamente delicati e sono un bersaglio costante di attacchi informatici e frodi. Per questo motivo, la verifica tramite OTP via SMS è diventata una misura di sicurezza standard nel settore.
Per i clienti si tratta ormai di un'abitudine consolidata: ricevere un codice via SMS quando accedono all'online banking, eseguono una transazione o fanno un bonifico, a conferma del fatto che siano davvero loro ad autorizzare l'operazione.
Richiedendo un OTP all'accesso, al pagamento o al trasferimento di fondi, gli istituti finanziari introducono un livello di protezione basato sull'identità. In questo modo, anche se le credenziali di accesso dovessero essere compromesse, gli utenti non autorizzati non potranno accedere ai conti.
Prevenzione delle frodi nell'e-commerce e nel retail
Le frodi sono una delle criticità più serie nell'e-commerce, dove i truffatori cercano costantemente di sottrarre i dati degli acquirenti online meno cauti.
L'OTP via SMS aiuta i commercianti a blindare gli account dei clienti verificandone l'identità al momento dell'accesso, al checkout o all'autorizzazione del pagamento. Questo non solo riduce le transazioni fraudolente, ma consolida la fiducia dei clienti, dimostrando che le loro informazioni personali e finanziarie sono al sicuro.
Così facendo, le aziende possono rafforzare la sicurezza e la fiducia dei consumatori senza creare inutili ostacoli all'esperienza utente.
Protezione dei dati clinici nella sanità
Nel settore sanitario, i dati trattati sono strettamente confidenziali, il che rende le strutture un bersaglio privilegiato per gli hacker. L'OTP via SMS offre ai fornitori di servizi sanitari una barriera efficace per proteggere l'accesso ai portali dei pazienti, salvaguardare le informazioni e verificare che solo le persone autorizzate possano consultare o modificare le cartelle cliniche.
Questo aggiunge un livello di protezione fondamentale, prevenendo le violazioni dei dati e tutelando la privacy e la fiducia dei pazienti.
Protezione dei dati nei servizi della pubblica amministrazione
I portali governativi archiviano ed elaborano enormi quantità di dati riservati; la verifica tramite OTP è quindi fondamentale per mettere in sicurezza i servizi online, dalla dichiarazione dei redditi ai sistemi di voto, fino al rinnovo di patenti e documenti sensibili.
Gli OTP via SMS sono ideali in questo contesto per impedire accessi non autorizzati a informazioni classificate, garantendo che solo i titolari legittimi possano accedere ai propri fascicoli digitali.
Tutto ciò è essenziale per preservare la fiducia dei cittadini e rispettare le rigide normative in materia di protezione dei dati.
Protezione degli account sui social network
Le piattaforme social sono tra gli obiettivi principali per il furto di account, i furti d'identità e gli abusi, a causa della grande mole di dati personali che custodiscono, inclusi messaggi privati, foto e interazioni riservate. La sicurezza su queste piattaforme è quindi una priorità assoluta.
Gli OTP via SMS aggiungono un livello di protezione essenziale a questi profili verificando l'identità dell'utente ai tentativi di accesso, in particolare da nuovi dispositivi o posizioni sospette, oltre che durante la reimpostazione della password o altre operazioni ad alto rischio.
Ciò significa che, anche in caso di password compromessa, i malintenzionati non potranno accedere facilmente. Inoltre, la verifica tramite OTP via SMS in fase di registrazione riduce drasticamente la creazione di profili falsi e bot, contribuendo a un ambiente più sicuro e trasparente.
Integrando gli OTP via SMS nei flussi di autenticazione, le piattaforme possono ridurre i furti di identità, arginare la creazione di account fake e tutelare al meglio la privacy degli iscritti, rafforzando l'integrità complessiva del servizio.
Protezione delle piattaforme di e-learning e di esami online
Con la crescita della formazione a distanza, verificare l'identità degli utenti è diventato un requisito imprescindibile.
La verifica tramite OTP via SMS è essenziale per confermare l'identità degli studenti al momento dell'accesso e prima delle prove d'esame online, consentendo agli istituti educativi di offrire esperienze didattiche sicure e credibili. Garantisce inoltre che solo gli studenti legittimi possano visualizzare i propri voti e le proprie informazioni personali.
Settore | Caso d'uso | Vantaggi dell'OTP via SMS |
🏦 Banche e Fintech | Accessi, transazioni, bonifici e trasferimenti | ✅ Protezione aggiuntiva grazie alla verifica dell'identità ✅ Previene accessi non autorizzati in caso di furto credenziali |
🛒 E-commerce e Retail | Accesso all'account, checkout, autorizzazione pagamenti | ✅ Riduce le transazioni fraudolente ✅ Aumenta la fiducia dei clienti ✅ Attrito minimo per l'utente |
🏥 Sanità | Accesso al portale pazienti e gestione delle cartelle cliniche | ✅ Accesso ai dati riservato esclusivamente al personale autorizzato ✅ Protezione dei dati sensibili dei pazienti ✅ Tutela della privacy e della fiducia |
🏛️ Pubblica Amministrazione | Dichiarazione redditi, rinnovi documenti, voto online, portali sensibili | ✅ Impedisce accessi non autorizzati a dati riservati ✅ Assicura la conformità alle leggi sulla protezione dei dati ✅ Mantiene la fiducia dei cittadini |
📱 Telecomunicazioni | Registrazione SIM, variazioni account, modifiche contrattuali sensibili | ✅ Blocca gli accessi non autorizzati ✅ Verifica l'identità del cliente ✅ Previene frodi legate alle SIM e usi impropri |
🎓 Istruzione ed esami online | Accesso studenti, esami telematici, consultazione voti | ✅ Conferma l'identità degli studenti ✅ Garantisce che solo gli iscritti autorizzati sostengano gli esami ✅ Preserva l'affidabilità della formazione online |
L'OTP via SMS è sicuro? Rischi, limiti e quando evitarlo
Essendo un codice casuale monouso, l'OTP via SMS è molto efficace nel mitigare i rischi. Per intercettarlo, un truffatore dovrebbe indovinare ogni singola cifra in meno di cinque minuti: significa 10 possibilità per quattro posizioni, ovvero una probabilità su 10.000 di indovinare il codice corretto. Per un codice a 6 cifre, le probabilità scendono a una su 1.000.000.
A questa casualità si aggiunge il fatto che l'OTP è valido una sola volta e scade rapidamente. È come cercare un ago in un pagliaio, con la differenza che l'ago cambia pagliaio ogni minuto!
Senza contare che questi codici sono molto facili da implementare e configurare, rappresentando una soluzione ideale per le organizzazioni che cercano un livello di autenticazione superiore senza troppe complicazioni tecniche.
Aggiungere questa protezione è cruciale per le aziende che gestiscono informazioni riservate, dove fare affidamento solo sulla capacità degli utenti di creare password complesse non è affatto sufficiente.
Tuttavia, pur migliorando la sicurezza, gli OTP via SMS non sono del tutto infallibili. Esistono diversi rischi associati agli OTP inviati via SMS, tra cui:
Problemi di recapito: ritardi o mancate consegne possono peggiorare l'esperienza utente e l'affidabilità complessiva
Costi elevati: in particolare su larga scala o quando si gestiscono volumi internazionali
SIM swapping: il rischio che i malintenzionati prendano il controllo del numero di telefono dell'utente
Vulnerabilità del protocollo SS7: falle nell'infrastruttura di telecomunicazione che possono essere sfruttate dagli aggressori
Attacchi di phishing: gli utenti possono essere tratti in inganno e indotti a rivelare i propri OTP
Si tratta di rischi che le aziende possono limitare sensibilizzando i propri utenti, ma soprattutto affidandosi a un provider di OTP sicuro che prevenga attivamente le frodi.
In ogni caso, questi pericoli non possono essere azzerati solo educando gli utenti. Richiedono un'infrastruttura solida, monitoraggio costante e meccanismi avanzati di prevenzione delle frodi.
Quando evitare l'uso dell'OTP via SMS
Sebbene l'OTP via SMS sia pratico ed efficace per molti scenari, potrebbe non garantire una protezione adeguata nei contesti ad alto rischio.
Gli smartphone sono il mezzo più comodo per accedere ai servizi digitali. Tuttavia, sono anche un bersaglio comune di malware e furti di dati. Le aziende devono quindi valutare se questo canale sia abbastanza sicuro per proteggere i dati propri e dei propri clienti.
Più alto è il valore economico o informativo di un account o di una transazione, maggiore sarà l'incentivo per i malintenzionati a eludere le protezioni basate su SMS.
Caso d'uso | OTP via SMS consigliato? | Motivazione |
Registrazione utente | ✅ Sì | Veloce e senza attriti |
Login (app ordinarie) | ✅ Sì | Ottimo equilibrio tra UX e sicurezza |
Pagamenti | ⚠️ Dipende | È consigliabile aggiungere altri livelli di protezione |
Crypto / transazioni critiche | ❌ No | Troppo vulnerabile |
Accesso amministratore | ⚠️ Da abbinare a MFA | Richiede una protezione più rigorosa |
Nei contesti critici, le organizzazioni dovrebbero implementare meccanismi di autenticazione più robusti ed evitare di fare affidamento sull'OTP come unico fattore, a meno che non dispongano di un sistema OTP avanzato in grado di mitigare specificamente questi rischi (come vedremo più avanti).
OTP via SMS vs altri metodi di autenticazione
Non tutti i metodi di autenticazione offrono lo stesso livello di sicurezza. Sebbene l'OTP via SMS sia molto diffuso, approcci più recenti possono offrire difese più robuste, in particolare contro attacchi basati su phishing e SIM swap.
Ecco un confronto:
Metodo | Sicurezza | Semplicità d'uso | Resistenza al phishing | Costo |
OTP via SMS | ⚠️ Moderata | ✅ Molto semplice | ❌ Bassa | 💰 Medio–Alto (per SMS, varia per area geografica) |
OTP via WhatsApp | ⚠️ Moderata | ✅ Molto semplice | ❌ Bassa | 💰 Variabile (per messaggio, a seconda del paese) |
OTP via Email | ⚠️ Moderata | ✅ Semplice | ❌ Bassa | 💰 Basso (costo di recapito minimo) |
App di autenticazione | ✅ Alta | ⚠️ Media | ⚠️ Parziale | 💰 Basso (configurazione iniziale, gratuito per l'utente) |
Notifiche Push | ✅ Alta | ✅ Fluida | ⚠️ Parziale | 💰 Basso–Medio (dipende dall'infrastruttura) |
Passkey (WebAuthn) | 🔒 Molto alta | ✅ Immediata | ✅ Alta | 💰 Basso–Medio (costo di sviluppo, nessun costo ricorrente a utilizzo) |
Chiavi di sicurezza fisiche | 🔒 Molto alta | ⚠️ Meno pratica | ✅ Alta | 💰 Alto (acquisto del dispositivo hardware) |
Vale la pena notare che, a differenza di soluzioni come le app di autenticazione, gli OTP via SMS offrono un compromesso molto pratico tra sicurezza e facilità d'uso. Non richiedono l'installazione di app dedicate né dispositivi aggiuntivi, rendendo l'adozione rapida e immediata.
Alla fine, la vera sfida consiste nel trovare il giusto equilibrio tra una sicurezza solida e un'esperienza utente fluida.
Perché gli OTP via SMS possono fallire: le sfide principali da considerare
Gli OTP via SMS garantiscono praticità e un buon livello base di sicurezza, ma presentano limiti importanti, spesso dovuti a lacune nell'implementazione che le organizzazioni devono tenere in debita considerazione.
Vulnerabilità di sicurezza
Come abbiamo visto, gli OTP via SMS non sono immuni da attacchi: possono essere esposti a minacce come SIM swapping, attacchi al protocollo SS7 e phishing.
Poiché l'OTP via SMS verifica il possesso di un numero di telefono anziché accertare in modo rigoroso l'identità dell'individuo, può essere aggirato da malintenzionati determinati.
Costi
Sebbene l'OTP via SMS sia facile da implementare, i costi possono lievitare rapidamente, soprattutto per le aziende in rapida crescita o con milioni di utenti attivi.
Ecco alcune voci di spesa da considerare quando si progetta un sistema di autenticazione:
I costi vengono solitamente calcolati per ogni singolo messaggio inviato, il che significa che ogni tentativo di accesso o verifica genera una spesa.
I messaggi internazionali possono far impennare i costi in base al paese di destinazione e all'instradamento.
Possono insorgere costi extra dovuti a tentativi ripetuti a vuoto o a invii provocati da tentativi di frode.
Questi costi continuano a crescere man mano che l'azienda scala. Per consultare le tariffe effettive per messaggio e capire come calcolare il costo di una verifica completata, consulta la nostra guida ai prezzi delle API per SMS.
Recapitabilità degli OTP via SMS: latenza, instradamento e tassi di successo
La recapitabilità degli SMS indica la percentuale di messaggi inviati che vengono effettivamente consegnati e ricevuti dal destinatario. L'efficacia dell'OTP via SMS dipende quindi strettamente dalla capacità di recapitare i messaggi in modo affidabile e tempestivo.
Uno dei problemi maggiori nell'invio degli OTP è l'affidabilità delle reti. Interruzioni di servizio dell'operatore o altri disservizi infrastrutturali possono ritardare l'arrivo dell'SMS.
Inoltre, gli operatori mobili applicano policy interne e filtri antispam differenti che possono condizionare la consegna dei messaggi, arrivando talvolta a bloccarli del tutto prima che raggiungano l'utente.
A questo si aggiunge la complessità degli invii internazionali, legata agli accordi di interconnessione e alle infrastrutture dei singoli operatori. Alcuni carrier dispongono di un'infrastruttura internazionale nettamente migliore di altri, il che influisce direttamente sui tassi di consegna.
La soluzione migliore per superare i problemi di recapitabilità consiste nello scegliere sistemi intelligenti dotati di motori di instradamento multi-provider e multi-canale, capaci di trovare il percorso migliore per ciascun utente e garantire così il massimo tasso di recapito.
Su scala più ampia, anche le normative dei singoli paesi possono limitare la ricezione degli SMS. Alcuni stati impongono restrizioni severe sui contenuti transitati sulle proprie reti; in questi casi, gli operatori locali bloccano automaticamente i messaggi OTP che non si conformano agli standard normativi interni.
Considerando tutto ciò, la latenza di consegna non può mai essere data per scontata: i rallentamenti di rete possono causare ritardi anche di diversi minuti, rendendo l'OTP del tutto inutile entro la sua breve finestra di validità. Questo finisce per degradare l'esperienza utente e aumentare i tassi di abbandono.
Attriti nell'esperienza utente (UX Friction)
Anche se gli OTP via SMS sono facili da implementare, possono comunque introdurre attriti e compromettere l'esperienza complessiva.
I problemi di consegna dei messaggi, ad esempio, generano frustrazione nel cliente, con ricadute negative sulla percezione del brand.
Tra i disagi più comuni associati all'uso degli OTP via SMS troviamo:
Consegne ritardate o fallite che costringono l'utente a ripetere la richiesta più volte, portandolo spesso a spazientirsi e ad abbandonare l'operazione
La necessità per gli utenti di cambiare dispositivo o schermata per recuperare e copiare il codice
Il sovraccarico dell'assistenza clienti quando gli utenti riscontrano problemi nella ricezione dell'SMS
Nel tempo, queste criticità possono ridurre i tassi di conversione e la soddisfazione degli utenti. In altre parole, gli OTP via SMS funzionano davvero solo se il codice arriva all'istante e se il processo di inserimento e verifica da parte dell'utente è fluido e completamente ottimizzato.
Questo è indispensabile per evitare che i clienti abbandonino la fase di registrazione, riducendo drasticamente le conversioni.
Per affrontare queste sfide, le aziende dovrebbero valutare infrastrutture di autenticazione più evolute. Le soluzioni moderne per la gestione degli OTP aumentano affidabilità e sicurezza offrendo:
Instradamento intelligente e multi-routing per selezionare sempre il percorso di consegna ottimale
Fallback multi-canale (es. SMS, WhatsApp, email) per massimizzare i tassi di successo
Monitoraggio in tempo reale e rilevamento delle frodi per bloccare le attività sospette prima ancora dell'invio del messaggio
L'obiettivo è massimizzare il recapito riducendo al minimo costi, latenza e frodi.
I vantaggi dell'OTP via SMS
Nessun sistema è perfetto, ma nonostante le difficoltà operative che possono presentarsi, gli OTP via SMS offrono indiscutibili vantaggi a qualsiasi azienda cerchi un livello di protezione supplementare.
Maggiore sicurezza e riduzione delle frodi
Come evidenziato in precedenza, gli OTP via SMS forniscono una barriera di sicurezza fondamentale grazie all'impiego di codici a scadenza ravvicinata praticamente impossibili da indovinare. Questo aiuta le aziende a contrastare le frodi e a difendere gli account e i dati degli utenti da accessi non autorizzati, riducendo i rischi legati all'uso delle sole password tradizionali.
Maggiore fiducia da parte dei clienti
I timori legati alla sicurezza penalizzano le conversioni: secondo lo studio sul checkout 2025 del Baymard Institute, il 19% degli acquirenti online statunitensi ha dichiarato di aver abbandonato un acquisto nei tre mesi precedenti per mancanza di fiducia nella sicurezza dei dati della carta di credito sul sito. Mostrare misure di sicurezza ben visibili come la verifica via OTP aiuta a rassicurare i clienti sulla protezione dei propri dati personali e finanziari.
Accessibile a tutti gli utenti
L'SMS è una delle forme di 2FA più utilizzate al mondo. È accessibile a chiunque possieda un telefono cellulare, non richiede l'installazione di app aggiuntive né tecnologie complesse e si basa su un mezzo con cui tutti gli utenti hanno già totale familiarità.
Inoltre, l'SMS è supportato universalmente dagli operatori di rete mobile, rappresentando il canale perfetto per raggiungere una platea globale.
Autenticazione immediata
Grazie agli elevati tassi di recapito e apertura, l'SMS consente agli utenti di ricevere e utilizzare i propri OTP all'istante, offrendo un'esperienza di autenticazione fluida e veloce.
Facilità di implementazione
Integrare l'OTP via SMS nei propri sistemi è un'operazione semplice, che non richiede stravolgimenti infrastrutturali né investimenti ingenti in risorse di sviluppo.
La guida rapida di Prelude ti permette di inviare e verificare un codice in 2 minuti e 3 passaggi, grazie a SDK di backend pensati per Node.js, Python, Go, Kotlin/Java e Ruby.
Scalabilità
Come già accennato, l'SMS è uno dei canali di comunicazione più universali, in grado di funzionare anche senza connessione internet o senza dispositivi all'avanguardia.
Questo permette alle aziende di raggiungere un bacino di utenti più ampio, comunicando efficacemente con i clienti in qualsiasi area geografica.
In più, puoi espanderti in nuovi mercati senza doverti affidare a nuovi intermediari o canali diversi, specialmente se collabori con un servizio di OTP che integra già più provider nativamente.
Best practice per gli OTP via SMS
Implementare gli OTP via SMS richiede molto più del semplice invio di un codice. Ecco alcune best practice per ottimizzare la sicurezza, abbattere i costi e garantire un'esperienza utente impeccabile.
Contenuto del messaggio: i costi degli SMS dipendono dalla lunghezza dei caratteri, quindi mantieni il testo breve e dritto al punto. Inserisci il codice subito all'inizio del messaggio, in modo che gli utenti possano leggerlo e digitarlo comodamente nella tua applicazione senza dover alternare continuamente le schermate. Evita termini tecnici superflui e adotta un linguaggio sintetico che specifichi chiaramente lo scopo dell'OTP e il nome del tuo brand o della tua app.
Tempistiche: sembra scontato, ma assicurati che l'invio degli OTP via SMS sia istantaneo e privo di latenze. Imposta una finestra di scadenza molto breve per ridurre il margine d'azione degli aggressori.
Scegli un provider di OTP affidabile: affidati a un partner serio con un'infrastruttura solida, riconosciuto per l'elevata affidabilità e ottimi livelli di recapitabilità.
Configura opzioni di fallback: se un utente si trova in una zona con scarsa ricezione della rete cellulare, è opportuno disporre di canali alternativi di fallback come WhatsApp o Viber su cui reindirizzare l'OTP. Cerca un provider in grado di gestire questa operazione in modo del tutto automatico.
Consenti nuovi tentativi: gli utenti che non ricevono o non inseriscono l'OTP in tempo utile devono poter richiedere un nuovo codice; assicurati però di limitare il numero massimo di richieste possibili per prevenire attacchi di forza bruta.
Prevenzione frodi: per contrastare attacchi mirati, predisponi una strategia di difesa multilivello. I migliori provider di OTP integrano nativamente sistemi antifrode per garantire che il servizio rimanga protetto ed economicamente sostenibile.
I sistemi OTP più efficienti inviano meno codici e in modo più intelligente, minimizzando i rischi e massimizzando il tasso di recapito.
Continua a leggere: Best practice per gli OTP: come ridurre i costi e proteggere i tuoi utenti
Come scegliere un provider di OTP
Le soluzioni più efficaci per gli OTP via SMS non si limitano a recapitare semplici codici: il loro obiettivo primario è assicurarsi che quei codici raggiungano solo gli utenti legittimi, tenendo lontani i malintenzionati.
Scegliere il provider giusto è essenziale per ridurre i rischi tipici degli OTP via SMS e mantenere alti gli standard di sicurezza. Che tu utilizzi gli OTP per le registrazioni, le transazioni o il ripristino delle password, la tua scelta dovrebbe privilegiare affidabilità, protezione ed efficienza dei costi su scala, garantendo al contempo un'esperienza utente priva di frizioni. Nel paragrafo seguente esamineremo i fattori chiave da considerare.
Sicurezza e prevenzione delle frodi
Con l'aumento costante delle frodi e dei furti d'identità, un'infrastruttura OTP solida, affidabile e di alto livello è un requisito irrinunciabile. Meccanismi di protezione inadeguati espongono al rischio di furto di account (account takeover), fanno lievitare i costi dovuti ad abusi e compromettono la fiducia degli utenti e i tassi di conversione.
Nella valutazione dei fornitori, è fondamentale andare oltre la semplice generazione e convalida del codice. Un provider affidabile deve garantire difese antifrode avanzate, elevati standard di crittografia e certificazioni di conformità come SOC 2 o ISO 27001, oltre alla totale aderenza al GDPR.
Assicurati che il tuo sistema OTP offra un monitoraggio del traffico in tempo reale per individuare subito anomalie e comportamenti sospetti, unito a funzioni di number intelligence in grado di intercettare bot, spam e tentativi di frode prima che possano arrecare danni.
L'obiettivo deve essere fermare le frodi all'origine, non dopo che l'OTP è già stato inviato.
Instradamento intelligente e supporto multi-canale
Affidarsi a una sola rotta di consegna o a un singolo canale aumenta sensibilmente il rischio di disservizi, specie se la tua azienda si rivolge a una platea internazionale. Un provider OTP moderno deve disporre di instradamento intelligente per selezionare in modo dinamico la tratta più performante in base a velocità, costi e area geografica.
Il multi-routing assicura la distribuzione del tuo traffico SMS su più fornitori, mantenendo il recapito continuo anche se una linea principale dovesse fallire. Questa logica sceglie automaticamente la seconda miglior rotta disponibile, salvaguardando il tasso di recapito e ottimizzando i costi.
L'integrazione del supporto multi-canale con l'instradamento intelligente incrementa ulteriormente affidabilità e sicurezza. Con la possibilità di ripiegare su canali alternativi in caso di necessità, gli utenti completano l'autenticazione senza interruzioni, proteggendo il coinvolgimento e le conversioni.
Recapitabilità e copertura globale
Nel campo degli OTP, la rapidità è tutto: il codice deve raggiungere l'utente all'istante, ogni volta e senza eccezioni. Nella selezione del fornitore, verifica attentamente i tassi di recapito effettivi e la stabilità delle performance nei diversi paesi e con i vari operatori locali.
Un provider all'altezza deve assicurare un recapito costante in ogni occasione, forte di risultati comprovati nei tuoi mercati chiave. Questo aspetto è fondamentale per le realtà globali o in fase di espansione.
Ottimizzazione dei costi
Come accennato, i costi legati agli OTP possono crescere rapidamente con la scalabilità del business. La sfida consiste nel bilanciare la spesa con le imprescindibili esigenze di affidabilità.
Orienta la scelta verso provider che adottano modelli di prezzo flessibili e trasparenti, con dettagli chiari per paese e per tratta. Che si tratti di tariffe a consumo (pay-as-you-go) o di piani mensili, assicurati che la proposta rispetti il tuo budget e accompagni la tua crescita nel tempo.
Oltre al listino prezzi base, l'instradamento intelligente e il rilevamento delle frodi giocano un ruolo determinante nel controllo dei costi, riducendo gli invii inutili e instradando i messaggi sui canali più convenienti.
Prestazioni e scalabilità
L'affidabilità è la caratteristica imprescindibile per qualsiasi sistema di OTP: qualsiasi rallentamento o malfunzionamento impedisce agli utenti di accedere al servizio.
Il tuo provider di OTP deve sostenere la crescita della tua attività senza difficoltà. Un'infrastruttura efficiente deve prevedere meccanismi di auto-scaling capaci di gestire picchi improvvisi di traffico mantenendo invariata la velocità di esecuzione.
In breve, il provider deve saper gestire volumi di traffico variabili e le diverse limitazioni tecniche presenti a livello globale.
Assistenza clienti
In caso di imprevisti tecnici, poter contare su un team di assistenza dedicato, pronto e reattivo è indispensabile per mantenere i tuoi processi di autenticazione sempre operativi.
Questo fattore è ancora più critico se si pensa che un problema nell'autenticazione si traduce immediatamente in blocchi per gli utenti, calo delle conversioni e perdite economiche. Un supporto tempestivo ed efficace distribuito su diversi fusi orari fa la differenza.
Scegli un fornitore che metta a disposizione specialisti in grado di comprendere la tua architettura, supportarti nella risoluzione dei problemi in tempo reale e segnalare tempestivamente anomalie prima che queste impattino l'esperienza degli utenti.
Monitoraggio e analytics
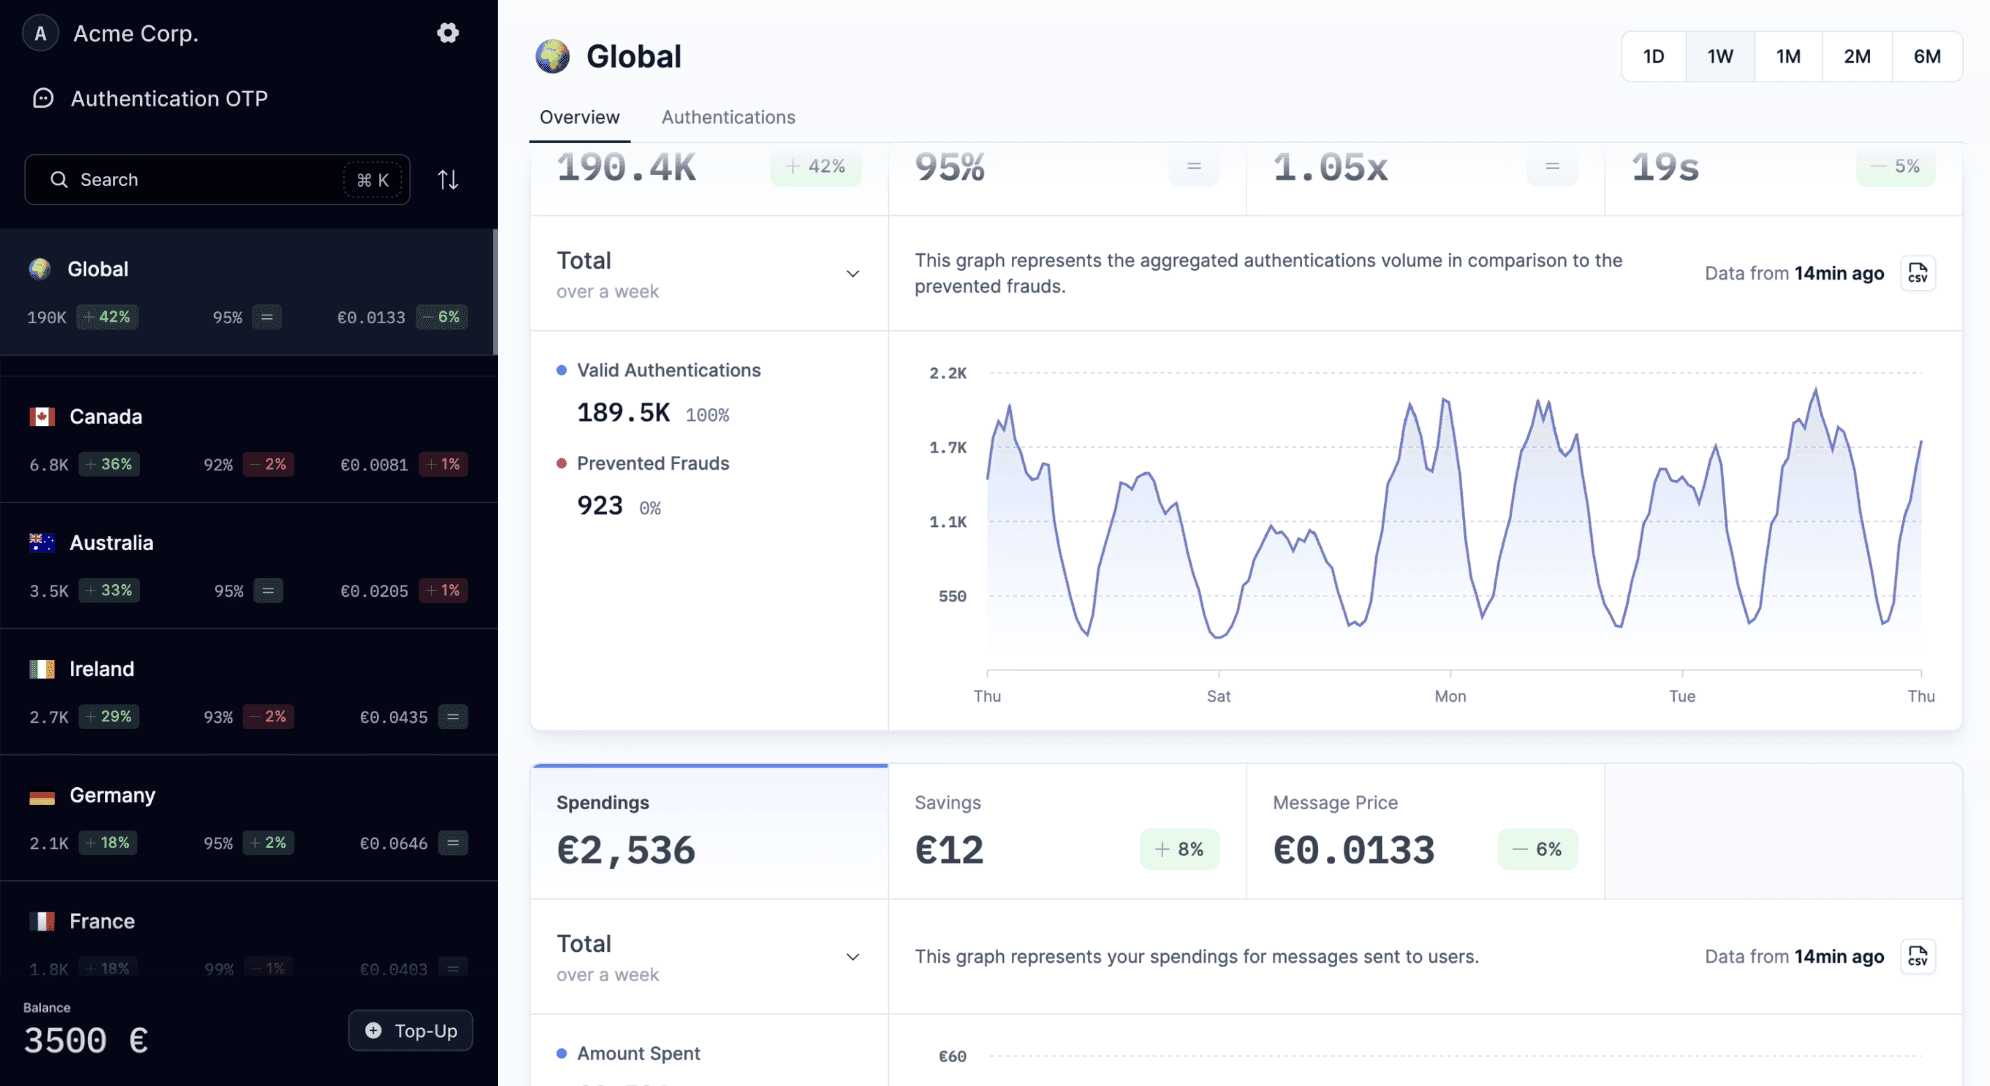
Disporre di una dashboard di analisi completa è indispensabile per comprendere a fondo e ottimizzare le prestazioni dei tuoi codici OTP.
La piattaforma dovrebbe offrire piena visibilità in tempo reale sulle metriche chiave: percentuali di recapito, tassi di conversione, volumi di autenticazione e tempi di verifica. Questi dati consentono di individuare rapidamente gli intoppi, verificare la latenza e tracciare lo stato di ogni messaggio attraverso i diversi operatori e paesi.
In questo modo potrai migliorare con continuità l'efficienza della consegna, ridurre i fallimenti e garantire un'esperienza utente eccellente.
Facilità di integrazione
La semplicità di integrazione è decisiva per la velocità con cui puoi configurare, avviare e scalare la tua architettura di autenticazione.
Cerca provider che forniscano API e SDK chiari e ben documentati per i principali linguaggi di programmazione, così da rendere l'implementazione rapida e lineare. La soluzione deve inserirsi senza attriti nei tuoi sistemi e flussi di lavoro esistenti, accelerando il time-to-market.
Checklist rapida di valutazione
✅ Include il rilevamento delle frodi prima dell'invio degli OTP? ✅ Supporta la consegna multi-canale con opzioni di fallback? ✅ È in grado di ottimizzare l'instradamento per costi e prestazioni di consegna? ✅ Offre visibilità e analytics in tempo reale? ✅ Scala in modo affidabile con la crescita della tua base utenti? ✅ Fornisce un'assistenza clienti reattiva e affidabile in caso di problemi?
Come implementare l'OTP via SMS nella tua applicazione
Prima di iniziare lo sviluppo, vale la pena valutare se creare un sistema proprietario o affidarsi a un provider specializzato. I compromessi in termini di costi di sviluppo, esposizione alle frodi e tempi di rilascio non sono sempre evidenti fin da subito. La nostra guida alla scelta tra build e buy per la verifica OTP approfondisce l'argomento nel dettaglio.
1. Scegli il tuo provider di servizi OTP
Al momento di selezionare un provider di servizi OTP, dovrai considerare quali funzionalità rispondono meglio ai tuoi requisiti: velocità e affidabilità, facilità di implementazione, opzioni di integrazione o modello di prezzo (o l'insieme di tutti questi aspetti), come abbiamo visto nella sezione precedente.
Verifica inoltre se il fornitore mette a disposizione SDK per il tuo linguaggio di programmazione preferito, per facilitare l'integrazione. Ad esempio, Prelude offre SDK per molti dei linguaggi più diffusi, come Node, Go o Python.
2. Integra l'API per SMS del provider
Dopo aver scelto il fornitore, puoi impiegare la sua API per SMS per integrare la funzionalità OTP all'interno della tua applicazione. Il provider ti fornirà una chiave API o un token con cui configurare il servizio.
3. Testa l'integrazione
Prima di passare alla fase di produzione con il tuo fornitore, assicurati di eseguire test approfonditi sull'integrazione. Puoi utilizzare numeri di telefono di test per verificare che i messaggi arrivino regolarmente a destinazione, monitorando poi i log all'interno della dashboard del provider per accertarti che gli utenti ricevano effettivamente i loro OTP.
4. Monitora e scala
Quando il servizio è a regime, pianifica controlli periodici per monitorare i costi e i volumi di SMS inviati, così da tenere sotto controllo le prestazioni di acquisizione. Alcuni fornitori come Prelude offrono ai propri clienti dashboard e strumenti analitici dedicati, utili a comprendere a fondo i KPI dell'autenticazione utente e a individuare nuove opportunità di miglioramento.
Inizia a usare l'OTP via SMS con Prelude Verify
Puoi inviare e verificare un codice in 2 minuti e 3 semplici passaggi integrando l'API di Prelude Verify da qualsiasi linguaggio, raggiungendo così i tuoi utenti in tutto il mondo attraverso molteplici canali di messaggistica.
Passaggio 1: Registrati e ottieni la tua chiave API
Per usufruire dei servizi di verifica di Prelude, hai bisogno di una chiave API:
Crea un account su Prelude.
Nella dashboard di Prelude, vai su All Services > Configure > Keys.
Genera una nuova chiave API e conservala in modo sicuro.
La tua chiave API serve per autenticare le richieste e deve rimanere rigorosamente riservata.
Passaggio 2: Invia un codice di verifica
Per verificare un numero di telefono, il primo passaggio consiste nell'inviare una password monouso (OTP). Utilizza l'endpoint /v2/verification per generare e inviare il messaggio contenente il codice. Puoi consultare l'elenco dei parametri configurabili, come la lunghezza del codice o il Sender ID, nella nostra documentazione.
Esempio di richiesta:
import os
from prelude_python_sdk import Prelude

client = Prelude()

verification = client.verification.create(
    target={
        "type": "phone_number",
        "value": "+30123456789",
    },
)

print(verification.id)
import os
from prelude_python_sdk import Prelude

client = Prelude()

verification = client.verification.create(
    target={
        "type": "phone_number",
        "value": "+30123456789",
    },
)

print(verification.id)
Esempio di risposta:
{
  "id": "vrf_01jc0t6fwwfgfsq1md24mhyztj",
  "status": "success",
  "method": "message",
  "metadata": {
    "correlation_id": "<string>"
  },
  "request_id": "<string>"
}
{
  "id": "vrf_01jc0t6fwwfgfsq1md24mhyztj",
  "status": "success",
  "method": "message",
  "metadata": {
    "correlation_id": "<string>"
  },
  "request_id": "<string>"
}
Passaggio 3: Verifica il codice
Non appena l'utente riceve l'OTP, lo inserisce all'interno della tua applicazione. Procedi quindi a validare il codice attraverso l'endpoint /v2/verification/check.
Esempio di richiesta:
import os
from prelude_python_sdk import Prelude

client = Prelude()

check = client.verification.check(
  target={
    "type": "phone_number",
    "value": "+30123456789",
  },
  code="123456",
)

print(check.id)
import os
from prelude_python_sdk import Prelude

client = Prelude()

check = client.verification.check(
  target={
    "type": "phone_number",
    "value": "+30123456789",
  },
  code="123456",
)

print(check.id)
Esempio di risposta:
{
  "id": "vrf_01jc0t6fwwfgfsq1md24mhyztj",
  "status": "success",
  "metadata": {
    "correlation_id": "<string>"
  },
  "request_id": "<string>"
}
{
  "id": "vrf_01jc0t6fwwfgfsq1md24mhyztj",
  "status": "success",
  "metadata": {
    "correlation_id": "<string>"
  },
  "request_id": "<string>"
}
In presenza di anomalie, come un numero di telefono errato o una richiesta non valida, consulta le istruzioni di troubleshooting qui.
Passaggio 4: Invia segnali di rilevamento frodi
È tutto pronto con Prelude! Quest'ultimo passaggio è opzionale (ma caldamente consigliato): ti consente di sfruttare a pieno le potenzialità dell'API di Prelude, permettendo al sistema di mitigare attacchi come l'SMS pumping.
Puoi raccogliere i segnali dal dispositivo tramite gli SDK frontend di Prelude per iOS, Android, web, React Native e Flutter, trasmettendoli insieme a ogni richiesta di verifica in modo che Prelude possa filtrare le frodi, compreso l'SMS pumping, con una precisione ancora maggiore.
Potrai inoltre abilitare progressivamente nuove destinazioni geografiche e canali di messaggistica alternativi (come WhatsApp, RCS o Viber) a seconda delle tue esigenze di verifica utente.
Verifica e sicurezza garantite con gli OTP via SMS
Non ci sono dubbi: l'OTP via SMS aggiunge un livello di protezione fondamentale alla tua applicazione. Aiuta a proteggere gli account degli utenti, riduce il rischio di frodi e rafforza la fiducia, garantendo che solo gli utenti legittimi possano compiere azioni sensibili.
E il vantaggio principale? Configurare e implementare sistemi via SMS è facile e rapido, così come è immediato e intuitivo il loro utilizzo per gli utenti, che non hanno bisogno di installare app dedicate o gestire configurazioni complesse. Questo lo rende il punto di partenza perfetto per le aziende che vogliono introdurre un'autenticazione solida senza complicare l'esperienza d'uso.
Ciò non toglie che gli OTP via SMS presentino delle vulnerabilità. Nel concreto, molte realtà si trovano ad affrontare due sfide comuni:
Costi crescenti dovuti a tentativi di frode, abusi o instradamenti inefficienti
La ricerca del giusto compromesso tra sostenibilità economica e affidabilità, in particolare quando ci si espande in nuovi mercati
Seguendo le principali best practice e scegliendo il provider di OTP più adatto, le aziende di qualsiasi settore possono impiegare gli OTP via SMS per mettersi al riparo dalle frodi, ottimizzando al tempo stesso i costi e garantendo agli utenti un'esperienza d'uso più affidabile.
Inizia il tuo percorso con Prelude
Piattaforme come Prelude sono progettate per rispondere a queste esigenze, combinando in un'unica soluzione prevenzione delle frodi, instradamento intelligente e ottimizzazione della spesa.
Prelude Verify valuta ogni richiesta di verifica attraverso modelli di machine learning, basandosi su segnali quali indirizzo IP, ID del dispositivo e piattaforma utilizzata, bloccando le richieste sospette prima ancora che il codice venga spedito. I messaggi sono fatturati al costo effettivo dell'operatore senza alcun ricarico, e la dashboard permette di monitorare le performance (compresi i tassi di conversione) a livello globale e per singolo paese. Per uno scoring ancora più approfondito prima dell'iscrizione o della procedura KYC, la Watch API analizza indicatori avanzati come lo storico di portabilità del numero, l'uso di proxy residenziali e i numeri usa e getta.
Il risultato è un flusso OTP più performante, dove i messaggi vengono consegnati unicamente agli utenti reali: questo riduce le frodi, migliora la recapitabilità e abbatte i costi superflui, senza dover ricorrere a misure drastiche come il blocco di intere aree geografiche.
Grazie a sistemi antifrode all'avanguardia e analisi in tempo reale, le aziende possono scalare i propri sistemi di autenticazione in tutta sicurezza, mantenendo sotto controllo sia la protezione che i costi.
Vuoi portare la tua strategia di OTP via SMS a un livello superiore? Scopri come Prelude può ottimizzare il tuo flusso di autenticazione prenotando una demo della nostra API o provandola subito!
FAQ
Cosa significa la sigla OTP?
OTP è l'acronimo di One-Time Password o One-Time Passcode. Indica un codice univoco a validità temporale limitata, utilizzabile una sola volta per fini di autenticazione.
A cosa serve un codice OTP?
Un OTP è un codice breve generato casualmente e impiegato per l'autenticazione. Viene usato per convalidare l'identità di un utente durante accessi, registrazioni, transazioni economiche o altre azioni delicate.
Ad esempio, gli istituti bancari richiedono spesso un OTP per confermare un'operazione, accertandosi che sia eseguita dal legittimo intestatario del conto. Introducendo questa verifica addizionale, gli OTP proteggono i dati sensibili da accessi non autorizzati.
Cos'è la verifica con OTP via SMS?
La verifica tramite OTP via SMS è la procedura che permette di accertare l'identità di un utente inviando un codice monouso al suo cellulare tramite SMS, convalidando che il testo inserito sia corrispondente, non sia scaduto e non sia già stato utilizzato. Viene impiegata solitamente al login, alla creazione dell'account, nel ripristino delle password e in transazioni delicate come pagamenti o aggiornamenti del profilo.
Cosa si intende per OTP via SMS?
L'OTP via SMS prevede che la password temporanea venga recapitata nello specifico con un messaggio di testo, anziché via email, notifica push o applicazione di autenticazione. Il codice viene generato dal backend, inoltrato tramite un provider SMS al telefono dell'utente e digitato da quest'ultimo per concludere l'autenticazione, il tutto entro un intervallo temporale ridotto, normalmente di pochi minuti.
Quanto deve durare la validità di un codice OTP?
La maggior parte degli OTP rimane valida per una manciata di minuti. Un intervallo compreso tra 5 e 10 minuti rappresenta il bilanciamento ideale tra sicurezza e usabilità, con finestre temporali più brevi riservate alle transazioni ad alto rischio. In Prelude Verify, la durata di validità è configurabile direttamente dalla dashboard.
Un codice OTP può essere rubato?
I codici OTP possono essere sottratti attraverso pratiche fraudolente quali campagne di phishing, ingegneria sociale o truffe basate su SIM swapping.
Ad esempio, i truffatori possono ingannare gli utenti per farsi rivelare i codici o intercettare i messaggi impossessandosi del loro numero di telefono. Tuttavia, la breve durata di validità rende queste operazioni decisamente più difficili.
La raccomandazione fondamentale per gli utenti è quella di non comunicare mai i codici OTP a terzi; per le aziende, la regola è integrare livelli di sicurezza supplementari, come il rilevamento preventivo delle frodi prima dell'invio, una funzione inclusa in ogni piano di Prelude Verify.
Gli OTP via SMS sono ancora sicuri nel 2026?
Gli OTP via SMS sono affidabili per molteplici casi d'uso, ma possono comunque essere presi di mira da minacce come SIM swapping, intercettazioni e phishing. Per gli scenari ad alto rischio, gli OTP via SMS andrebbero impiegati all'interno di una strategia di autenticazione a più fattori (MFA) e non come soluzione isolata.
Detto questo, il grado di sicurezza raggiunto dipende molto dall'infrastruttura implementata. Le soluzioni OTP che integrano meccanismi antifrode nativi (come scoring del rischio e number intelligence) aiutano a bloccare i tentativi sospetti, innalzando notevolmente il livello di protezione generale.
L'OTP via SMS (One-Time Password) è un codice temporaneo monouso inviato tramite SMS per verificare l'identità di un utente durante l'accesso, la registrazione o una transazione sensibile. Oggi rappresenta la forma di autenticazione a due fattori più diffusa, ma recapitarlo in modo affidabile, sicuro e su larga scala è più complicato di quanto sembri.
Ma cos'è esattamente l'OTP via SMS e come funziona? Questa guida ti illustrerà i principi fondamentali degli OTP via SMS, tra cui:
Cos'è l'OTP via SMS e come funziona
Casi d'uso comuni e applicazioni pratiche dell'OTP via SMS
Vantaggi, potenziali rischi per la sicurezza e sfide legate all'uso degli OTP via SMS
Metodi di autenticazione alternativi
Best practice per un'implementazione efficace dell'OTP via SMS
Cosa valutare nella scelta di un provider di OTP
Come integrare l'OTP via SMS nella tua applicazione
Cos'è l'OTP via SMS?
Un OTP (One-Time Password) via SMS è un codice temporaneo e sicuro inviato tramite SMS (Short Message Service) al telefono cellulare di un utente. Viene utilizzato per verificare l'identità dell'utente durante il processo di autenticazione.
Gli OTP via SMS sono la forma di password monouso più utilizzata, ma costituiscono solo una parte di un ecosistema di autenticazione ben più ampio.
In genere, un OTP è un codice casuale di cifre compreso tra 4 e 8 cifre, valido una sola volta e con una scadenza molto breve, spesso di pochi minuti.
Gli OTP via SMS sono diventati un metodo di autenticazione estremamente diffuso a causa della crescente vulnerabilità delle password, che gli utenti tendono a scegliere troppo corte, semplici o che riutilizzano per più account.
Di conseguenza, le aziende possono proteggere meglio i propri clienti integrando gli OTP via SMS nei loro sistemi di autenticazione a due fattori (2FA).
Come funziona l'OTP via SMS?
Lo scopo principale di un OTP via SMS è aggiungere un ulteriore livello di protezione per i clienti, impedendo agli hacker di accedere agli account e sottrarre informazioni sensibili. Gli OTP via SMS riducono il rischio di questi attacchi, poiché i malintenzionati avrebbero bisogno non solo della password dell'utente, ma anche dell'accesso al suo dispositivo mobile.
Un sistema di OTP via SMS genera un codice monouso, lo recapita tramite un provider di messaggistica e lo verifica in tempo reale quando l'utente lo inserisce.
Sebbene all'apparenza sembri un processo semplice, si basa su un'infrastruttura articolata su più livelli, che comprende sistemi di backend, API, reti di telecomunicazione e meccanismi di convalida in tempo reale.
Funzionamento dettagliato, passaggio dopo passaggio
Ecco cosa accade concretamente dietro le quinte quando un OTP via SMS viene inviato e verificato:
L'utente avvia una richiesta
Il processo inizia quando un utente esegue un'azione che richiede una verifica (come la registrazione, l'accesso o la conferma di una transazione), chiedendogli di fornire il proprio numero di telefono.
L'applicazione raccoglie il numero di telefono dell'utente e invia una richiesta al backend.
Generazione dell'OTP
Il server di backend genera un OTP, composto solitamente da un numero casuale da 4 a 8 cifre. Per motivi di sicurezza, questo codice ha una validità temporale limitata, può essere usato una sola volta e viene spesso memorizzato temporaneamente in formato hash.
Invio dell'SMS tramite un'API per SMS
Il backend invia l'OTP all'utente tramite un gateway SMS utilizzando un'API. In questa fase, l'API gestisce la formattazione del messaggio, quindi la richiesta viene instradata a un provider SMS che predispone il messaggio per la consegna all'utente.
L'OTP viene instradato attraverso le reti degli operatori telefonici
Una volta uscito dal provider SMS, il messaggio transita attraverso le reti degli operatori mobili per raggiungere il dispositivo dell'utente.
In questo passaggio, le prestazioni sono fondamentali poiché diversi fattori possono compromettere la recapitabilità degli SMS. La velocità di consegna dipende spesso dalla qualità dell'instradamento; inoltre, paesi e operatori diversi incidono sulla latenza, senza contare che qualsiasi disservizio di rete può ostacolare il recapito.
L'utente riceve il codice
A questo punto, l'utente riceve il codice sul proprio dispositivo e lo inserisce nella schermata di accesso per autenticarsi. In questa fase, un'esperienza utente ottimale rende il codice facile da leggere e copiare, supportando la compilazione automatica e offrendo la possibilità di riprovare in caso di necessità.
Il backend verifica l'OTP
Infine, il backend convalida il codice inserito dall'utente verificando:
Se corrisponde all'OTP generato
Se il codice è ancora valido o è scaduto
Se l'OTP è già stato utilizzato con successo
Se la verifica ha esito positivo, l'utente viene autenticato e ottiene l'accesso. In caso contrario, gli viene chiesto di riprovare o di richiedere un nuovo codice.
Con Prelude Verify, i passaggi dal 2 al 6 vengono gestiti tramite un'unica API: Prelude genera il codice (da 4 a 8 cifre), lo instrada attraverso oltre 30 provider con fallback automatico e lo convalida nel momento in cui l'utente lo inserisce.
Esempio di OTP via SMS: come appare in concreto
Prendiamo il caso di un'app di incontri che fa della privacy il suo punto di forza, soprattutto per chi preferisce non rendere pubbliche le proprie strategie di corteggiamento.
Quando un utente avvia un'azione che richiede un OTP, come l'accesso all'app da un nuovo dispositivo, ecco cosa succede:
L'app non riconosce il dispositivo e propone l'invio di un codice di verifica tramite SMS per confermare l'identità dell'utente.
L'app richiede automaticamente al proprio provider di OTP via SMS di generare e recapitare un OTP al numero di cellulare dell'utente.
L'algoritmo del provider genera un codice casuale di 4 cifre e lo invia al telefono dell'utente, come mostrato nell'immagine qui sotto. I testi degli OTP via SMS seguono solitamente un modello fisso:
{{Code}} è il tuo codice di verifica per {{Name of the app}}.
L'utente inserisce questo codice nell'app di incontri. L'algoritmo del generatore di OTP convalida istantaneamente il codice, se corretto. A quel punto, l'utente ottiene l'accesso all'app.
E il grande vantaggio è che tutto avviene automaticamente, in meno di un minuto. Ci guadagnano tutti: l'utente, che vede i propri dati protetti con chiarezza, e l'app di incontri, che resta al sicuro dai malintenzionati.
Idealmente, il processo dovrebbe richiedere solo pochi secondi, purché il sistema utilizzato sia perfettamente ottimizzato. Anche se il flusso può sembrare lineare, la consegna dell'OTP dipende dalla sinergia tra diversi sistemi complessi:
Logiche di instradamento
Accordi diretti con gli operatori telefonici
Meccanismi di fallback
Sistemi di rilevamento delle frodi
Per questo, la qualità dell'infrastruttura determina se gli OTP arrivano all'istante o non vengono recapitati affatto.
TOTP o HOTP: qual è la differenza?
I codici OTP via SMS sono in genere codici casuali generati e memorizzati dal server. HOTP (HMAC-Based One-Time Password) e TOTP (Time-Based One-Time Password) sono i due algoritmi standard alla base delle app di autenticazione e dei token fisici; la differenza principale risiede nel fattore variabile utilizzato da ciascuno.
L'HOTP si basa su un contatore. Il contatore aumenta ogni volta che viene richiesto un OTP. Ciò significa che il codice resta valido finché non viene utilizzato o finché il contatore non avanza.
Il TOTP si basa invece sul tempo ed è valido solo per un intervallo specifico. Trascorso tale intervallo, può essere generato un nuovo OTP.
In questo senso, il TOTP è un algoritmo che genera password monouso univoche basandosi su un segreto condiviso (seed) e sull'ora corrente. Ciò significa che quando un utente prova ad accedere, l'app o il sito web genererà un codice a partire dal seed e da un fattore variabile. Se l'utente non inserisce il codice entro il tempo limite stabilito, il codice scade e sarà necessario richiederne uno nuovo.
A differenza del TOTP, che impiega l'orologio di sistema come fattore variabile, l'HOTP si affida a un contatore che si incrementa a ogni utilizzo. Di conseguenza, una password monouso tramite HOTP dura più a lungo rispetto a un TOTP, offrendo potenzialmente maggiore comodità agli utenti, che hanno più tempo per effettuare l'accesso prima che il codice scada, migliorando così l'esperienza d'uso.
La scelta tra i due dipende da vari elementi. Il TOTP è ampiamente utilizzato nei sistemi che richiedono codici di autenticazione temporanei a brevissima durata, come le piattaforme bancarie o i sistemi di accesso protetti da autenticazione a due fattori. Poiché i codici TOTP scadono rapidamente, riducono la finestra temporale in cui un codice intercettato può essere riutilizzato. Questo li rende particolarmente pratici per gli scenari di autenticazione in tempo reale in cui gli orologi del client e del server sono sincronizzati.
Ad esempio, il TOTP è comunemente impiegato per il login con 2FA tramite app come Google Authenticator o Microsoft Authenticator, oltre che per le verifiche nell'online banking, dove i codici a scadenza ravvicinata aiutano a mitigare il rischio di frode.
L'HOTP, d'altro canto, si adatta meglio ad ambienti in cui la sincronizzazione oraria è inaffidabile o assente, come i sistemi offline o i token hardware privi di orologio interno. Essendo basato su un contatore e non sul tempo, l'HOTP consente l'autenticazione senza richiedere una comunicazione costante con una sorgente oraria.
Continua a leggere: TOTP vs HOTP: qual è la differenza (e quale scegliere)?
I (numerosi) casi d'uso dell'OTP via SMS
Le aziende possono sfruttare gli OTP via SMS in molteplici modi per aumentare la sicurezza e la fiducia dei propri utenti. Tra i casi d'uso più frequenti troviamo:
Registrazione utenti: verifica l'identità dei nuovi iscritti e il loro numero di telefono durante la creazione dell'account.
Autenticazione a due fattori: aggiungi un ulteriore livello di protezione all'accesso con nome utente e password.
Reimpostazione password: rendi sicuro il ripristino di una password dimenticata o compromessa, evitando che gli utenti restino bloccati fuori dai loro profili.
Autenticazione da nuovi dispositivi: quando gli utenti accedono da dispositivi sconosciuti o mai usati prima, richiedere un OTP via SMS garantisce che siano i legittimi proprietari dell'account.
Autenticazione senza password (passwordless): se desideri consentire la registrazione solo tramite numero di cellulare, l'invio di un OTP ti aiuta a proteggere l'accesso.
Verifica delle transazioni: per qualsiasi operazione critica, come un bonifico o un pagamento online, l'OTP via SMS serve a confermare la validità della transazione.
Modifica dei dati dell'account: quando un utente desidera aggiornare informazioni sensibili, come l'indirizzo email o la password, verifica l'autenticità della richiesta con un OTP.
Attivazione di carte di pagamento: le nuove carte bancarie richiedono spesso l'attivazione tramite OTP per verificare che siano state effettivamente recapitate al legittimo titolare. Questo passaggio garantisce che solo il proprietario possa abilitare e usare la carta.
Applicazioni nel mondo reale
Abbiamo visto i principali scenari d'uso degli OTP via SMS, ed è per questo che le aziende di diversi settori li integrano oggi nei propri flussi di autenticazione per verificare l'identità degli utenti. Ecco come alcuni settori utilizzano gli OTP via SMS per proteggere i propri dati.
Transazioni sicure nel settore bancario e nel Fintech
Le banche gestiscono dati finanziari estremamente delicati e sono un bersaglio costante di attacchi informatici e frodi. Per questo motivo, la verifica tramite OTP via SMS è diventata una misura di sicurezza standard nel settore.
Per i clienti si tratta ormai di un'abitudine consolidata: ricevere un codice via SMS quando accedono all'online banking, eseguono una transazione o fanno un bonifico, a conferma del fatto che siano davvero loro ad autorizzare l'operazione.
Richiedendo un OTP all'accesso, al pagamento o al trasferimento di fondi, gli istituti finanziari introducono un livello di protezione basato sull'identità. In questo modo, anche se le credenziali di accesso dovessero essere compromesse, gli utenti non autorizzati non potranno accedere ai conti.
Prevenzione delle frodi nell'e-commerce e nel retail
Le frodi sono una delle criticità più serie nell'e-commerce, dove i truffatori cercano costantemente di sottrarre i dati degli acquirenti online meno cauti.
L'OTP via SMS aiuta i commercianti a blindare gli account dei clienti verificandone l'identità al momento dell'accesso, al checkout o all'autorizzazione del pagamento. Questo non solo riduce le transazioni fraudolente, ma consolida la fiducia dei clienti, dimostrando che le loro informazioni personali e finanziarie sono al sicuro.
Così facendo, le aziende possono rafforzare la sicurezza e la fiducia dei consumatori senza creare inutili ostacoli all'esperienza utente.
Protezione dei dati clinici nella sanità
Nel settore sanitario, i dati trattati sono strettamente confidenziali, il che rende le strutture un bersaglio privilegiato per gli hacker. L'OTP via SMS offre ai fornitori di servizi sanitari una barriera efficace per proteggere l'accesso ai portali dei pazienti, salvaguardare le informazioni e verificare che solo le persone autorizzate possano consultare o modificare le cartelle cliniche.
Questo aggiunge un livello di protezione fondamentale, prevenendo le violazioni dei dati e tutelando la privacy e la fiducia dei pazienti.
Protezione dei dati nei servizi della pubblica amministrazione
I portali governativi archiviano ed elaborano enormi quantità di dati riservati; la verifica tramite OTP è quindi fondamentale per mettere in sicurezza i servizi online, dalla dichiarazione dei redditi ai sistemi di voto, fino al rinnovo di patenti e documenti sensibili.
Gli OTP via SMS sono ideali in questo contesto per impedire accessi non autorizzati a informazioni classificate, garantendo che solo i titolari legittimi possano accedere ai propri fascicoli digitali.
Tutto ciò è essenziale per preservare la fiducia dei cittadini e rispettare le rigide normative in materia di protezione dei dati.
Protezione degli account sui social network
Le piattaforme social sono tra gli obiettivi principali per il furto di account, i furti d'identità e gli abusi, a causa della grande mole di dati personali che custodiscono, inclusi messaggi privati, foto e interazioni riservate. La sicurezza su queste piattaforme è quindi una priorità assoluta.
Gli OTP via SMS aggiungono un livello di protezione essenziale a questi profili verificando l'identità dell'utente ai tentativi di accesso, in particolare da nuovi dispositivi o posizioni sospette, oltre che durante la reimpostazione della password o altre operazioni ad alto rischio.
Ciò significa che, anche in caso di password compromessa, i malintenzionati non potranno accedere facilmente. Inoltre, la verifica tramite OTP via SMS in fase di registrazione riduce drasticamente la creazione di profili falsi e bot, contribuendo a un ambiente più sicuro e trasparente.
Integrando gli OTP via SMS nei flussi di autenticazione, le piattaforme possono ridurre i furti di identità, arginare la creazione di account fake e tutelare al meglio la privacy degli iscritti, rafforzando l'integrità complessiva del servizio.
Protezione delle piattaforme di e-learning e di esami online
Con la crescita della formazione a distanza, verificare l'identità degli utenti è diventato un requisito imprescindibile.
La verifica tramite OTP via SMS è essenziale per confermare l'identità degli studenti al momento dell'accesso e prima delle prove d'esame online, consentendo agli istituti educativi di offrire esperienze didattiche sicure e credibili. Garantisce inoltre che solo gli studenti legittimi possano visualizzare i propri voti e le proprie informazioni personali.
Settore | Caso d'uso | Vantaggi dell'OTP via SMS |
🏦 Banche e Fintech | Accessi, transazioni, bonifici e trasferimenti | ✅ Protezione aggiuntiva grazie alla verifica dell'identità ✅ Previene accessi non autorizzati in caso di furto credenziali |
🛒 E-commerce e Retail | Accesso all'account, checkout, autorizzazione pagamenti | ✅ Riduce le transazioni fraudolente ✅ Aumenta la fiducia dei clienti ✅ Attrito minimo per l'utente |
🏥 Sanità | Accesso al portale pazienti e gestione delle cartelle cliniche | ✅ Accesso ai dati riservato esclusivamente al personale autorizzato ✅ Protezione dei dati sensibili dei pazienti ✅ Tutela della privacy e della fiducia |
🏛️ Pubblica Amministrazione | Dichiarazione redditi, rinnovi documenti, voto online, portali sensibili | ✅ Impedisce accessi non autorizzati a dati riservati ✅ Assicura la conformità alle leggi sulla protezione dei dati ✅ Mantiene la fiducia dei cittadini |
📱 Telecomunicazioni | Registrazione SIM, variazioni account, modifiche contrattuali sensibili | ✅ Blocca gli accessi non autorizzati ✅ Verifica l'identità del cliente ✅ Previene frodi legate alle SIM e usi impropri |
🎓 Istruzione ed esami online | Accesso studenti, esami telematici, consultazione voti | ✅ Conferma l'identità degli studenti ✅ Garantisce che solo gli iscritti autorizzati sostengano gli esami ✅ Preserva l'affidabilità della formazione online |
L'OTP via SMS è sicuro? Rischi, limiti e quando evitarlo
Essendo un codice casuale monouso, l'OTP via SMS è molto efficace nel mitigare i rischi. Per intercettarlo, un truffatore dovrebbe indovinare ogni singola cifra in meno di cinque minuti: significa 10 possibilità per quattro posizioni, ovvero una probabilità su 10.000 di indovinare il codice corretto. Per un codice a 6 cifre, le probabilità scendono a una su 1.000.000.
A questa casualità si aggiunge il fatto che l'OTP è valido una sola volta e scade rapidamente. È come cercare un ago in un pagliaio, con la differenza che l'ago cambia pagliaio ogni minuto!
Senza contare che questi codici sono molto facili da implementare e configurare, rappresentando una soluzione ideale per le organizzazioni che cercano un livello di autenticazione superiore senza troppe complicazioni tecniche.
Aggiungere questa protezione è cruciale per le aziende che gestiscono informazioni riservate, dove fare affidamento solo sulla capacità degli utenti di creare password complesse non è affatto sufficiente.
Tuttavia, pur migliorando la sicurezza, gli OTP via SMS non sono del tutto infallibili. Esistono diversi rischi associati agli OTP inviati via SMS, tra cui:
Problemi di recapito: ritardi o mancate consegne possono peggiorare l'esperienza utente e l'affidabilità complessiva
Costi elevati: in particolare su larga scala o quando si gestiscono volumi internazionali
SIM swapping: il rischio che i malintenzionati prendano il controllo del numero di telefono dell'utente
Vulnerabilità del protocollo SS7: falle nell'infrastruttura di telecomunicazione che possono essere sfruttate dagli aggressori
Attacchi di phishing: gli utenti possono essere tratti in inganno e indotti a rivelare i propri OTP
Si tratta di rischi che le aziende possono limitare sensibilizzando i propri utenti, ma soprattutto affidandosi a un provider di OTP sicuro che prevenga attivamente le frodi.
In ogni caso, questi pericoli non possono essere azzerati solo educando gli utenti. Richiedono un'infrastruttura solida, monitoraggio costante e meccanismi avanzati di prevenzione delle frodi.
Quando evitare l'uso dell'OTP via SMS
Sebbene l'OTP via SMS sia pratico ed efficace per molti scenari, potrebbe non garantire una protezione adeguata nei contesti ad alto rischio.
Gli smartphone sono il mezzo più comodo per accedere ai servizi digitali. Tuttavia, sono anche un bersaglio comune di malware e furti di dati. Le aziende devono quindi valutare se questo canale sia abbastanza sicuro per proteggere i dati propri e dei propri clienti.
Più alto è il valore economico o informativo di un account o di una transazione, maggiore sarà l'incentivo per i malintenzionati a eludere le protezioni basate su SMS.
Caso d'uso | OTP via SMS consigliato? | Motivazione |
Registrazione utente | ✅ Sì | Veloce e senza attriti |
Login (app ordinarie) | ✅ Sì | Ottimo equilibrio tra UX e sicurezza |
Pagamenti | ⚠️ Dipende | È consigliabile aggiungere altri livelli di protezione |
Crypto / transazioni critiche | ❌ No | Troppo vulnerabile |
Accesso amministratore | ⚠️ Da abbinare a MFA | Richiede una protezione più rigorosa |
Nei contesti critici, le organizzazioni dovrebbero implementare meccanismi di autenticazione più robusti ed evitare di fare affidamento sull'OTP come unico fattore, a meno che non dispongano di un sistema OTP avanzato in grado di mitigare specificamente questi rischi (come vedremo più avanti).
OTP via SMS vs altri metodi di autenticazione
Non tutti i metodi di autenticazione offrono lo stesso livello di sicurezza. Sebbene l'OTP via SMS sia molto diffuso, approcci più recenti possono offrire difese più robuste, in particolare contro attacchi basati su phishing e SIM swap.
Ecco un confronto:
Metodo | Sicurezza | Semplicità d'uso | Resistenza al phishing | Costo |
OTP via SMS | ⚠️ Moderata | ✅ Molto semplice | ❌ Bassa | 💰 Medio–Alto (per SMS, varia per area geografica) |
OTP via WhatsApp | ⚠️ Moderata | ✅ Molto semplice | ❌ Bassa | 💰 Variabile (per messaggio, a seconda del paese) |
OTP via Email | ⚠️ Moderata | ✅ Semplice | ❌ Bassa | 💰 Basso (costo di recapito minimo) |
App di autenticazione | ✅ Alta | ⚠️ Media | ⚠️ Parziale | 💰 Basso (configurazione iniziale, gratuito per l'utente) |
Notifiche Push | ✅ Alta | ✅ Fluida | ⚠️ Parziale | 💰 Basso–Medio (dipende dall'infrastruttura) |
Passkey (WebAuthn) | 🔒 Molto alta | ✅ Immediata | ✅ Alta | 💰 Basso–Medio (costo di sviluppo, nessun costo ricorrente a utilizzo) |
Chiavi di sicurezza fisiche | 🔒 Molto alta | ⚠️ Meno pratica | ✅ Alta | 💰 Alto (acquisto del dispositivo hardware) |
Vale la pena notare che, a differenza di soluzioni come le app di autenticazione, gli OTP via SMS offrono un compromesso molto pratico tra sicurezza e facilità d'uso. Non richiedono l'installazione di app dedicate né dispositivi aggiuntivi, rendendo l'adozione rapida e immediata.
Alla fine, la vera sfida consiste nel trovare il giusto equilibrio tra una sicurezza solida e un'esperienza utente fluida.
Perché gli OTP via SMS possono fallire: le sfide principali da considerare
Gli OTP via SMS garantiscono praticità e un buon livello base di sicurezza, ma presentano limiti importanti, spesso dovuti a lacune nell'implementazione che le organizzazioni devono tenere in debita considerazione.
Vulnerabilità di sicurezza
Come abbiamo visto, gli OTP via SMS non sono immuni da attacchi: possono essere esposti a minacce come SIM swapping, attacchi al protocollo SS7 e phishing.
Poiché l'OTP via SMS verifica il possesso di un numero di telefono anziché accertare in modo rigoroso l'identità dell'individuo, può essere aggirato da malintenzionati determinati.
Costi
Sebbene l'OTP via SMS sia facile da implementare, i costi possono lievitare rapidamente, soprattutto per le aziende in rapida crescita o con milioni di utenti attivi.
Ecco alcune voci di spesa da considerare quando si progetta un sistema di autenticazione:
I costi vengono solitamente calcolati per ogni singolo messaggio inviato, il che significa che ogni tentativo di accesso o verifica genera una spesa.
I messaggi internazionali possono far impennare i costi in base al paese di destinazione e all'instradamento.
Possono insorgere costi extra dovuti a tentativi ripetuti a vuoto o a invii provocati da tentativi di frode.
Questi costi continuano a crescere man mano che l'azienda scala. Per consultare le tariffe effettive per messaggio e capire come calcolare il costo di una verifica completata, consulta la nostra guida ai prezzi delle API per SMS.
Recapitabilità degli OTP via SMS: latenza, instradamento e tassi di successo
La recapitabilità degli SMS indica la percentuale di messaggi inviati che vengono effettivamente consegnati e ricevuti dal destinatario. L'efficacia dell'OTP via SMS dipende quindi strettamente dalla capacità di recapitare i messaggi in modo affidabile e tempestivo.
Uno dei problemi maggiori nell'invio degli OTP è l'affidabilità delle reti. Interruzioni di servizio dell'operatore o altri disservizi infrastrutturali possono ritardare l'arrivo dell'SMS.
Inoltre, gli operatori mobili applicano policy interne e filtri antispam differenti che possono condizionare la consegna dei messaggi, arrivando talvolta a bloccarli del tutto prima che raggiungano l'utente.
A questo si aggiunge la complessità degli invii internazionali, legata agli accordi di interconnessione e alle infrastrutture dei singoli operatori. Alcuni carrier dispongono di un'infrastruttura internazionale nettamente migliore di altri, il che influisce direttamente sui tassi di consegna.
La soluzione migliore per superare i problemi di recapitabilità consiste nello scegliere sistemi intelligenti dotati di motori di instradamento multi-provider e multi-canale, capaci di trovare il percorso migliore per ciascun utente e garantire così il massimo tasso di recapito.
Su scala più ampia, anche le normative dei singoli paesi possono limitare la ricezione degli SMS. Alcuni stati impongono restrizioni severe sui contenuti transitati sulle proprie reti; in questi casi, gli operatori locali bloccano automaticamente i messaggi OTP che non si conformano agli standard normativi interni.
Considerando tutto ciò, la latenza di consegna non può mai essere data per scontata: i rallentamenti di rete possono causare ritardi anche di diversi minuti, rendendo l'OTP del tutto inutile entro la sua breve finestra di validità. Questo finisce per degradare l'esperienza utente e aumentare i tassi di abbandono.
Attriti nell'esperienza utente (UX Friction)
Anche se gli OTP via SMS sono facili da implementare, possono comunque introdurre attriti e compromettere l'esperienza complessiva.
I problemi di consegna dei messaggi, ad esempio, generano frustrazione nel cliente, con ricadute negative sulla percezione del brand.
Tra i disagi più comuni associati all'uso degli OTP via SMS troviamo:
Consegne ritardate o fallite che costringono l'utente a ripetere la richiesta più volte, portandolo spesso a spazientirsi e ad abbandonare l'operazione
La necessità per gli utenti di cambiare dispositivo o schermata per recuperare e copiare il codice
Il sovraccarico dell'assistenza clienti quando gli utenti riscontrano problemi nella ricezione dell'SMS
Nel tempo, queste criticità possono ridurre i tassi di conversione e la soddisfazione degli utenti. In altre parole, gli OTP via SMS funzionano davvero solo se il codice arriva all'istante e se il processo di inserimento e verifica da parte dell'utente è fluido e completamente ottimizzato.
Questo è indispensabile per evitare che i clienti abbandonino la fase di registrazione, riducendo drasticamente le conversioni.
Per affrontare queste sfide, le aziende dovrebbero valutare infrastrutture di autenticazione più evolute. Le soluzioni moderne per la gestione degli OTP aumentano affidabilità e sicurezza offrendo:
Instradamento intelligente e multi-routing per selezionare sempre il percorso di consegna ottimale
Fallback multi-canale (es. SMS, WhatsApp, email) per massimizzare i tassi di successo
Monitoraggio in tempo reale e rilevamento delle frodi per bloccare le attività sospette prima ancora dell'invio del messaggio
L'obiettivo è massimizzare il recapito riducendo al minimo costi, latenza e frodi.
I vantaggi dell'OTP via SMS
Nessun sistema è perfetto, ma nonostante le difficoltà operative che possono presentarsi, gli OTP via SMS offrono indiscutibili vantaggi a qualsiasi azienda cerchi un livello di protezione supplementare.
Maggiore sicurezza e riduzione delle frodi
Come evidenziato in precedenza, gli OTP via SMS forniscono una barriera di sicurezza fondamentale grazie all'impiego di codici a scadenza ravvicinata praticamente impossibili da indovinare. Questo aiuta le aziende a contrastare le frodi e a difendere gli account e i dati degli utenti da accessi non autorizzati, riducendo i rischi legati all'uso delle sole password tradizionali.
Maggiore fiducia da parte dei clienti
I timori legati alla sicurezza penalizzano le conversioni: secondo lo studio sul checkout 2025 del Baymard Institute, il 19% degli acquirenti online statunitensi ha dichiarato di aver abbandonato un acquisto nei tre mesi precedenti per mancanza di fiducia nella sicurezza dei dati della carta di credito sul sito. Mostrare misure di sicurezza ben visibili come la verifica via OTP aiuta a rassicurare i clienti sulla protezione dei propri dati personali e finanziari.
Accessibile a tutti gli utenti
L'SMS è una delle forme di 2FA più utilizzate al mondo. È accessibile a chiunque possieda un telefono cellulare, non richiede l'installazione di app aggiuntive né tecnologie complesse e si basa su un mezzo con cui tutti gli utenti hanno già totale familiarità.
Inoltre, l'SMS è supportato universalmente dagli operatori di rete mobile, rappresentando il canale perfetto per raggiungere una platea globale.
Autenticazione immediata
Grazie agli elevati tassi di recapito e apertura, l'SMS consente agli utenti di ricevere e utilizzare i propri OTP all'istante, offrendo un'esperienza di autenticazione fluida e veloce.
Facilità di implementazione
Integrare l'OTP via SMS nei propri sistemi è un'operazione semplice, che non richiede stravolgimenti infrastrutturali né investimenti ingenti in risorse di sviluppo.
La guida rapida di Prelude ti permette di inviare e verificare un codice in 2 minuti e 3 passaggi, grazie a SDK di backend pensati per Node.js, Python, Go, Kotlin/Java e Ruby.
Scalabilità
Come già accennato, l'SMS è uno dei canali di comunicazione più universali, in grado di funzionare anche senza connessione internet o senza dispositivi all'avanguardia.
Questo permette alle aziende di raggiungere un bacino di utenti più ampio, comunicando efficacemente con i clienti in qualsiasi area geografica.
In più, puoi espanderti in nuovi mercati senza doverti affidare a nuovi intermediari o canali diversi, specialmente se collabori con un servizio di OTP che integra già più provider nativamente.
Best practice per gli OTP via SMS
Implementare gli OTP via SMS richiede molto più del semplice invio di un codice. Ecco alcune best practice per ottimizzare la sicurezza, abbattere i costi e garantire un'esperienza utente impeccabile.
Contenuto del messaggio: i costi degli SMS dipendono dalla lunghezza dei caratteri, quindi mantieni il testo breve e dritto al punto. Inserisci il codice subito all'inizio del messaggio, in modo che gli utenti possano leggerlo e digitarlo comodamente nella tua applicazione senza dover alternare continuamente le schermate. Evita termini tecnici superflui e adotta un linguaggio sintetico che specifichi chiaramente lo scopo dell'OTP e il nome del tuo brand o della tua app.
Tempistiche: sembra scontato, ma assicurati che l'invio degli OTP via SMS sia istantaneo e privo di latenze. Imposta una finestra di scadenza molto breve per ridurre il margine d'azione degli aggressori.
Scegli un provider di OTP affidabile: affidati a un partner serio con un'infrastruttura solida, riconosciuto per l'elevata affidabilità e ottimi livelli di recapitabilità.
Configura opzioni di fallback: se un utente si trova in una zona con scarsa ricezione della rete cellulare, è opportuno disporre di canali alternativi di fallback come WhatsApp o Viber su cui reindirizzare l'OTP. Cerca un provider in grado di gestire questa operazione in modo del tutto automatico.
Consenti nuovi tentativi: gli utenti che non ricevono o non inseriscono l'OTP in tempo utile devono poter richiedere un nuovo codice; assicurati però di limitare il numero massimo di richieste possibili per prevenire attacchi di forza bruta.
Prevenzione frodi: per contrastare attacchi mirati, predisponi una strategia di difesa multilivello. I migliori provider di OTP integrano nativamente sistemi antifrode per garantire che il servizio rimanga protetto ed economicamente sostenibile.
I sistemi OTP più efficienti inviano meno codici e in modo più intelligente, minimizzando i rischi e massimizzando il tasso di recapito.
Continua a leggere: Best practice per gli OTP: come ridurre i costi e proteggere i tuoi utenti
Come scegliere un provider di OTP
Le soluzioni più efficaci per gli OTP via SMS non si limitano a recapitare semplici codici: il loro obiettivo primario è assicurarsi che quei codici raggiungano solo gli utenti legittimi, tenendo lontani i malintenzionati.
Scegliere il provider giusto è essenziale per ridurre i rischi tipici degli OTP via SMS e mantenere alti gli standard di sicurezza. Che tu utilizzi gli OTP per le registrazioni, le transazioni o il ripristino delle password, la tua scelta dovrebbe privilegiare affidabilità, protezione ed efficienza dei costi su scala, garantendo al contempo un'esperienza utente priva di frizioni. Nel paragrafo seguente esamineremo i fattori chiave da considerare.
Sicurezza e prevenzione delle frodi
Con l'aumento costante delle frodi e dei furti d'identità, un'infrastruttura OTP solida, affidabile e di alto livello è un requisito irrinunciabile. Meccanismi di protezione inadeguati espongono al rischio di furto di account (account takeover), fanno lievitare i costi dovuti ad abusi e compromettono la fiducia degli utenti e i tassi di conversione.
Nella valutazione dei fornitori, è fondamentale andare oltre la semplice generazione e convalida del codice. Un provider affidabile deve garantire difese antifrode avanzate, elevati standard di crittografia e certificazioni di conformità come SOC 2 o ISO 27001, oltre alla totale aderenza al GDPR.
Assicurati che il tuo sistema OTP offra un monitoraggio del traffico in tempo reale per individuare subito anomalie e comportamenti sospetti, unito a funzioni di number intelligence in grado di intercettare bot, spam e tentativi di frode prima che possano arrecare danni.
L'obiettivo deve essere fermare le frodi all'origine, non dopo che l'OTP è già stato inviato.
Instradamento intelligente e supporto multi-canale
Affidarsi a una sola rotta di consegna o a un singolo canale aumenta sensibilmente il rischio di disservizi, specie se la tua azienda si rivolge a una platea internazionale. Un provider OTP moderno deve disporre di instradamento intelligente per selezionare in modo dinamico la tratta più performante in base a velocità, costi e area geografica.
Il multi-routing assicura la distribuzione del tuo traffico SMS su più fornitori, mantenendo il recapito continuo anche se una linea principale dovesse fallire. Questa logica sceglie automaticamente la seconda miglior rotta disponibile, salvaguardando il tasso di recapito e ottimizzando i costi.
L'integrazione del supporto multi-canale con l'instradamento intelligente incrementa ulteriormente affidabilità e sicurezza. Con la possibilità di ripiegare su canali alternativi in caso di necessità, gli utenti completano l'autenticazione senza interruzioni, proteggendo il coinvolgimento e le conversioni.
Recapitabilità e copertura globale
Nel campo degli OTP, la rapidità è tutto: il codice deve raggiungere l'utente all'istante, ogni volta e senza eccezioni. Nella selezione del fornitore, verifica attentamente i tassi di recapito effettivi e la stabilità delle performance nei diversi paesi e con i vari operatori locali.
Un provider all'altezza deve assicurare un recapito costante in ogni occasione, forte di risultati comprovati nei tuoi mercati chiave. Questo aspetto è fondamentale per le realtà globali o in fase di espansione.
Ottimizzazione dei costi
Come accennato, i costi legati agli OTP possono crescere rapidamente con la scalabilità del business. La sfida consiste nel bilanciare la spesa con le imprescindibili esigenze di affidabilità.
Orienta la scelta verso provider che adottano modelli di prezzo flessibili e trasparenti, con dettagli chiari per paese e per tratta. Che si tratti di tariffe a consumo (pay-as-you-go) o di piani mensili, assicurati che la proposta rispetti il tuo budget e accompagni la tua crescita nel tempo.
Oltre al listino prezzi base, l'instradamento intelligente e il rilevamento delle frodi giocano un ruolo determinante nel controllo dei costi, riducendo gli invii inutili e instradando i messaggi sui canali più convenienti.
Prestazioni e scalabilità
L'affidabilità è la caratteristica imprescindibile per qualsiasi sistema di OTP: qualsiasi rallentamento o malfunzionamento impedisce agli utenti di accedere al servizio.
Il tuo provider di OTP deve sostenere la crescita della tua attività senza difficoltà. Un'infrastruttura efficiente deve prevedere meccanismi di auto-scaling capaci di gestire picchi improvvisi di traffico mantenendo invariata la velocità di esecuzione.
In breve, il provider deve saper gestire volumi di traffico variabili e le diverse limitazioni tecniche presenti a livello globale.
Assistenza clienti
In caso di imprevisti tecnici, poter contare su un team di assistenza dedicato, pronto e reattivo è indispensabile per mantenere i tuoi processi di autenticazione sempre operativi.
Questo fattore è ancora più critico se si pensa che un problema nell'autenticazione si traduce immediatamente in blocchi per gli utenti, calo delle conversioni e perdite economiche. Un supporto tempestivo ed efficace distribuito su diversi fusi orari fa la differenza.
Scegli un fornitore che metta a disposizione specialisti in grado di comprendere la tua architettura, supportarti nella risoluzione dei problemi in tempo reale e segnalare tempestivamente anomalie prima che queste impattino l'esperienza degli utenti.
Monitoraggio e analytics
Disporre di una dashboard di analisi completa è indispensabile per comprendere a fondo e ottimizzare le prestazioni dei tuoi codici OTP.
La piattaforma dovrebbe offrire piena visibilità in tempo reale sulle metriche chiave: percentuali di recapito, tassi di conversione, volumi di autenticazione e tempi di verifica. Questi dati consentono di individuare rapidamente gli intoppi, verificare la latenza e tracciare lo stato di ogni messaggio attraverso i diversi operatori e paesi.
In questo modo potrai migliorare con continuità l'efficienza della consegna, ridurre i fallimenti e garantire un'esperienza utente eccellente.
Facilità di integrazione
La semplicità di integrazione è decisiva per la velocità con cui puoi configurare, avviare e scalare la tua architettura di autenticazione.
Cerca provider che forniscano API e SDK chiari e ben documentati per i principali linguaggi di programmazione, così da rendere l'implementazione rapida e lineare. La soluzione deve inserirsi senza attriti nei tuoi sistemi e flussi di lavoro esistenti, accelerando il time-to-market.
Checklist rapida di valutazione
✅ Include il rilevamento delle frodi prima dell'invio degli OTP? ✅ Supporta la consegna multi-canale con opzioni di fallback? ✅ È in grado di ottimizzare l'instradamento per costi e prestazioni di consegna? ✅ Offre visibilità e analytics in tempo reale? ✅ Scala in modo affidabile con la crescita della tua base utenti? ✅ Fornisce un'assistenza clienti reattiva e affidabile in caso di problemi?
Come implementare l'OTP via SMS nella tua applicazione
Prima di iniziare lo sviluppo, vale la pena valutare se creare un sistema proprietario o affidarsi a un provider specializzato. I compromessi in termini di costi di sviluppo, esposizione alle frodi e tempi di rilascio non sono sempre evidenti fin da subito. La nostra guida alla scelta tra build e buy per la verifica OTP approfondisce l'argomento nel dettaglio.
1. Scegli il tuo provider di servizi OTP
Al momento di selezionare un provider di servizi OTP, dovrai considerare quali funzionalità rispondono meglio ai tuoi requisiti: velocità e affidabilità, facilità di implementazione, opzioni di integrazione o modello di prezzo (o l'insieme di tutti questi aspetti), come abbiamo visto nella sezione precedente.
Verifica inoltre se il fornitore mette a disposizione SDK per il tuo linguaggio di programmazione preferito, per facilitare l'integrazione. Ad esempio, Prelude offre SDK per molti dei linguaggi più diffusi, come Node, Go o Python.
2. Integra l'API per SMS del provider
Dopo aver scelto il fornitore, puoi impiegare la sua API per SMS per integrare la funzionalità OTP all'interno della tua applicazione. Il provider ti fornirà una chiave API o un token con cui configurare il servizio.
3. Testa l'integrazione
Prima di passare alla fase di produzione con il tuo fornitore, assicurati di eseguire test approfonditi sull'integrazione. Puoi utilizzare numeri di telefono di test per verificare che i messaggi arrivino regolarmente a destinazione, monitorando poi i log all'interno della dashboard del provider per accertarti che gli utenti ricevano effettivamente i loro OTP.
4. Monitora e scala
Quando il servizio è a regime, pianifica controlli periodici per monitorare i costi e i volumi di SMS inviati, così da tenere sotto controllo le prestazioni di acquisizione. Alcuni fornitori come Prelude offrono ai propri clienti dashboard e strumenti analitici dedicati, utili a comprendere a fondo i KPI dell'autenticazione utente e a individuare nuove opportunità di miglioramento.
Inizia a usare l'OTP via SMS con Prelude Verify
Puoi inviare e verificare un codice in 2 minuti e 3 semplici passaggi integrando l'API di Prelude Verify da qualsiasi linguaggio, raggiungendo così i tuoi utenti in tutto il mondo attraverso molteplici canali di messaggistica.
Passaggio 1: Registrati e ottieni la tua chiave API
Per usufruire dei servizi di verifica di Prelude, hai bisogno di una chiave API:
Crea un account su Prelude.
Nella dashboard di Prelude, vai su All Services > Configure > Keys.
Genera una nuova chiave API e conservala in modo sicuro.
La tua chiave API serve per autenticare le richieste e deve rimanere rigorosamente riservata.
Passaggio 2: Invia un codice di verifica
Per verificare un numero di telefono, il primo passaggio consiste nell'inviare una password monouso (OTP). Utilizza l'endpoint /v2/verification per generare e inviare il messaggio contenente il codice. Puoi consultare l'elenco dei parametri configurabili, come la lunghezza del codice o il Sender ID, nella nostra documentazione.
Esempio di richiesta:
import os
from prelude_python_sdk import Prelude

client = Prelude()

verification = client.verification.create(
    target={
        "type": "phone_number",
        "value": "+30123456789",
    },
)

print(verification.id)
Esempio di risposta:
{
  "id": "vrf_01jc0t6fwwfgfsq1md24mhyztj",
  "status": "success",
  "method": "message",
  "metadata": {
    "correlation_id": "<string>"
  },
  "request_id": "<string>"
}
Passaggio 3: Verifica il codice
Non appena l'utente riceve l'OTP, lo inserisce all'interno della tua applicazione. Procedi quindi a validare il codice attraverso l'endpoint /v2/verification/check.
Esempio di richiesta:
import os
from prelude_python_sdk import Prelude

client = Prelude()

check = client.verification.check(
  target={
    "type": "phone_number",
    "value": "+30123456789",
  },
  code="123456",
)

print(check.id)
Esempio di risposta:
{
  "id": "vrf_01jc0t6fwwfgfsq1md24mhyztj",
  "status": "success",
  "metadata": {
    "correlation_id": "<string>"
  },
  "request_id": "<string>"
}
In presenza di anomalie, come un numero di telefono errato o una richiesta non valida, consulta le istruzioni di troubleshooting qui.
Passaggio 4: Invia segnali di rilevamento frodi
È tutto pronto con Prelude! Quest'ultimo passaggio è opzionale (ma caldamente consigliato): ti consente di sfruttare a pieno le potenzialità dell'API di Prelude, permettendo al sistema di mitigare attacchi come l'SMS pumping.
Puoi raccogliere i segnali dal dispositivo tramite gli SDK frontend di Prelude per iOS, Android, web, React Native e Flutter, trasmettendoli insieme a ogni richiesta di verifica in modo che Prelude possa filtrare le frodi, compreso l'SMS pumping, con una precisione ancora maggiore.
Potrai inoltre abilitare progressivamente nuove destinazioni geografiche e canali di messaggistica alternativi (come WhatsApp, RCS o Viber) a seconda delle tue esigenze di verifica utente.
Verifica e sicurezza garantite con gli OTP via SMS
Non ci sono dubbi: l'OTP via SMS aggiunge un livello di protezione fondamentale alla tua applicazione. Aiuta a proteggere gli account degli utenti, riduce il rischio di frodi e rafforza la fiducia, garantendo che solo gli utenti legittimi possano compiere azioni sensibili.
E il vantaggio principale? Configurare e implementare sistemi via SMS è facile e rapido, così come è immediato e intuitivo il loro utilizzo per gli utenti, che non hanno bisogno di installare app dedicate o gestire configurazioni complesse. Questo lo rende il punto di partenza perfetto per le aziende che vogliono introdurre un'autenticazione solida senza complicare l'esperienza d'uso.
Ciò non toglie che gli OTP via SMS presentino delle vulnerabilità. Nel concreto, molte realtà si trovano ad affrontare due sfide comuni:
Costi crescenti dovuti a tentativi di frode, abusi o instradamenti inefficienti
La ricerca del giusto compromesso tra sostenibilità economica e affidabilità, in particolare quando ci si espande in nuovi mercati
Seguendo le principali best practice e scegliendo il provider di OTP più adatto, le aziende di qualsiasi settore possono impiegare gli OTP via SMS per mettersi al riparo dalle frodi, ottimizzando al tempo stesso i costi e garantendo agli utenti un'esperienza d'uso più affidabile.
Inizia il tuo percorso con Prelude
Piattaforme come Prelude sono progettate per rispondere a queste esigenze, combinando in un'unica soluzione prevenzione delle frodi, instradamento intelligente e ottimizzazione della spesa.
Prelude Verify valuta ogni richiesta di verifica attraverso modelli di machine learning, basandosi su segnali quali indirizzo IP, ID del dispositivo e piattaforma utilizzata, bloccando le richieste sospette prima ancora che il codice venga spedito. I messaggi sono fatturati al costo effettivo dell'operatore senza alcun ricarico, e la dashboard permette di monitorare le performance (compresi i tassi di conversione) a livello globale e per singolo paese. Per uno scoring ancora più approfondito prima dell'iscrizione o della procedura KYC, la Watch API analizza indicatori avanzati come lo storico di portabilità del numero, l'uso di proxy residenziali e i numeri usa e getta.
Il risultato è un flusso OTP più performante, dove i messaggi vengono consegnati unicamente agli utenti reali: questo riduce le frodi, migliora la recapitabilità e abbatte i costi superflui, senza dover ricorrere a misure drastiche come il blocco di intere aree geografiche.
Grazie a sistemi antifrode all'avanguardia e analisi in tempo reale, le aziende possono scalare i propri sistemi di autenticazione in tutta sicurezza, mantenendo sotto controllo sia la protezione che i costi.
Vuoi portare la tua strategia di OTP via SMS a un livello superiore? Scopri come Prelude può ottimizzare il tuo flusso di autenticazione prenotando una demo della nostra API o provandola subito!
FAQ
Cosa significa la sigla OTP?
OTP è l'acronimo di One-Time Password o One-Time Passcode. Indica un codice univoco a validità temporale limitata, utilizzabile una sola volta per fini di autenticazione.
A cosa serve un codice OTP?
Un OTP è un codice breve generato casualmente e impiegato per l'autenticazione. Viene usato per convalidare l'identità di un utente durante accessi, registrazioni, transazioni economiche o altre azioni delicate.
Ad esempio, gli istituti bancari richiedono spesso un OTP per confermare un'operazione, accertandosi che sia eseguita dal legittimo intestatario del conto. Introducendo questa verifica addizionale, gli OTP proteggono i dati sensibili da accessi non autorizzati.
Cos'è la verifica con OTP via SMS?
La verifica tramite OTP via SMS è la procedura che permette di accertare l'identità di un utente inviando un codice monouso al suo cellulare tramite SMS, convalidando che il testo inserito sia corrispondente, non sia scaduto e non sia già stato utilizzato. Viene impiegata solitamente al login, alla creazione dell'account, nel ripristino delle password e in transazioni delicate come pagamenti o aggiornamenti del profilo.
Cosa si intende per OTP via SMS?
L'OTP via SMS prevede che la password temporanea venga recapitata nello specifico con un messaggio di testo, anziché via email, notifica push o applicazione di autenticazione. Il codice viene generato dal backend, inoltrato tramite un provider SMS al telefono dell'utente e digitato da quest'ultimo per concludere l'autenticazione, il tutto entro un intervallo temporale ridotto, normalmente di pochi minuti.
Quanto deve durare la validità di un codice OTP?
La maggior parte degli OTP rimane valida per una manciata di minuti. Un intervallo compreso tra 5 e 10 minuti rappresenta il bilanciamento ideale tra sicurezza e usabilità, con finestre temporali più brevi riservate alle transazioni ad alto rischio. In Prelude Verify, la durata di validità è configurabile direttamente dalla dashboard.
Un codice OTP può essere rubato?
I codici OTP possono essere sottratti attraverso pratiche fraudolente quali campagne di phishing, ingegneria sociale o truffe basate su SIM swapping.
Ad esempio, i truffatori possono ingannare gli utenti per farsi rivelare i codici o intercettare i messaggi impossessandosi del loro numero di telefono. Tuttavia, la breve durata di validità rende queste operazioni decisamente più difficili.
La raccomandazione fondamentale per gli utenti è quella di non comunicare mai i codici OTP a terzi; per le aziende, la regola è integrare livelli di sicurezza supplementari, come il rilevamento preventivo delle frodi prima dell'invio, una funzione inclusa in ogni piano di Prelude Verify.
Gli OTP via SMS sono ancora sicuri nel 2026?
Gli OTP via SMS sono affidabili per molteplici casi d'uso, ma possono comunque essere presi di mira da minacce come SIM swapping, intercettazioni e phishing. Per gli scenari ad alto rischio, gli OTP via SMS andrebbero impiegati all'interno di una strategia di autenticazione a più fattori (MFA) e non come soluzione isolata.
Detto questo, il grado di sicurezza raggiunto dipende molto dall'infrastruttura implementata. Le soluzioni OTP che integrano meccanismi antifrode nativi (come scoring del rischio e number intelligence) aiutano a bloccare i tentativi sospetti, innalzando notevolmente il livello di protezione generale.
Inizia a ottimizzare il tuo flusso di Auth
Invia SMS di verifica in tutto il mondo al miglior prezzo, con la massima recapitabilità e senza spam.