Alternativas a Auth0 en 2026: Guía del Comprador
Qué evaluar realmente antes de apagar Auth0, más allá del precio.
Rowan Haddad
Responsable de Contenido y SEO
Síntesis
La mejor alternativa a Auth0 depende de tu motivo para cambiar: Clerk para la DX más rápida y startups tempranas; WorkOS para SSO empresarial; Amazon Cognito para entornos 100 % AWS; Keycloak o FusionAuth para control autoalojado; y Prelude Auth cuando buscas unificar autenticación, detección de fraude y confianza de sesión.
Si buscas una alternativa a Auth0, seguramente no buscas solo autenticación.
Estás evaluando cuánto delegar en una sola plataforma, cuánto construir internamente y si tu sistema aguantará clientes enterprise, fraude y agentes de IA actuando por tus usuarios.
Auth0 sigue siendo de las plataformas más maduras del mercado y, para muchos equipos, sigue siendo la opción correcta.
Pero el mercado ha cambiado bastante. Han surgido nuevas plataformas con otras prioridades: DX, SSO enterprise, control open source o una autenticación integrada con señales de fraude y confianza de sesión, en vez de depender de sistemas secundarios.
Aquí tienes un marco para evaluar los pros y contras de cada opción y elegir la que mejor encaje con tu arquitectura.
Cómo evaluamos estas plataformas
En lugar de contar features, las analizamos en seis dimensiones clave:
Capacidades de autenticación
Autorización
Contexto de identidad
Madurez para enterprise
Experiencia de desarrollo (DX)
Coste total de propiedad (TCO)
Los precios, límites y features citados reflejan datos públicos de mediados de 2026. Este ecosistema evoluciona rápido: los proveedores lanzan mejoras y ajustan planes constantemente. Aun así, estas seis dimensiones sirven para comparar cualquier plataforma hoy y dentro de un año. Tómate las cifras como una foto actual, no una garantía, y confirma con cada proveedor antes de decidir.
La pregunta detrás de la pregunta
Los equipos suelen buscar alternativas a Auth0 por cinco motivos:
Costes difíciles de predecir al escalar usuarios o clientes enterprise. El tier gratuito de Auth0 cubre 25.000 MAU con una conexión SSO; B2B Essentials incluye tres y Professional cinco. Cada conexión extra cuesta 100 $/mes, disparando la factura con cada cliente enterprise.
La autenticación es solo una pieza de un reto mayor: detección de fraude, confianza del dispositivo e identidad de agentes de IA.
Buscan más control de infraestructura y de la ubicación de los datos.
Prefieren una DX más ágil frente a plataformas saturadas de dashboards.
Van a reemplazar un sistema propio y no quieren volver a tropezar con la misma piedra.
El punto clave: son problemas distintos. Quien supera el límite de SSO en Auth0 no busca lo mismo que quien necesita frenar fraude o gestionar agentes de IA.
Tener claro por qué buscas alternativa suele señalar directamente cuál es la adecuada.
Marco para evaluar plataformas de autenticación
Casi cualquier solución madura soporta hoy passkeys, OAuth, SAML, login social y MFA. Las diferencias reales están en otra parte.
Área de evaluación | Pregunta clave |
Autenticación | ¿Soporta todos los métodos de login que necesitas? |
Autorización | ¿Se adapta a tu modelo de permisos? |
Contexto de identidad | ¿Analiza dispositivos, sesiones y riesgo, o solo logins exitosos? |
Madurez para enterprise | ¿Incluye SAML, SCIM, multi-tenant y administración enterprise? |
Experiencia de desarrollo | ¿Qué tan fácil es implementar, personalizar y migrar? |
Coste total de propiedad | Más allá de la licencia, ¿cuánto cuesta en ingeniería y operaciones? |
El contexto de identidad marca la diferencia
Hace cinco años la batalla eran los métodos de login. Hoy, casi todas soportan passkeys, passwordless, social login, MFA, OAuth y SSO enterprise.
El reto real viene después del login: ¿Reconoce la plataforma un dispositivo de confianza? ¿Detecta sesiones anómalas? ¿Distingue a un humano de un agente de IA que actúa en su nombre? ¿Aplica autenticación escalonada (step-up) ante acciones críticas?
Eso es el contexto de identidad. La gran diferencia entre plataformas ya no es validar accesos, sino que las aplicaciones modernas exigen contexto junto a la autenticación para tomar decisiones críticas de seguridad.
Prelude Auth nace para resolver esto. Ante una acción sensible, Prelude envía la petición a tu backend con datos del dispositivo, plataforma e IP para que tus reglas decidan si autorizar, pedir verificación extra o bloquear. Además, actúa como servidor de autorización OAuth para clientes MCP, permitiendo a agentes de IA autenticarse contra tus usuarios.
Principales alternativas a Auth0
Comparativa rápida de las principales opciones:
Plataforma | Ideal para | Modelo de precios | Self-hosted | Señales de fraude nativas |
|---|---|---|---|---|
Auth0 (referencia) | Plataforma de identidad madura y generalista | Por MAU; gratis hasta 25.000 MAU con 1 conexión SSO | No | Protección brute-force base; detección de bots y MFA adaptativo como add-ons |
Clerk | DX rápida para startups | Gratis hasta 50.000 MRU en plan Hobby | No | Toggles para bots y credential stuffing |
WorkOS | SSO enterprise y B2B | AuthKit gratis hasta 1M MAU; SSO por conexión | No | Radar integrado en el login de AuthKit |
Amazon Cognito | Equipos sobre AWS | Por MAU; tier gratis según nivel y método de acceso | No | Auth adaptativa en tier Plus (de pago) |
Keycloak | Control open source total | Gratis, open source | Sí | Bloqueos brute-force y reCAPTCHA |
FusionAuth | Control self-hosted | Community edition self-hosted gratis; planes de pago | Sí | Detección de amenazas en tiers de pago |
Stytch (Twilio) | APIs orientadas a passwordless | Gratis hasta 10.000 MAU | No | Fingerprinting de dispositivos con MFA adaptativo |
Stack Auth | Auth gestionada para startups | Open source | Sí | No es funcionalidad principal |
Better Auth (Vercel) | Apps TypeScript-first | Open source (MIT) | Sí | No es funcionalidad principal |
Prelude Auth | Auth, fraude y sesiones en un solo sistema | Por MAU, sin saltos bruscos de tramo | No (alojado en la UE) | Señales compartidas con los productos de verificación y fraude de Prelude |
Clerk
Ideal para: Máxima velocidad de desarrollo en startups y equipos de producto.
Clerk es una plataforma gestionada enfocada en acortar tiempos con componentes de UI cuidados, SDKs nativos y una DX sobresaliente para proyectos desde cero.
Su modelo de precios mejoró con las Monthly Retained Users (MRU), ampliando notablemente su capa gratuita real frente al clásico cómputo por MAU.
Clerk ofrece autenticación escalonada con su función Reverification. Su punto débil es la profundidad de señal tras el trigger: la protección contra bots y credential-stuffing son simples interruptores en el dashboard, no una puntuación continua de riesgo, limitando la reacción a eventos como "nuevo dispositivo" o "MFA activo". Si tu prioridad es salir a producción rápido y tu riesgo de fraude es bajo, es de las alternativas más sólidas.
WorkOS
Ideal para: SSO enterprise e infraestructura B2B.
WorkOS destaca por simplificar la identidad corporativa: SAML, SCIM y sincronización de directorios sin fricción. AuthKit, su capa de acceso para usuarios, es gratis hasta 1 millón de MAU, cobrando el SSO por conexión individual en lugar de empaquetarlo.
Lanzó Step-Up Auth en julio de 2026, cubriendo una carencia histórica. Su módulo anti-fraude, Radar, viene integrado directamente en el flujo de AuthKit para bloquear, retar o notificar accesos sospechosos en el momento del login (sin modificar el acceso de sesión a posteriori). Para vender a clientes enterprise, sigue siendo un referente indiscutible.
Amazon Cognito
Ideal para: Equipos integrados a fondo en el ecosistema AWS.
Cognito es el servicio gestionado de AWS y ofrece costes muy competitivos si ya operas en su nube, sobre todo integrado con Lambda, IAM y API Gateway. Su tier gratuito varía: Essentials y Lite incluyen 10.000 MAU gratis para accesos directos y sociales; el plan Plus no incluye capa gratis y los usuarios federados vía SAML u OIDC solo tienen 50 MAU gratis. Los pools creados antes del 22 de noviembre de 2024 conservan las 50.000 MAU gratis.
La contrapartida es la complejidad. La autenticación adaptativa y la detección de credenciales comprometidas exigen el tier Plus de pago, y una protección anti-fraude real obliga a encadenar otros servicios: AWS WAF para tráfico (cuyas reglas para account takeover y registro no aplican directo a pools de Cognito) e integraciones con Vonage para fraude por SMS. Además, Amazon Fraud Detector cerró el acceso a nuevos clientes en noviembre de 2025.
Esa flexibilidad es útil para ciertos equipos, pero eleva la carga operativa frente a opciones más directas.
Keycloak y FusionAuth
Ideal para: Equipos que priorizan control total e infraestructura propia.
Son plataformas autohospedadas (Keycloak es open source y FusionAuth ofrece una Community edition gratis) pensadas para evitar vendor lock-in y blindar los datos. Keycloak es proyecto incubado de la CNCF desde 2023 impulsado por Red Hat; FusionAuth tiene enfoque dev-first con planes de pago para detección avanzada de amenazas. Ambas son soluciones maduras y cumplen al detalle los estándares de autenticación.
El coste es la carga operativa. La protección nativa de Keycloak se limita a bloqueos brute-force y reCAPTCHA; un análisis de fraude más granular, reputación de dispositivos o validación continua de sesión exige integrar sistemas externos. El equipo asume tanto el mantenimiento de la identidad como el de cada capa añadida.
Stytch
Ideal para: APIs flexibles y arquitecturas enfocadas en passwordless.
Stytch es un proveedor centrado en APIs ágiles y passwordless. Conecta el fingerprinting de dispositivos directamente con MFA adaptativo, aportando más contexto de identidad que la media y convirtiéndose en una de las pocas opciones dev-first con señales de fraude nativas.
Twilio cerró la compra de Stytch el 14 de noviembre de 2025. El producto no ha variado, pero conviene considerar que ahora depende del roadmap de una gran plataforma de comunicaciones y no de una herramienta independiente.
Stack Auth y Better Auth
Ideal para: Startups modernas y stacks TypeScript-first.
Stack Auth es una librería open source con tracción gracias a su foco en DX y en evitar el vendor lock-in, posicionándose como reemplazo libre de Auth0 o Clerk.
Better Auth nació con esa misma premisa: un framework TypeScript-first pensado para correr en tu propio backend. Tras absorber Auth.js/NextAuth.js, fue adquirido por Vercel en julio de 2026. Mantendrá su carácter open source y framework-agnostic, con el foco puesto en flujos con agentes bajo el Agent Auth Protocol. Si la identidad de agentes impulsa tu búsqueda, tenlo en cuenta: ya no es un proyecto aislado, cuenta con el respaldo de Vercel.
Ninguna de las dos integra análisis de fraude avanzado hoy. En fases iniciales esto suele ser razonable. Con Better Auth convendrá revisar su propuesta en cuanto lance las novedades de autenticación para agentes impulsadas por Vercel.
Dónde encaja Prelude Auth
Cada plataforma prioriza un compromiso distinto: Clerk la velocidad dev; WorkOS la identidad enterprise; Cognito la integración y costes en AWS; Keycloak y FusionAuth el control total; Stack Auth y Better Auth la apertura del código.
Ideal para: Equipos que buscan autenticación, detección de fraude y sesiones confiables en un solo sistema, sin silos.
Se nota en el producto: el selector superior permite alternar entre Auth, Verify, Watch y el resto sin cambiar de panel ni cuenta. Inteligencia de números, verificación y anti-fraude conviven junto a la autenticación, sin necesidad de conectar piezas externas.
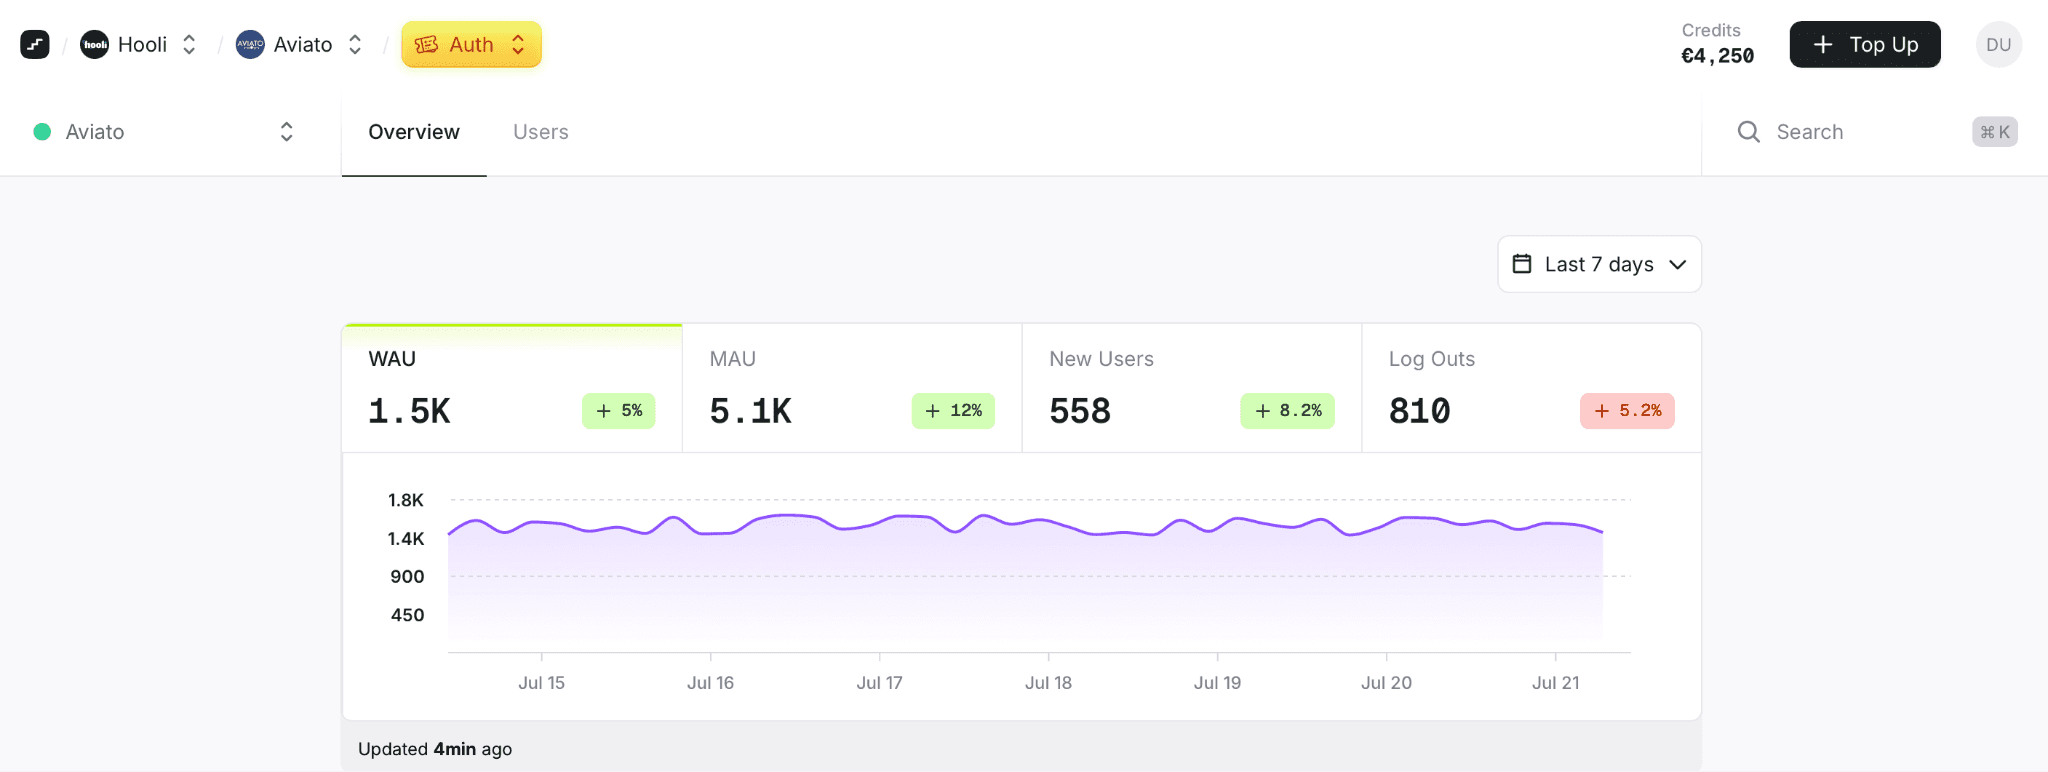
Prelude Auth es una API de autenticación con soporte para OTP por SMS y email, contraseñas, passkeys, login social (Google, Apple, Microsoft, GitHub y Okta) y SAML SSO, además de gestión de sesiones y step-up auth para flujos críticos. Comparte telemetría con los motores de verificación y fraude de Prelude en lugar de operar como un módulo aislado.
Su principio base es otro: en vez de tratar auth, análisis de fraude y confianza de sesión como sistemas aislados que se coordinan tras el login, Prelude los unifica en una sola decisión de identidad.
La verificación no termina con el login. Señales como la identidad del dispositivo, la huella de red, verificaciones previas e inteligencia contra el fraude se arrastran a las decisiones posteriores. La autenticación pasa a ser acumulativa, no sin estado, un enfoque detallado en por qué la autenticación, el fraude y los agentes acaban separados en tres sistemas.
Este enfoque resulta clave en apps con usuarios enterprise, operaciones financieras o agentes de IA. La pregunta deja de ser "¿quién inició sesión?" y pasa a ser "¿cuánta confianza merece esta sesión ahora mismo?".
En el día a día, esto cambia las reglas del juego.
Puedes enrutar peticiones step-up a tu propio backend para decidir si pedir verificación, bloquear o autorizar con todo el contexto, sin reglas rígidas de plataforma.
Y reduce fricción: los permisos step-up son temporales y quedan vinculados a la sesión; el usuario no repite el reto para la misma acción hasta que expire el plazo.
Tokens asegurados con RFC 9449 DPoP y PKCE, SAML SSO disponible de base, certificación SOC 2 Tipo II, ISO 27001, cumplimiento de RGPD y hosting íntegro en la UE sin exposición al CLOUD Act de EE. UU. (un plus frente a Auth0 al pertenecer a Okta). El precio va por MAU, similar a Auth0, pero sin penalizaciones agresivas por superar límites de conexión o usuarios.
No encaja para todo el mundo. Si tu urgencia es desplegar un login rápido hoy mismo, Clerk es más directo. Si el reto es solo sumar SAML a un B2B, WorkOS destaca. Prelude Auth marca la diferencia cuando autenticación, fraude y contexto de identidad se cruzan y prefieres no delegar esas decisiones en tres herramientas distintas.
¿Qué plataforma elegir?
Si tu prioridad es... | Considera... |
Infraestructura nativa en AWS | Amazon Cognito |
Identidad enterprise y B2B | WorkOS |
Control self-hosted u open source | Keycloak o FusionAuth |
Máxima rapidez de desarrollo para startups | Clerk |
APIs de autenticación flexibles | Stytch |
Aplicaciones modernas en TypeScript | Better Auth |
Auth gestionada y accesible para startups | Stack Auth |
Autenticación con contexto y fraude integrados | Prelude Auth |
La clave no es qué plataforma tiene más features. Es cuál encaja con el modelo de seguridad que vas a necesitar dentro de seis meses.
Con aplicaciones dando soporte a empleados, clientes, flujos automatizados y agentes de IA, la autenticación es solo una parte de la identidad. Separarla del contexto obliga a los desarrolladores a construir los puentes a mano. Unificarla con confianza de sesión y evaluación de fraude reduce integraciones y da a seguridad más contexto en cada acceso.
Preguntas frecuentes
¿Cuál es la mejor alternativa a Auth0 para startups?
Depende de tu prioridad. Clerk ofrece la integración más rápida con componentes listos para usar. Stack Auth y Better Auth son gratuitas y open source si prefieres evitar proveedores externos antes de enfrentarte al fraude.
Si el fraude es un riesgo desde el día uno (fintech o apps de consumo), Prelude Auth integra la autenticación con detección de fraude nativa para no tener que parchearlo después.
¿Cuál es la mejor alternativa a Auth0 para SaaS B2B enterprise?
WorkOS, sobre todo para implementar SAML y SCIM en tiempo récord. Además, incorporó Step-Up Auth en julio de 2026, resolviendo su principal carencia previa.
¿Existen alternativas gratis y open source a Auth0?
Sí, varias: Keycloak, Stack Auth y Better Auth son open source, y FusionAuth ofrece una Community edition autohospedada gratis. A cambio, asumes la carga operativa: gestionar la infraestructura y, casi siempre, resolver el fraude por separado.
¿Cuál es la alternativa más económica a escala?
AWS Cognito, si ya operas en AWS. Su capa gratuita y precios por usuario son más bajos que los de Auth0, aunque el auth adaptativo y la protección contra fraude exigen sumar más servicios.
¿Qué alternativa incluye detección de fraude sin requerir otro producto?
Pocas lo hacen. Stytch integró fingerprinting en su MFA adaptativo (ahora parte de Twilio) y WorkOS incluye Radar en el login de AuthKit. Prelude Auth comparte señales directamente con sus módulos de verificación y fraude, sin licencias independientes.
¿Puedo migrar desde Auth0 sin forzar a los usuarios a iniciar sesión de nuevo?
Depende de la solución. Prelude Auth cuenta con hooks de migración para validar e importar sesiones activas sin forzar el re-login, permitiendo un traspaso gradual. No todas lo permiten, así que conviene verificarlo antes de decidir.
Descubre cómo encaja Prelude Auth en tu stack
Si el fraude, el tráfico de agentes o la confianza de sesión son parte de tu análisis, habla con el equipo de Auth sobre tu caso particular.
Si buscas una alternativa a Auth0, seguramente no buscas solo autenticación.
Estás evaluando cuánto delegar en una sola plataforma, cuánto construir internamente y si tu sistema aguantará clientes enterprise, fraude y agentes de IA actuando por tus usuarios.
Auth0 sigue siendo de las plataformas más maduras del mercado y, para muchos equipos, sigue siendo la opción correcta.
Pero el mercado ha cambiado bastante. Han surgido nuevas plataformas con otras prioridades: DX, SSO enterprise, control open source o una autenticación integrada con señales de fraude y confianza de sesión, en vez de depender de sistemas secundarios.
Aquí tienes un marco para evaluar los pros y contras de cada opción y elegir la que mejor encaje con tu arquitectura.
Cómo evaluamos estas plataformas
En lugar de contar features, las analizamos en seis dimensiones clave:
Capacidades de autenticación
Autorización
Contexto de identidad
Madurez para enterprise
Experiencia de desarrollo (DX)
Coste total de propiedad (TCO)
Los precios, límites y features citados reflejan datos públicos de mediados de 2026. Este ecosistema evoluciona rápido: los proveedores lanzan mejoras y ajustan planes constantemente. Aun así, estas seis dimensiones sirven para comparar cualquier plataforma hoy y dentro de un año. Tómate las cifras como una foto actual, no una garantía, y confirma con cada proveedor antes de decidir.
La pregunta detrás de la pregunta
Los equipos suelen buscar alternativas a Auth0 por cinco motivos:
Costes difíciles de predecir al escalar usuarios o clientes enterprise. El tier gratuito de Auth0 cubre 25.000 MAU con una conexión SSO; B2B Essentials incluye tres y Professional cinco. Cada conexión extra cuesta 100 $/mes, disparando la factura con cada cliente enterprise.
La autenticación es solo una pieza de un reto mayor: detección de fraude, confianza del dispositivo e identidad de agentes de IA.
Buscan más control de infraestructura y de la ubicación de los datos.
Prefieren una DX más ágil frente a plataformas saturadas de dashboards.
Van a reemplazar un sistema propio y no quieren volver a tropezar con la misma piedra.
El punto clave: son problemas distintos. Quien supera el límite de SSO en Auth0 no busca lo mismo que quien necesita frenar fraude o gestionar agentes de IA.
Tener claro por qué buscas alternativa suele señalar directamente cuál es la adecuada.
Marco para evaluar plataformas de autenticación
Casi cualquier solución madura soporta hoy passkeys, OAuth, SAML, login social y MFA. Las diferencias reales están en otra parte.
Área de evaluación | Pregunta clave |
Autenticación | ¿Soporta todos los métodos de login que necesitas? |
Autorización | ¿Se adapta a tu modelo de permisos? |
Contexto de identidad | ¿Analiza dispositivos, sesiones y riesgo, o solo logins exitosos? |
Madurez para enterprise | ¿Incluye SAML, SCIM, multi-tenant y administración enterprise? |
Experiencia de desarrollo | ¿Qué tan fácil es implementar, personalizar y migrar? |
Coste total de propiedad | Más allá de la licencia, ¿cuánto cuesta en ingeniería y operaciones? |
El contexto de identidad marca la diferencia
Hace cinco años la batalla eran los métodos de login. Hoy, casi todas soportan passkeys, passwordless, social login, MFA, OAuth y SSO enterprise.
El reto real viene después del login: ¿Reconoce la plataforma un dispositivo de confianza? ¿Detecta sesiones anómalas? ¿Distingue a un humano de un agente de IA que actúa en su nombre? ¿Aplica autenticación escalonada (step-up) ante acciones críticas?
Eso es el contexto de identidad. La gran diferencia entre plataformas ya no es validar accesos, sino que las aplicaciones modernas exigen contexto junto a la autenticación para tomar decisiones críticas de seguridad.
Prelude Auth nace para resolver esto. Ante una acción sensible, Prelude envía la petición a tu backend con datos del dispositivo, plataforma e IP para que tus reglas decidan si autorizar, pedir verificación extra o bloquear. Además, actúa como servidor de autorización OAuth para clientes MCP, permitiendo a agentes de IA autenticarse contra tus usuarios.
Principales alternativas a Auth0
Comparativa rápida de las principales opciones:
Plataforma | Ideal para | Modelo de precios | Self-hosted | Señales de fraude nativas |
|---|---|---|---|---|
Auth0 (referencia) | Plataforma de identidad madura y generalista | Por MAU; gratis hasta 25.000 MAU con 1 conexión SSO | No | Protección brute-force base; detección de bots y MFA adaptativo como add-ons |
Clerk | DX rápida para startups | Gratis hasta 50.000 MRU en plan Hobby | No | Toggles para bots y credential stuffing |
WorkOS | SSO enterprise y B2B | AuthKit gratis hasta 1M MAU; SSO por conexión | No | Radar integrado en el login de AuthKit |
Amazon Cognito | Equipos sobre AWS | Por MAU; tier gratis según nivel y método de acceso | No | Auth adaptativa en tier Plus (de pago) |
Keycloak | Control open source total | Gratis, open source | Sí | Bloqueos brute-force y reCAPTCHA |
FusionAuth | Control self-hosted | Community edition self-hosted gratis; planes de pago | Sí | Detección de amenazas en tiers de pago |
Stytch (Twilio) | APIs orientadas a passwordless | Gratis hasta 10.000 MAU | No | Fingerprinting de dispositivos con MFA adaptativo |
Stack Auth | Auth gestionada para startups | Open source | Sí | No es funcionalidad principal |
Better Auth (Vercel) | Apps TypeScript-first | Open source (MIT) | Sí | No es funcionalidad principal |
Prelude Auth | Auth, fraude y sesiones en un solo sistema | Por MAU, sin saltos bruscos de tramo | No (alojado en la UE) | Señales compartidas con los productos de verificación y fraude de Prelude |
Clerk
Ideal para: Máxima velocidad de desarrollo en startups y equipos de producto.
Clerk es una plataforma gestionada enfocada en acortar tiempos con componentes de UI cuidados, SDKs nativos y una DX sobresaliente para proyectos desde cero.
Su modelo de precios mejoró con las Monthly Retained Users (MRU), ampliando notablemente su capa gratuita real frente al clásico cómputo por MAU.
Clerk ofrece autenticación escalonada con su función Reverification. Su punto débil es la profundidad de señal tras el trigger: la protección contra bots y credential-stuffing son simples interruptores en el dashboard, no una puntuación continua de riesgo, limitando la reacción a eventos como "nuevo dispositivo" o "MFA activo". Si tu prioridad es salir a producción rápido y tu riesgo de fraude es bajo, es de las alternativas más sólidas.
WorkOS
Ideal para: SSO enterprise e infraestructura B2B.
WorkOS destaca por simplificar la identidad corporativa: SAML, SCIM y sincronización de directorios sin fricción. AuthKit, su capa de acceso para usuarios, es gratis hasta 1 millón de MAU, cobrando el SSO por conexión individual en lugar de empaquetarlo.
Lanzó Step-Up Auth en julio de 2026, cubriendo una carencia histórica. Su módulo anti-fraude, Radar, viene integrado directamente en el flujo de AuthKit para bloquear, retar o notificar accesos sospechosos en el momento del login (sin modificar el acceso de sesión a posteriori). Para vender a clientes enterprise, sigue siendo un referente indiscutible.
Amazon Cognito
Ideal para: Equipos integrados a fondo en el ecosistema AWS.
Cognito es el servicio gestionado de AWS y ofrece costes muy competitivos si ya operas en su nube, sobre todo integrado con Lambda, IAM y API Gateway. Su tier gratuito varía: Essentials y Lite incluyen 10.000 MAU gratis para accesos directos y sociales; el plan Plus no incluye capa gratis y los usuarios federados vía SAML u OIDC solo tienen 50 MAU gratis. Los pools creados antes del 22 de noviembre de 2024 conservan las 50.000 MAU gratis.
La contrapartida es la complejidad. La autenticación adaptativa y la detección de credenciales comprometidas exigen el tier Plus de pago, y una protección anti-fraude real obliga a encadenar otros servicios: AWS WAF para tráfico (cuyas reglas para account takeover y registro no aplican directo a pools de Cognito) e integraciones con Vonage para fraude por SMS. Además, Amazon Fraud Detector cerró el acceso a nuevos clientes en noviembre de 2025.
Esa flexibilidad es útil para ciertos equipos, pero eleva la carga operativa frente a opciones más directas.
Keycloak y FusionAuth
Ideal para: Equipos que priorizan control total e infraestructura propia.
Son plataformas autohospedadas (Keycloak es open source y FusionAuth ofrece una Community edition gratis) pensadas para evitar vendor lock-in y blindar los datos. Keycloak es proyecto incubado de la CNCF desde 2023 impulsado por Red Hat; FusionAuth tiene enfoque dev-first con planes de pago para detección avanzada de amenazas. Ambas son soluciones maduras y cumplen al detalle los estándares de autenticación.
El coste es la carga operativa. La protección nativa de Keycloak se limita a bloqueos brute-force y reCAPTCHA; un análisis de fraude más granular, reputación de dispositivos o validación continua de sesión exige integrar sistemas externos. El equipo asume tanto el mantenimiento de la identidad como el de cada capa añadida.
Stytch
Ideal para: APIs flexibles y arquitecturas enfocadas en passwordless.
Stytch es un proveedor centrado en APIs ágiles y passwordless. Conecta el fingerprinting de dispositivos directamente con MFA adaptativo, aportando más contexto de identidad que la media y convirtiéndose en una de las pocas opciones dev-first con señales de fraude nativas.
Twilio cerró la compra de Stytch el 14 de noviembre de 2025. El producto no ha variado, pero conviene considerar que ahora depende del roadmap de una gran plataforma de comunicaciones y no de una herramienta independiente.
Stack Auth y Better Auth
Ideal para: Startups modernas y stacks TypeScript-first.
Stack Auth es una librería open source con tracción gracias a su foco en DX y en evitar el vendor lock-in, posicionándose como reemplazo libre de Auth0 o Clerk.
Better Auth nació con esa misma premisa: un framework TypeScript-first pensado para correr en tu propio backend. Tras absorber Auth.js/NextAuth.js, fue adquirido por Vercel en julio de 2026. Mantendrá su carácter open source y framework-agnostic, con el foco puesto en flujos con agentes bajo el Agent Auth Protocol. Si la identidad de agentes impulsa tu búsqueda, tenlo en cuenta: ya no es un proyecto aislado, cuenta con el respaldo de Vercel.
Ninguna de las dos integra análisis de fraude avanzado hoy. En fases iniciales esto suele ser razonable. Con Better Auth convendrá revisar su propuesta en cuanto lance las novedades de autenticación para agentes impulsadas por Vercel.
Dónde encaja Prelude Auth
Cada plataforma prioriza un compromiso distinto: Clerk la velocidad dev; WorkOS la identidad enterprise; Cognito la integración y costes en AWS; Keycloak y FusionAuth el control total; Stack Auth y Better Auth la apertura del código.
Ideal para: Equipos que buscan autenticación, detección de fraude y sesiones confiables en un solo sistema, sin silos.
Se nota en el producto: el selector superior permite alternar entre Auth, Verify, Watch y el resto sin cambiar de panel ni cuenta. Inteligencia de números, verificación y anti-fraude conviven junto a la autenticación, sin necesidad de conectar piezas externas.
Prelude Auth es una API de autenticación con soporte para OTP por SMS y email, contraseñas, passkeys, login social (Google, Apple, Microsoft, GitHub y Okta) y SAML SSO, además de gestión de sesiones y step-up auth para flujos críticos. Comparte telemetría con los motores de verificación y fraude de Prelude en lugar de operar como un módulo aislado.
Su principio base es otro: en vez de tratar auth, análisis de fraude y confianza de sesión como sistemas aislados que se coordinan tras el login, Prelude los unifica en una sola decisión de identidad.
La verificación no termina con el login. Señales como la identidad del dispositivo, la huella de red, verificaciones previas e inteligencia contra el fraude se arrastran a las decisiones posteriores. La autenticación pasa a ser acumulativa, no sin estado, un enfoque detallado en por qué la autenticación, el fraude y los agentes acaban separados en tres sistemas.
Este enfoque resulta clave en apps con usuarios enterprise, operaciones financieras o agentes de IA. La pregunta deja de ser "¿quién inició sesión?" y pasa a ser "¿cuánta confianza merece esta sesión ahora mismo?".
En el día a día, esto cambia las reglas del juego.
Puedes enrutar peticiones step-up a tu propio backend para decidir si pedir verificación, bloquear o autorizar con todo el contexto, sin reglas rígidas de plataforma.
Y reduce fricción: los permisos step-up son temporales y quedan vinculados a la sesión; el usuario no repite el reto para la misma acción hasta que expire el plazo.
Tokens asegurados con RFC 9449 DPoP y PKCE, SAML SSO disponible de base, certificación SOC 2 Tipo II, ISO 27001, cumplimiento de RGPD y hosting íntegro en la UE sin exposición al CLOUD Act de EE. UU. (un plus frente a Auth0 al pertenecer a Okta). El precio va por MAU, similar a Auth0, pero sin penalizaciones agresivas por superar límites de conexión o usuarios.
No encaja para todo el mundo. Si tu urgencia es desplegar un login rápido hoy mismo, Clerk es más directo. Si el reto es solo sumar SAML a un B2B, WorkOS destaca. Prelude Auth marca la diferencia cuando autenticación, fraude y contexto de identidad se cruzan y prefieres no delegar esas decisiones en tres herramientas distintas.
¿Qué plataforma elegir?
Si tu prioridad es... | Considera... |
Infraestructura nativa en AWS | Amazon Cognito |
Identidad enterprise y B2B | WorkOS |
Control self-hosted u open source | Keycloak o FusionAuth |
Máxima rapidez de desarrollo para startups | Clerk |
APIs de autenticación flexibles | Stytch |
Aplicaciones modernas en TypeScript | Better Auth |
Auth gestionada y accesible para startups | Stack Auth |
Autenticación con contexto y fraude integrados | Prelude Auth |
La clave no es qué plataforma tiene más features. Es cuál encaja con el modelo de seguridad que vas a necesitar dentro de seis meses.
Con aplicaciones dando soporte a empleados, clientes, flujos automatizados y agentes de IA, la autenticación es solo una parte de la identidad. Separarla del contexto obliga a los desarrolladores a construir los puentes a mano. Unificarla con confianza de sesión y evaluación de fraude reduce integraciones y da a seguridad más contexto en cada acceso.
Preguntas frecuentes
¿Cuál es la mejor alternativa a Auth0 para startups?
Depende de tu prioridad. Clerk ofrece la integración más rápida con componentes listos para usar. Stack Auth y Better Auth son gratuitas y open source si prefieres evitar proveedores externos antes de enfrentarte al fraude.
Si el fraude es un riesgo desde el día uno (fintech o apps de consumo), Prelude Auth integra la autenticación con detección de fraude nativa para no tener que parchearlo después.
¿Cuál es la mejor alternativa a Auth0 para SaaS B2B enterprise?
WorkOS, sobre todo para implementar SAML y SCIM en tiempo récord. Además, incorporó Step-Up Auth en julio de 2026, resolviendo su principal carencia previa.
¿Existen alternativas gratis y open source a Auth0?
Sí, varias: Keycloak, Stack Auth y Better Auth son open source, y FusionAuth ofrece una Community edition autohospedada gratis. A cambio, asumes la carga operativa: gestionar la infraestructura y, casi siempre, resolver el fraude por separado.
¿Cuál es la alternativa más económica a escala?
AWS Cognito, si ya operas en AWS. Su capa gratuita y precios por usuario son más bajos que los de Auth0, aunque el auth adaptativo y la protección contra fraude exigen sumar más servicios.
¿Qué alternativa incluye detección de fraude sin requerir otro producto?
Pocas lo hacen. Stytch integró fingerprinting en su MFA adaptativo (ahora parte de Twilio) y WorkOS incluye Radar en el login de AuthKit. Prelude Auth comparte señales directamente con sus módulos de verificación y fraude, sin licencias independientes.
¿Puedo migrar desde Auth0 sin forzar a los usuarios a iniciar sesión de nuevo?
Depende de la solución. Prelude Auth cuenta con hooks de migración para validar e importar sesiones activas sin forzar el re-login, permitiendo un traspaso gradual. No todas lo permiten, así que conviene verificarlo antes de decidir.
Descubre cómo encaja Prelude Auth en tu stack
Si el fraude, el tráfico de agentes o la confianza de sesión son parte de tu análisis, habla con el equipo de Auth sobre tu caso particular.
Optimiza tu flujo de autenticación ahora
Envía SMS de verificación a todo el mundo: al mejor precio, con entrega garantizada y sin spam.